
Sabotage des systèmes de refroidissement : services de renseignement impliqués
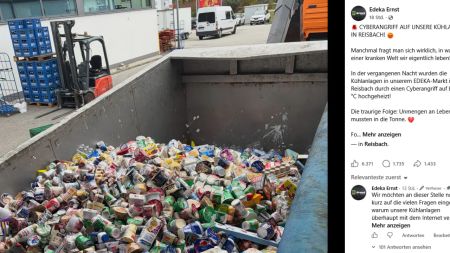
Après des attaques contre des systèmes de refroidissement dans des supermarchés, les services de protection de la Constitution et le BND enquêtent également. Les auteurs exploitent des vulnérabilités dans les accès à distance.
Après une série d'attaques contre des systèmes de refroidissement dans des supermarchés à travers l'Europe, les services de renseignement allemands, y compris le Bundesnachrichtendienst (BND) et l'Office fédéral de la protection de la Constitution, ont ouvert une enquête. Ces attaques ont non seulement perturbé les chaînes de froid dans les magasins concernés, mais ont également remis en question la sécurité de l'approvisionnement alimentaire. Les auteurs semblent exploiter délibérément des vulnérabilités dans les accès à distance des systèmes de refroidissement, ce qui indique un groupe bien organisé et techniquement compétent.
Les attaques ont été signalées dans plusieurs pays européens, dont l'Allemagne, la France et les Pays-Bas. Dans de nombreux cas, il y a eu des pannes massives des systèmes de refroidissement, entraînant une perte de millions d'euros de marchandises périssables. Les supermarchés concernés ont dû vider partiellement leurs rayons et rappeler les produits, ce qui a entraîné des dommages financiers considérables.
Contexte technique des attaques
Les auteurs exploitent apparemment des vulnérabilités spécifiques dans le logiciel responsable de la maintenance à distance des systèmes de refroidissement. Ces vulnérabilités permettent aux attaquants d'accéder de manière non autorisée aux systèmes et de les manipuler. Les experts avertissent que de telles attaques ne se limitent pas aux supermarchés, mais pourraient également menacer d'autres infrastructures critiques utilisant des technologies similaires.
Les autorités de sécurité ont déjà pris des mesures initiales pour protéger les systèmes concernés. Cela inclut des contrôles et des vérifications renforcés des protocoles de sécurité dans les entreprises touchées. De plus, la coopération entre les services de renseignement européens est intensifiée pour identifier les auteurs et prévenir d'autres attaques.
Les attaques contre les systèmes de refroidissement font partie d'une tendance plus large, où les cybercriminels ciblent de plus en plus les infrastructures critiques. Au cours des dernières années, plusieurs incidents similaires ont eu lieu, où des hackers ont tenté de perturber le fonctionnement de systèmes vitaux. Cette évolution a alarmé les autorités de sécurité et a conduit à une réévaluation de la stratégie de cybersécurité.
Réactions des entreprises concernées
Les supermarchés touchés ont réagi aux attaques en renforçant leurs mesures de sécurité. De nombreuses entreprises ont engagé des sociétés de sécurité externes pour vérifier et sécuriser leurs systèmes contre les vulnérabilités. De plus, une formation complète des employés sur la cybersécurité aura lieu dans les semaines à venir pour sensibiliser aux menaces potentielles.
Les incidents ont également conduit à une discussion sur la nécessité de réglementations plus strictes dans le domaine de la cybersécurité. Les experts demandent que les entreprises exploitant des infrastructures critiques soient tenues de respecter des normes de sécurité plus élevées. Cela pourrait aider à prévenir de futures attaques et à garantir la sécurité des consommateurs.
Les enquêtes des services de renseignement en sont encore à un stade précoce, et il n'y a pas encore d'indices concrets sur l'identité des auteurs. Cependant, les autorités de sécurité ont souligné qu'elles mobiliseront toutes les ressources disponibles pour traduire les responsables en justice. La coopération au niveau européen est considérée comme essentielle pour appréhender les auteurs et prévenir des incidents similaires à l'avenir.
Ähnliche Artikel
Outils de sécurité falsifiés découverts sur GitHub
Des experts en cybersécurité sont attaqués par des projets infectés sur GitHub qui diffusent des logiciels malveillants....
Les autorités américaines avertissent des cyberattaques sur les systèmes de refroidissement
Les autorités américaines tirent la sonnette d'alarme concernant les cyberattaques sur les systèmes de refroidissement i...
La vulnérabilité de sécurité SSHole d'OpenSSH est activement exploitée
Une nouvelle vulnérabilité de sécurité dans OpenSSH est attaquée par des hackers dans les heures suivant sa divulgation....
Vulnérabilités de sécurité dans les entreprises : Un regard critique
La gestion des risques de sécurité reste un défi pour les entreprises. Cinq tests aident à évaluer l'efficacité des plat...
comment Kommentare (0)
Noch keine Kommentare. Schreiben Sie den ersten!
Kommentar hinterlassen