
OpenSSH SSHole-Sicherheitslücke wird aktiv ausgenutzt
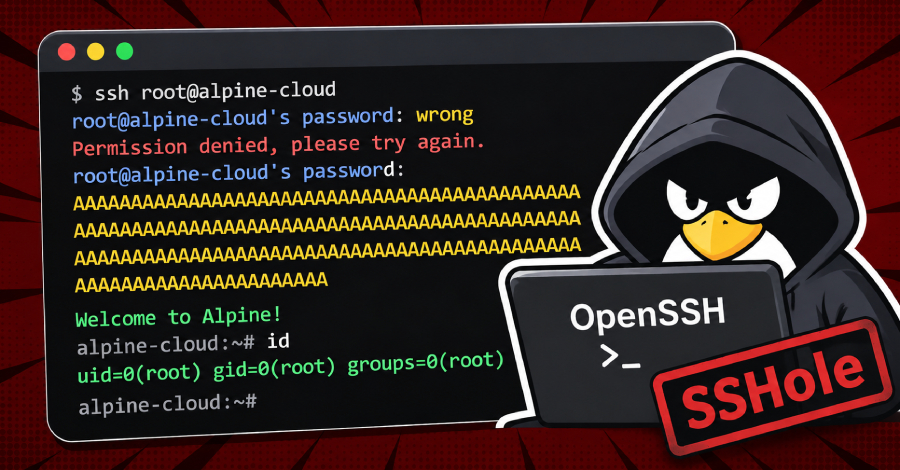
Eine neu entdeckte Sicherheitslücke in OpenSSH wird von Hackern innerhalb weniger Stunden nach der Offenlegung angegriffen.
Innerhalb weniger Stunden nach der Offenlegung einer kritischen Sicherheitslücke in OpenSSH haben Cyberkriminelle begonnen, diese aktiv auszunutzen. Die Schwachstelle, die als CVE-2026-123158 klassifiziert ist und den Codenamen SSHole trägt, ermöglicht es Angreifern, sich in Systeme einzuloggen, die kein Passwort für Benutzerkonten festgelegt haben. Laut dem Sicherheitsunternehmen Previdian betrifft diese Lücke insbesondere Linux-Systeme, die OpenSSH auf der musl C-Bibliothek mit deaktivierten Pluggable Authentication Modules (PAM) verwenden.
Die Sicherheitsbewertung dieser Schwachstelle liegt bei 8.1 auf der CVSS-Skala, was sie zu einer ernsthaften Bedrohung für betroffene Systeme macht. Die Entdeckung der Schwachstelle und die darauf folgenden Angriffe haben die Aufmerksamkeit von Sicherheitsexperten auf sich gezogen, die nun versuchen, die Auswirkungen und das Ausmaß der Angriffe zu bewerten. Die Tatsache, dass Angreifer so schnell auf die Schwachstelle reagiert haben, deutet darauf hin, dass sie über umfassende Kenntnisse der OpenSSH-Architektur verfügen.
Details zur Schwachstelle und den Angriffen
Die SSHole-Sicherheitslücke ermöglicht es Angreifern, sich ohne Passwort in Systeme einzuloggen, was ein erhebliches Risiko für die Integrität und Vertraulichkeit der Daten darstellt. Diese Art von Schwachstelle ist besonders gefährlich, da sie es Angreifern ermöglicht, vollständige Kontrolle über das betroffene System zu erlangen. Die Angriffe wurden zunächst auf Honeypots durchgeführt, die speziell eingerichtet wurden, um böswillige Aktivitäten zu überwachen und zu analysieren.
Die Honeypots, die von Sicherheitsexperten verwendet werden, um Angriffe zu simulieren und zu studieren, wurden schnell von den Hackern identifiziert und angegriffen. Die Tatsache, dass diese Angriffe so schnell nach der Offenlegung der Schwachstelle stattfanden, zeigt, dass die Bedrohungsakteure gut organisiert sind und über die notwendigen Ressourcen verfügen, um solche Angriffe durchzuführen. Sicherheitsexperten warnen, dass die Angriffe auf echte Systeme nicht lange auf sich warten lassen werden, wenn sie nicht schnell genug reagieren.
Die Schwachstelle betrifft spezifisch Systeme, die die musl C-Bibliothek verwenden, was bedeutet, dass nicht alle Linux-Distributionen betroffen sind. Dennoch ist die Anzahl der betroffenen Systeme signifikant, da viele Server und Anwendungen auf OpenSSH angewiesen sind, um sichere Verbindungen zu ermöglichen. Die Verwendung von PAM ist eine gängige Praxis, um zusätzliche Sicherheit zu gewährleisten, und das Deaktivieren dieser Funktion erhöht das Risiko erheblich.
Reaktionen der Sicherheitsgemeinschaft
Die Sicherheitsgemeinschaft hat auf die Entdeckung der SSHole-Schwachstelle mit Besorgnis reagiert. Viele Experten fordern sofortige Maßnahmen zur Behebung der Lücke und zur Sicherstellung, dass Systeme, die von dieser Schwachstelle betroffen sind, schnell gepatcht werden. Die Diskussionen in Foren und sozialen Medien zeigen, dass viele Administratoren und Sicherheitsexperten sich der Dringlichkeit bewusst sind, ihre Systeme zu überprüfen und gegebenenfalls zu aktualisieren.
Einige Sicherheitsexperten haben bereits begonnen, spezifische Anleitungen zur Absicherung von OpenSSH-Installationen zu veröffentlichen. Diese Anleitungen konzentrieren sich darauf, wie Administratoren ihre Systeme konfigurieren können, um das Risiko eines Angriffs zu minimieren. Die schnelle Reaktion der Sicherheitsgemeinschaft ist entscheidend, um die Auswirkungen dieser Schwachstelle zu begrenzen und die Sicherheit der Systeme zu gewährleisten.
Die SSHole-Sicherheitslücke ist ein weiteres Beispiel für die Herausforderungen, mit denen die IT-Sicherheitsbranche konfrontiert ist. Angesichts der ständigen Bedrohungen durch Cyberkriminalität ist es unerlässlich, dass Unternehmen und Organisationen proaktive Maßnahmen ergreifen, um ihre Systeme zu schützen. Die Entdeckung dieser Schwachstelle und die darauf folgenden Angriffe verdeutlichen die Notwendigkeit einer kontinuierlichen Überwachung und Verbesserung der Sicherheitspraktiken.
Ähnliche Artikel
Sicherheitslücken in Unternehmen: Ein kritischer Blick
Die Verwaltung von Sicherheitsrisiken bleibt eine Herausforderung für Unternehmen. Fünf Tests helfen, die Effektivität v...
Neue Linux-Malware CWPdoor entdeckt
CWPdoor ist eine neue Malware, die über einen kompromittierten CWP-Webserver verbreitet wird....
Cyberangriff auf Supermarkt in Reisbach vermutet
Ein Supermarkt in Reisbach könnte von einem Cyberangriff betroffen sein, der zu massiven Kühlproblemen führte....
Artemis 2: GPS-Störungen durch NASA-Rakete
Die Artemis 2-Mission hat unerwartete GPS-Störungen verursacht, die selbstfahrende Autos gefährden könnten....
comment Kommentare (0)
Noch keine Kommentare. Schreiben Sie den ersten!
Kommentar hinterlassen