
Vulnerabilitatea de securitate OpenSSH SSHole este exploatată activ
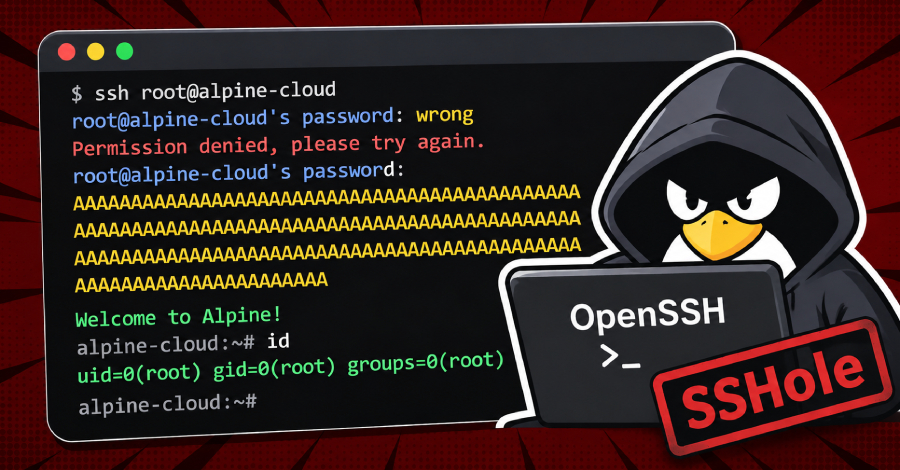
O vulnerabilitate de securitate recent descoperită în OpenSSH este atacată de hackeri la câteva ore după divulgare.
În câteva ore de la dezvăluirea unei vulnerabilități critice de securitate în OpenSSH, criminalii cibernetici au început să o exploateze activ. Vulnerabilitatea, clasificată ca CVE-2026-123158 și purtând numele de cod SSHole, permite atacatorilor să se conecteze la sisteme care nu au setat o parolă pentru conturile de utilizator. Potrivit companiei de securitate Previdian, această vulnerabilitate afectează în special sistemele Linux care utilizează OpenSSH pe biblioteca C musl cu modulele de autentificare pluggable (PAM) dezactivate.
Evaluarea de securitate a acestei vulnerabilități este de 8.1 pe scala CVSS, ceea ce o face o amenințare serioasă pentru sistemele afectate. Descoperirea vulnerabilității și atacurile ulterioare au atras atenția experților în securitate, care acum încearcă să evalueze impactul și amploarea atacurilor. Faptul că atacatorii au reacționat atât de repede la vulnerabilitate sugerează că au cunoștințe extinse despre arhitectura OpenSSH.
Detalii despre vulnerabilitate și atacuri
Vulnerabilitatea SSHole permite atacatorilor să se conecteze la sisteme fără parolă, ceea ce reprezintă un risc semnificativ pentru integritatea și confidențialitatea datelor. Acest tip de vulnerabilitate este deosebit de periculos, deoarece le permite atacatorilor să obțină control complet asupra sistemului afectat. Atacurile au fost inițial efectuate pe honeypots, care au fost special configurate pentru a monitoriza și analiza activitățile malițioase.
Honeypots-urile utilizate de experții în securitate pentru a simula și studia atacurile au fost rapid identificate și atacate de hackeri. Faptul că aceste atacuri au avut loc atât de repede după dezvăluirea vulnerabilității arată că actorii amenințării sunt bine organizați și dispun de resursele necesare pentru a efectua astfel de atacuri. Experții în securitate avertizează că atacurile asupra sistemelor reale nu vor întârzia să apară dacă nu reacționează suficient de repede.
Vulnerabilitatea afectează specific sistemele care utilizează biblioteca C musl, ceea ce înseamnă că nu toate distribuțiile Linux sunt afectate. Cu toate acestea, numărul sistemelor afectate este semnificativ, deoarece multe servere și aplicații depind de OpenSSH pentru a permite conexiuni sigure. Utilizarea PAM este o practică obișnuită pentru a asigura o securitate suplimentară, iar dezactivarea acestei funcții crește semnificativ riscul.
Reacții din partea comunității de securitate
Comunitatea de securitate a reacționat cu îngrijorare la descoperirea vulnerabilității SSHole. Mulți experți solicită măsuri imediate pentru remedierea vulnerabilității și pentru a se asigura că sistemele afectate de această vulnerabilitate sunt rapid patch-uite. Discuțiile din forumuri și rețelele sociale arată că mulți administratori și experți în securitate sunt conștienți de urgența de a-și verifica sistemele și, dacă este necesar, de a le actualiza.
Unii experți în securitate au început deja să publice ghiduri specifice pentru securizarea instalațiilor OpenSSH. Aceste ghiduri se concentrează pe modul în care administratorii își pot configura sistemele pentru a minimiza riscul unui atac. Reacția rapidă a comunității de securitate este esențială pentru a limita impactul acestei vulnerabilități și pentru a asigura securitatea sistemelor.
Vulnerabilitatea SSHole este un alt exemplu al provocărilor cu care se confruntă industria de securitate IT. Având în vedere amenințările constante ale criminalității cibernetice, este esențial ca întreprinderile și organizațiile să ia măsuri proactive pentru a-și proteja sistemele. Descoperirea acestei vulnerabilități și atacurile ulterioare subliniază necesitatea unei monitorizări continue și a îmbunătățirii practicilor de securitate.
Ähnliche Artikel
Lacune de securitate în companii: O privire critică
Gestionarea riscurilor de securitate rămâne o provocare pentru companii. Cinci teste ajută la evaluarea eficienței platf...
Noua malware Linux CWPdoor descoperită
CWPdoor este o nouă malware care se răspândește printr-un server web CWP compromis....
Atac cibernetic asupra unui supermarket în Reisbach suspectat
Un supermarket din Reisbach ar putea fi afectat de un atac cibernetic, care a dus la probleme masive de răcire....
Artemis 2: Perturbări GPS cauzate de racheta NASA
Misiunea Artemis 2 a provocat perturbări GPS neașteptate, care ar putea pune în pericol mașinile autonome....
comment Kommentare (0)
Noch keine Kommentare. Schreiben Sie den ersten!
Kommentar hinterlassen