
La vulnérabilité de sécurité SSHole d'OpenSSH est activement exploitée
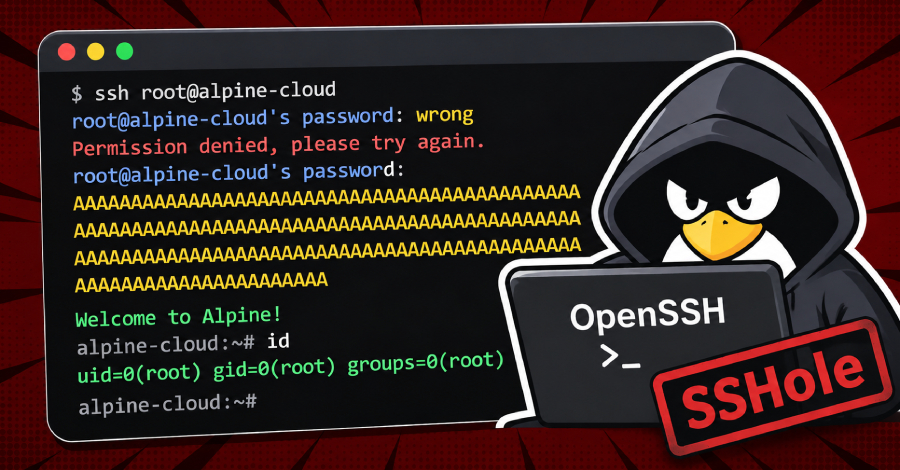
Une nouvelle vulnérabilité de sécurité dans OpenSSH est attaquée par des hackers dans les heures suivant sa divulgation.
Dans les heures qui ont suivi la divulgation d'une vulnérabilité de sécurité critique dans OpenSSH, des cybercriminels ont commencé à l'exploiter activement. La vulnérabilité, classée comme CVE-2026-123158 et portant le nom de code SSHole, permet aux attaquants de se connecter à des systèmes qui n'ont pas de mot de passe pour les comptes utilisateurs. Selon la société de sécurité Previdian, cette faille concerne particulièrement les systèmes Linux utilisant OpenSSH sur la bibliothèque C musl avec les modules d'authentification pluggables (PAM) désactivés.
L'évaluation de la sécurité de cette vulnérabilité est de 8.1 sur l'échelle CVSS, ce qui en fait une menace sérieuse pour les systèmes concernés. La découverte de la vulnérabilité et les attaques qui ont suivi ont attiré l'attention des experts en sécurité, qui tentent maintenant d'évaluer l'impact et l'ampleur des attaques. Le fait que les attaquants aient réagi si rapidement à la vulnérabilité indique qu'ils possèdent une connaissance approfondie de l'architecture d'OpenSSH.
Détails sur la vulnérabilité et les attaques
La vulnérabilité de sécurité SSHole permet aux attaquants de se connecter sans mot de passe à des systèmes, ce qui représente un risque considérable pour l'intégrité et la confidentialité des données. Ce type de vulnérabilité est particulièrement dangereux, car il permet aux attaquants d'obtenir un contrôle total sur le système affecté. Les attaques ont d'abord été menées sur des honeypots, spécialement configurés pour surveiller et analyser les activités malveillantes.
Les honeypots, utilisés par les experts en sécurité pour simuler et étudier les attaques, ont rapidement été identifiés et attaqués par les hackers. Le fait que ces attaques aient eu lieu si rapidement après la divulgation de la vulnérabilité montre que les acteurs de la menace sont bien organisés et disposent des ressources nécessaires pour mener de telles attaques. Les experts en sécurité avertissent que les attaques sur de véritables systèmes ne tarderont pas à se produire si une réaction rapide n'est pas mise en place.
La vulnérabilité concerne spécifiquement les systèmes utilisant la bibliothèque C musl, ce qui signifie que toutes les distributions Linux ne sont pas affectées. Néanmoins, le nombre de systèmes concernés est significatif, car de nombreux serveurs et applications dépendent d'OpenSSH pour établir des connexions sécurisées. L'utilisation de PAM est une pratique courante pour garantir une sécurité supplémentaire, et la désactivation de cette fonctionnalité augmente considérablement le risque.
Réactions de la communauté de la sécurité
La communauté de la sécurité a réagi avec inquiétude à la découverte de la vulnérabilité SSHole. De nombreux experts appellent à des mesures immédiates pour corriger la faille et s'assurer que les systèmes affectés par cette vulnérabilité soient rapidement patchés. Les discussions sur les forums et les réseaux sociaux montrent que de nombreux administrateurs et experts en sécurité sont conscients de l'urgence de vérifier et, si nécessaire, de mettre à jour leurs systèmes.
Certaines experts en sécurité ont déjà commencé à publier des directives spécifiques pour sécuriser les installations d'OpenSSH. Ces directives se concentrent sur la manière dont les administrateurs peuvent configurer leurs systèmes pour minimiser le risque d'attaque. La réaction rapide de la communauté de la sécurité est cruciale pour limiter l'impact de cette vulnérabilité et garantir la sécurité des systèmes.
La vulnérabilité de sécurité SSHole est un autre exemple des défis auxquels l'industrie de la sécurité informatique est confrontée. Face aux menaces constantes de la cybercriminalité, il est essentiel que les entreprises et les organisations prennent des mesures proactives pour protéger leurs systèmes. La découverte de cette vulnérabilité et les attaques qui ont suivi soulignent la nécessité d'une surveillance continue et d'une amélioration des pratiques de sécurité.
Ähnliche Artikel
Vulnérabilités de sécurité dans les entreprises : Un regard critique
La gestion des risques de sécurité reste un défi pour les entreprises. Cinq tests aident à évaluer l'efficacité des plat...
Nouvelle malware Linux CWPdoor découverte
CWPdoor est un nouveau malware qui se propage via un serveur web CWP compromis....
Cyberattaque présumée sur un supermarché à Reisbach
Un supermarché à Reisbach pourrait être touché par une cyberattaque ayant entraîné d'importants problèmes de réfrigérati...
Artemis 2 : Perturbations GPS causées par la fusée NASA
La mission Artemis 2 a causé des perturbations GPS inattendues qui pourraient mettre en danger les voitures autonomes....
comment Kommentare (0)
Noch keine Kommentare. Schreiben Sie den ersten!
Kommentar hinterlassen