
La vulnerabilità di sicurezza SSHole di OpenSSH viene attivamente sfruttata
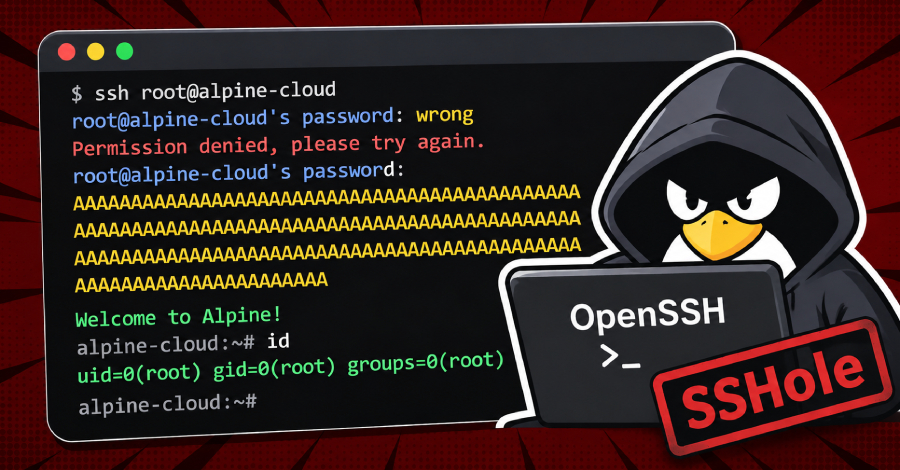
Una vulnerabilità di sicurezza recentemente scoperta in OpenSSH viene attaccata dagli hacker poche ore dopo la sua divulgazione.
Nel giro di poche ore dalla divulgazione di una vulnerabilità di sicurezza critica in OpenSSH, i cybercriminali hanno iniziato a sfruttarla attivamente. La vulnerabilità, classificata come CVE-2026-123158 e soprannominata SSHole, consente agli aggressori di accedere ai sistemi che non hanno impostato una password per gli account utente. Secondo la società di sicurezza Previdian, questa vulnerabilità colpisce in particolare i sistemi Linux che utilizzano OpenSSH sulla libreria C musl con i Pluggable Authentication Modules (PAM) disabilitati.
La valutazione di sicurezza di questa vulnerabilità è di 8.1 sulla scala CVSS, il che la rende una seria minaccia per i sistemi interessati. La scoperta della vulnerabilità e i successivi attacchi hanno attirato l'attenzione degli esperti di sicurezza, che ora cercano di valutare l'impatto e l'estensione degli attacchi. Il fatto che gli aggressori abbiano reagito così rapidamente alla vulnerabilità suggerisce che abbiano una conoscenza approfondita dell'architettura di OpenSSH.
Dettagli sulla vulnerabilità e sugli attacchi
La vulnerabilità di sicurezza SSHole consente agli aggressori di accedere ai sistemi senza password, rappresentando un rischio significativo per l'integrità e la riservatezza dei dati. Questo tipo di vulnerabilità è particolarmente pericoloso, poiché consente agli aggressori di ottenere il pieno controllo sul sistema interessato. Gli attacchi sono stati inizialmente condotti su honeypot appositamente configurati per monitorare e analizzare attività malevole.
Gli honeypot utilizzati dagli esperti di sicurezza per simulare e studiare gli attacchi sono stati rapidamente identificati e attaccati dagli hacker. Il fatto che questi attacchi siano avvenuti così rapidamente dopo la divulgazione della vulnerabilità dimostra che gli attori della minaccia sono ben organizzati e dispongono delle risorse necessarie per condurre tali attacchi. Gli esperti di sicurezza avvertono che gli attacchi a sistemi reali non tarderanno ad arrivare se non si reagisce abbastanza in fretta.
La vulnerabilità colpisce specificamente i sistemi che utilizzano la libreria C musl, il che significa che non tutte le distribuzioni Linux sono interessate. Tuttavia, il numero di sistemi colpiti è significativo, poiché molti server e applicazioni si affidano a OpenSSH per consentire connessioni sicure. L'uso di PAM è una pratica comune per garantire ulteriore sicurezza, e disabilitare questa funzione aumenta notevolmente il rischio.
Reazioni della comunità di sicurezza
La comunità di sicurezza ha reagito con preoccupazione alla scoperta della vulnerabilità SSHole. Molti esperti chiedono misure immediate per risolvere la vulnerabilità e garantire che i sistemi colpiti vengano patchati rapidamente. Le discussioni nei forum e sui social media mostrano che molti amministratori ed esperti di sicurezza sono consapevoli dell'urgenza di controllare e aggiornare i propri sistemi, se necessario.
Alcuni esperti di sicurezza hanno già iniziato a pubblicare linee guida specifiche per mettere in sicurezza le installazioni di OpenSSH. Queste linee guida si concentrano su come gli amministratori possono configurare i propri sistemi per minimizzare il rischio di attacchi. La rapida reazione della comunità di sicurezza è fondamentale per limitare l'impatto di questa vulnerabilità e garantire la sicurezza dei sistemi.
La vulnerabilità di sicurezza SSHole è un ulteriore esempio delle sfide che l'industria della sicurezza IT deve affrontare. Di fronte alle costanti minacce della criminalità informatica, è essenziale che aziende e organizzazioni adottino misure proattive per proteggere i propri sistemi. La scoperta di questa vulnerabilità e i successivi attacchi evidenziano la necessità di un monitoraggio continuo e di un miglioramento delle pratiche di sicurezza.
Ähnliche Artikel
Vulnerabilità di sicurezza nelle aziende: Uno sguardo critico
La gestione dei rischi di sicurezza rimane una sfida per le aziende. Cinque test aiutano a valutare l'efficacia delle pi...
Nuova malware Linux CWPdoor scoperta
CWPdoor è una nuova malware che viene distribuita tramite un server web CWP compromesso....
Si sospetta un attacco informatico a un supermercato di Reisbach
Un supermercato di Reisbach potrebbe essere stato colpito da un attacco informatico che ha causato gravi problemi di ref...
Artemis 2: Interferenze GPS causate dal razzo NASA
La missione Artemis 2 ha causato interferenze GPS inaspettate che potrebbero mettere a rischio le auto a guida autonoma....
comment Kommentare (0)
Noch keine Kommentare. Schreiben Sie den ersten!
Kommentar hinterlassen