
Scoperta una vulnerabilità zero-day in MONAI Label
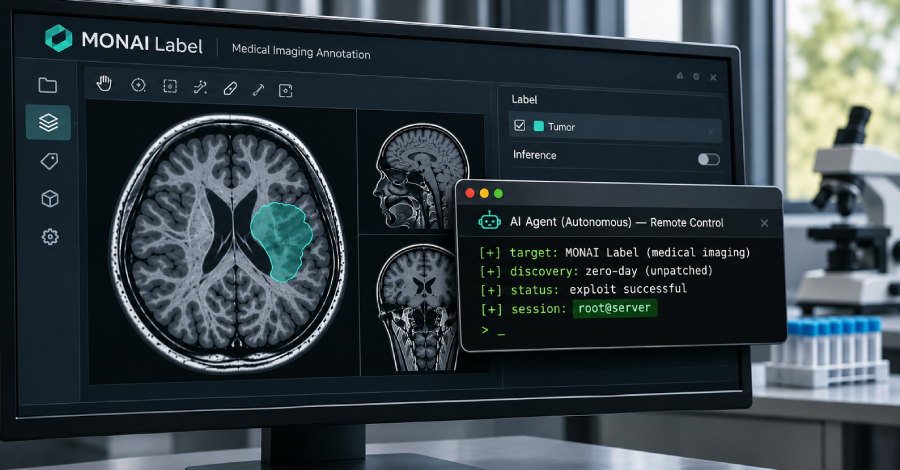
Hacker con agenti AI trovano una vulnerabilità critica nel software medico.
In un'evoluzione allarmante, hacker presumibilmente legati alla Cina hanno utilizzato agenti AI autonomi per scoprire una vulnerabilità di sicurezza finora sconosciuta nel software di imaging medico MONAI Label. Questa vulnerabilità consente agli aggressori di ottenere accesso root a un server universitario senza un account utente. Amazon Threat Intelligence ha riportato questa settimana l'incidente e i rischi associati.
La vulnerabilità scoperta riguarda le versioni di MONAI Label 0.8.5 e precedenti, quando vengono eseguite nella configurazione predefinita. La vulnerabilità di sicurezza consente a un aggressore di scrivere file al di fuori della cartella di archiviazione prevista del server. Questo potrebbe potenzialmente portare a una perdita di dati o a una compromissione di informazioni sensibili memorizzate su questi server.
MONAI Label è un software open-source ampiamente utilizzato nell'imaging medico e da molte istituzioni di ricerca e cliniche. Il software è frequentemente utilizzato per analizzare dati di imaging in radiologia e altre discipline mediche. La scoperta di questa vulnerabilità di sicurezza solleva serie domande sulla sicurezza e l'integrità dei dati elaborati in questi sistemi.
Modelli di attacco e impatti
L'uso di agenti AI per identificare vulnerabilità è un fenomeno sempre più diffuso nella criminalità informatica. Questa tecnologia consente agli aggressori di cercare vulnerabilità di sicurezza in modo più efficiente e veloce rispetto a quanto sarebbe possibile manualmente. Il fatto che questi aggressori siano stati in grado di trovare una vulnerabilità critica in un software ampiamente utilizzato dimostra i pericoli associati all'automazione crescente nella criminalità informatica.
Le conseguenze di un tale attacco potrebbero essere ampie. Università e istituzioni di ricerca che utilizzano MONAI Label potrebbero non solo mettere a rischio i propri dati, ma anche la fiducia nei loro sistemi e l'integrità dei loro risultati di ricerca. La possibilità che dati sensibili dei pazienti vengano compromessi potrebbe inoltre comportare conseguenze legali ed etiche.
La vulnerabilità è stata classificata da Amazon Threat Intelligence come critica, il che significa che sono necessarie misure immediate per risolverla. Gli sviluppatori di MONAI Label si trovano ora di fronte alla sfida di identificare la vulnerabilità e sviluppare una patch per garantire la sicurezza del software. Fino a una soluzione ufficiale, gli utenti del software sono invitati a controllare urgentemente i propri sistemi e, se necessario, adottare misure di sicurezza.
Reazioni della comunità di sicurezza
La scoperta di questa vulnerabilità ha suscitato preoccupazione nella comunità di sicurezza. Gli esperti avvertono che tali attacchi potrebbero verificarsi più frequentemente in futuro, specialmente se i criminali informatici continuano a utilizzare tecnologie AI per trovare vulnerabilità. La discussione sulla necessità di misure di sicurezza più robuste nello sviluppo software viene nuovamente alimentata da questo incidente.
Alcuni esperti di sicurezza chiedono una maggiore collaborazione tra sviluppatori di software e esperti di sicurezza per identificare e risolvere tempestivamente potenziali vulnerabilità. L'implementazione di controlli di sicurezza e test di penetrazione durante il processo di sviluppo potrebbe contribuire a prevenire incidenti simili in futuro.
La comunità MONAI ha già reagito alla scoperta e sta lavorando a una soluzione. Gli sviluppatori hanno annunciato che daranno priorità alla vulnerabilità di sicurezza e forniranno una patch il prima possibile. Gli utenti sono invitati ad aggiornare il proprio software all'ultima versione non appena sarà disponibile, per proteggersi da potenziali attacchi.
La vulnerabilità in MONAI Label è un ulteriore esempio delle sfide che l'industria tecnologica deve affrontare, in particolare nel campo del software medico. La combinazione di tecnologia avanzata e dati sensibili richiede vigilanza costante e innovazione per garantire la sicurezza.
Ähnliche Artikel
Testare la cyberresilienza nel settore sanitario
Un nuovo framework di sicurezza per la valutazione della cyberresilienza nelle cliniche considera software, infrastruttu...
Microsoft Entra Connect Health: Rilevata una fuga di dati
Microsoft avverte di una fuga di dati in Entra Connect Health, che ha consentito agli aggressori di accedere a informazi...
BADBOX Botnet con numeri da record torna nella frode pubblicitaria
Il botnet BADBOX ha stabilito un nuovo record con 40 miliardi di richieste pubblicitarie giornaliere, dimostrando così i...
Bell Canada conferma la violazione dei dati a causa di un attacco hacker
Bell Canada ha confermato un incidente di sicurezza in cui un hacker ha rubato dati di clienti aziendali....
comment Kommentare (0)
Noch keine Kommentare. Schreiben Sie den ersten!
Kommentar hinterlassen