
Vulnerabilitate Zero-Day în MONAI Label descoperită
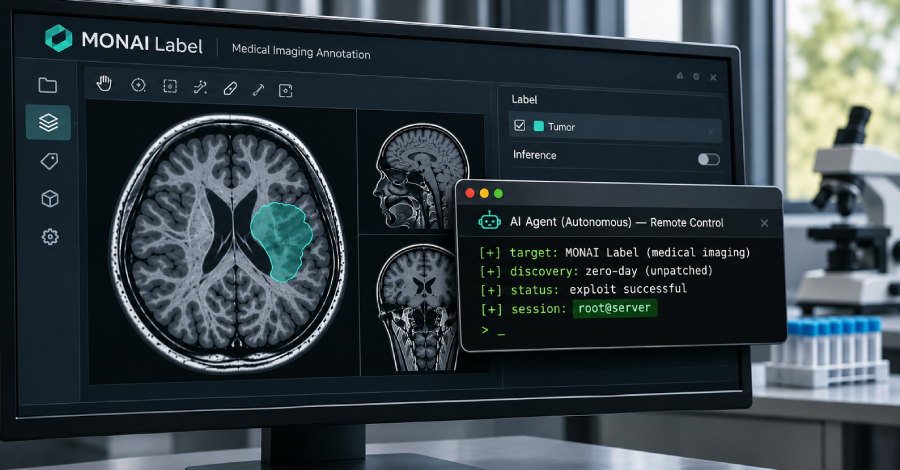
Hackeri cu agenți AI găsesc o vulnerabilitate critică în software-ul medical.
Într-o dezvoltare alarmantă, hackeri care se presupune că au legături cu China au folosit agenți AI autonomi pentru a descoperi o vulnerabilitate de securitate necunoscută până acum în software-ul de imagistică medicală MONAI Label. Această vulnerabilitate permite atacatorilor să obțină acces root la un server universitar fără un cont de utilizator. Amazon Threat Intelligence a raportat săptămâna aceasta despre incident și riscurile asociate.
Vulnerabilitatea descoperită afectează versiunile MONAI Label 0.8.5 și anterioare, atunci când sunt operate în configurația standard. Această vulnerabilitate de securitate permite unui atacator să scrie fișiere în afara folderului de stocare destinat al serverului. Acest lucru ar putea duce potențial la pierderi de date sau la compromiterea informațiilor sensibile stocate pe aceste servere.
MONAI Label este un software open-source, utilizat pe scară largă în imagistica medicală și de multe instituții de cercetare și clinici. Software-ul este adesea folosit pentru analiza datelor de imagine în radiologie și alte discipline medicale. Descoperirea acestei vulnerabilități de securitate ridică întrebări serioase cu privire la securitatea și integritatea datelor procesate în aceste sisteme.
Tipare de atac și efecte
Utilizarea agenților AI pentru identificarea vulnerabilităților este un fenomen din ce în ce mai răspândit în criminalitatea cibernetică. Această tehnologie permite atacatorilor să caute vulnerabilități de securitate mai eficient și mai rapid decât ar fi posibil manual. Faptul că acești atacatori au reușit să găsească o vulnerabilitate critică într-un software utilizat pe scară largă arată pericolele asociate cu automatizarea în creștere în criminalitatea cibernetică.
Efectele unui astfel de atac ar putea fi de amploare. Universitățile și instituțiile de cercetare care utilizează MONAI Label ar putea să nu își pună în pericol doar datele, ci și încrederea în sistemele lor și integritatea rezultatelor cercetării. Posibilitatea ca datele sensibile ale pacienților să fie compromise ar putea avea, de asemenea, consecințe legale și etice.
Vulnerabilitatea a fost clasificată de Amazon Threat Intelligence ca fiind critică, ceea ce înseamnă că sunt necesare măsuri imediate pentru remediere. Dezvoltatorii MONAI Label se confruntă acum cu provocarea de a identifica vulnerabilitatea și de a dezvolta un patch pentru a asigura securitatea software-ului. Până la o soluție oficială, utilizatorii software-ului sunt sfătuiți să își verifice sistemele și, dacă este necesar, să ia măsuri de securitate.
Reacții din partea comunității de securitate
Descoperirea acestei vulnerabilități a stârnit îngrijorare în comunitatea de securitate. Experții avertizează că astfel de atacuri ar putea deveni mai frecvente în viitor, în special dacă criminalii cibernetici continuă să utilizeze tehnologii AI pentru a găsi vulnerabilități. Discuția despre necesitatea unor măsuri de securitate mai robuste în dezvoltarea software-ului este relansată de acest incident.
Unii experți în securitate solicită o colaborare mai strânsă între dezvoltatorii de software și experții în securitate pentru a identifica și remedia potențialele vulnerabilități cât mai devreme. Implementarea verificărilor de securitate și a testelor de penetrare în timpul procesului de dezvoltare ar putea ajuta la prevenirea unor incidente similare în viitor.
Comunitatea MONAI a reacționat deja la descoperire și lucrează la o soluție. Dezvoltatorii au anunțat că vor prioritiza vulnerabilitatea de securitate și vor oferi un patch cât mai curând posibil. Utilizatorii sunt încurajați să își actualizeze software-ul la cea mai recentă versiune de îndată ce aceasta devine disponibilă, pentru a se proteja împotriva posibilelor atacuri.
Vulnerabilitatea din MONAI Label este un alt exemplu al provocărilor cu care se confruntă industria tehnologică, în special în domeniul software-ului medical. Combinația dintre tehnologia avansată și datele sensibile necesită o vigilență constantă și inovație pentru a asigura securitatea.
Ähnliche Artikel
Testarea cyberrezilienței în domeniul sănătății
Un nou cadru de securitate pentru evaluarea cyberrezilienței în spitale ia în considerare software-ul, infrastructura și...
Microsoft Entra Connect Health: S-a descoperit o scurgere de date
Microsoft avertizează cu privire la o scurgere de date în Entra Connect Health, care a permis atacatorilor accesul la in...
Botnetul BADBOX revine în frauda publicitară cu cifre record
Botnetul BADBOX a stabilit un nou record cu 40 de miliarde de cereri publicitare zilnice, demonstrând astfel revenirea s...
Bell Canada confirmă o breșă de date cauzată de un atac cibernetic
Bell Canada a confirmat un incident de securitate în care un hacker a furat datele clienților corporativi....
comment Kommentare (0)
Noch keine Kommentare. Schreiben Sie den ersten!
Kommentar hinterlassen