
Kritische Sicherheitslücke in Ruby on Rails entdeckt
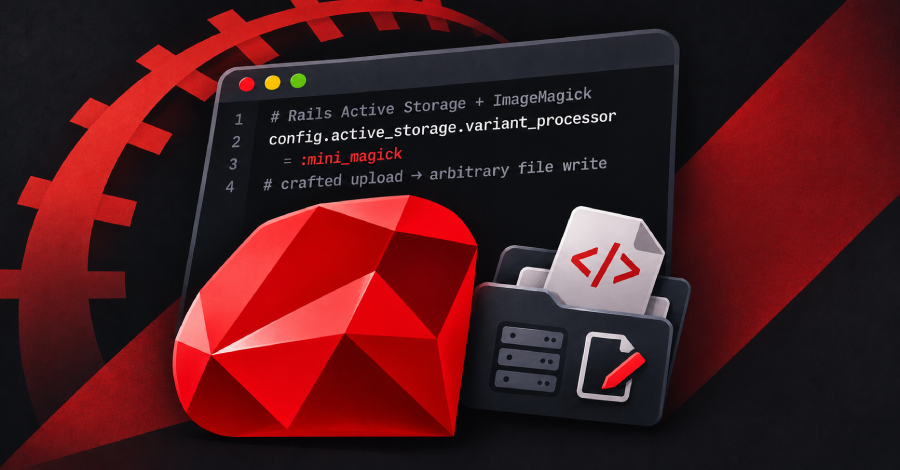
Eine schwerwiegende Sicherheitsanfälligkeit in Ruby on Rails ermöglicht es Angreifern, beliebige Dateien auf Servern zu schreiben.
Eine kritische Sicherheitsanfälligkeit in Ruby on Rails wurde entdeckt, die es unbefugten Angreifern ermöglicht, beliebige Dateien auf einem Server zu schreiben. Diese Schwachstelle betrifft insbesondere Anwendungen, die Datei-Uploads über ImageMagick verarbeiten. Die Rails-Projektverantwortlichen haben die Lücke in einem aktuellen Sicherheitsbericht offengelegt und entsprechende Updates veröffentlicht.
Die Schwachstelle befindet sich im Active Storage-Modul von Ruby on Rails, das für die Handhabung von Datei-Uploads zuständig ist. Angreifer können durch das Hochladen einer speziell gestalteten Datei, die von ImageMagick verarbeitet wird, auf die Serverdateien zugreifen. Dies könnte zu schwerwiegenden Sicherheitsvorfällen führen, da Angreifer potenziell schadhafter Code auf dem Server ausführen könnten.
Details zur Sicherheitsanfälligkeit
Die Schwachstelle ermöglicht es Angreifern, ohne Authentifizierung auf die Serverdateien zuzugreifen. Dies bedeutet, dass keine speziellen Berechtigungen erforderlich sind, um die Lücke auszunutzen. Die Rails-Entwickler haben die Schwachstelle in den Versionen 8.1.4.1 und 8.0.5.2 behoben. Es wird dringend empfohlen, dass alle Benutzer von Ruby on Rails ihre Anwendungen auf die neuesten Versionen aktualisieren, um sich vor möglichen Angriffen zu schützen.
Die Sicherheitsanfälligkeit wurde als kritisch eingestuft, da sie eine einfache Möglichkeit für Angreifer darstellt, in Systeme einzudringen. Die Verwendung von ImageMagick zur Verarbeitung von Bilddateien ist in vielen Webanwendungen weit verbreitet, was die Reichweite dieser Schwachstelle erheblich erhöht. Entwickler sollten sich der Risiken bewusst sein und geeignete Maßnahmen ergreifen, um ihre Anwendungen zu sichern.
Reaktionen der Entwicklergemeinschaft
Die Entdeckung dieser Sicherheitsanfälligkeit hat in der Entwicklergemeinschaft Besorgnis ausgelöst. Viele Entwickler und Unternehmen, die Ruby on Rails verwenden, haben bereits auf die Ankündigung reagiert und arbeiten an der Implementierung der notwendigen Updates. Die Rails-Entwickler haben auch empfohlen, zusätzliche Sicherheitsmaßnahmen zu ergreifen, um die Integrität der Anwendungen zu gewährleisten.
Die Sicherheitslücke zeigt die Herausforderungen auf, mit denen Entwickler konfrontiert sind, wenn es um die Sicherheit von Webanwendungen geht. Angesichts der zunehmenden Bedrohungen durch Cyberangriffe ist es für Entwickler unerlässlich, Sicherheitsupdates zeitnah zu implementieren und bewährte Sicherheitspraktiken zu befolgen. Die Rails-Community hat sich verpflichtet, die Sicherheit ihrer Plattform kontinuierlich zu verbessern.
Die Schwachstelle in Ruby on Rails ist ein weiteres Beispiel für die Notwendigkeit, Sicherheitsaspekte in den Entwicklungsprozess zu integrieren. Entwickler sollten regelmäßig Sicherheitsüberprüfungen durchführen und sich über die neuesten Bedrohungen und Schwachstellen informieren. Die proaktive Identifizierung und Behebung von Sicherheitsanfälligkeiten ist entscheidend, um die Sicherheit von Webanwendungen zu gewährleisten.
Ähnliche Artikel
Binance erleidet Milliardenraub durch Hacker
Hacker erbeuten über sechs Milliarden US-Dollar von Binance durch ausgeklügelte Methoden, einschließlich eines falschen ...
Cyberangriffe auf Supermärkte in Europa nehmen zu
Belgien und Schweden sind die neuesten Ziele von Cyberangriffen auf Supermärkte, nachdem bereits Frankreich betroffen wa...
Google warnt vor LLMjacking-Angriffen
Google warnt vor LLMjacking, das Unternehmen bis zu 1 Million Dollar kosten kann....
Barracuda warnt vor kritischen Sicherheitslücken
Barracuda Networks hat vor zwei kritischen Schwachstellen gewarnt, die Angreifern Root-Zugriff auf Geräte ermöglichen kö...
comment Kommentare (0)
Noch keine Kommentare. Schreiben Sie den ersten!
Kommentar hinterlassen