
Vulnerabilitate critică de securitate descoperită în Ruby on Rails
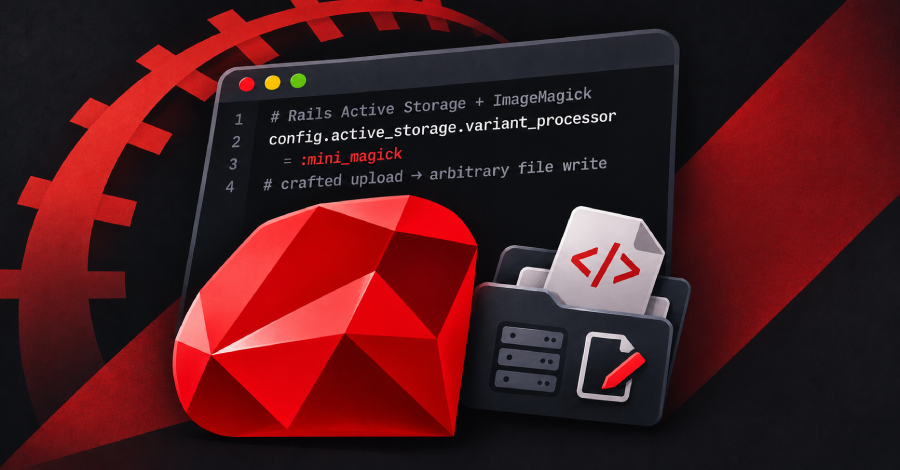
O vulnerabilitate gravă de securitate în Ruby on Rails permite atacatorilor să scrie fișiere arbitrare pe servere.
O vulnerabilitate critică de securitate în Ruby on Rails a fost descoperită, care permite atacatorilor neautorizați să scrie fișiere arbitrare pe un server. Această vulnerabilitate afectează în special aplicațiile care procesează încărcări de fișiere prin ImageMagick. Responsabilii proiectului Rails au dezvăluit această breșă într-un raport de securitate recent și au publicat actualizări corespunzătoare.
Vulnerabilitatea se află în modulul Active Storage din Ruby on Rails, care este responsabil pentru gestionarea încărcărilor de fișiere. Atacatorii pot accesa fișierele de pe server prin încărcarea unui fișier special conceput, care este procesat de ImageMagick. Acest lucru ar putea duce la incidente grave de securitate, deoarece atacatorii ar putea executa cod potențial dăunător pe server.
Detalii despre vulnerabilitate
Vulnerabilitatea permite atacatorilor să acceseze fișierele de pe server fără autentificare. Aceasta înseamnă că nu sunt necesare permisiuni speciale pentru a exploata breșa. Dezvoltatorii Rails au remediat vulnerabilitatea în versiunile 8.1.4.1 și 8.0.5.2. Se recomandă cu insistență ca toți utilizatorii Ruby on Rails să își actualizeze aplicațiile la cele mai recente versiuni pentru a se proteja împotriva atacurilor posibile.
Vulnerabilitatea a fost clasificată ca fiind critică, deoarece reprezintă o modalitate simplă pentru atacatori de a pătrunde în sisteme. Utilizarea ImageMagick pentru procesarea fișierelor de imagine este foarte răspândită în multe aplicații web, ceea ce crește semnificativ amploarea acestei vulnerabilități. Dezvoltatorii ar trebui să fie conștienți de riscuri și să ia măsuri adecvate pentru a-și securiza aplicațiile.
Reacții din partea comunității dezvoltatorilor
Descoperirea acestei vulnerabilități de securitate a stârnit îngrijorare în comunitatea dezvoltatorilor. Mulți dezvoltatori și companii care folosesc Ruby on Rails au reacționat deja la anunț și lucrează la implementarea actualizărilor necesare. Dezvoltatorii Rails au recomandat, de asemenea, să se ia măsuri suplimentare de securitate pentru a asigura integritatea aplicațiilor.
Vulnerabilitatea evidențiază provocările cu care se confruntă dezvoltatorii în ceea ce privește securitatea aplicațiilor web. Având în vedere amenințările tot mai mari din partea atacurilor cibernetice, este esențial pentru dezvoltatori să implementeze actualizări de securitate în timp util și să urmeze cele mai bune practici de securitate. Comunitatea Rails s-a angajat să îmbunătățească continuu securitatea platformei sale.
Vulnerabilitatea din Ruby on Rails este un alt exemplu al necesității de a integra aspectele de securitate în procesul de dezvoltare. Dezvoltatorii ar trebui să efectueze periodic verificări de securitate și să se informeze despre cele mai recente amenințări și vulnerabilități. Identificarea și remedierea proactivă a vulnerabilităților de securitate sunt esențiale pentru a asigura securitatea aplicațiilor web.
Ähnliche Artikel
Binance suferă un jaf de miliarde din partea hackerilor
Hackerii fură peste șase miliarde de dolari americani de la Binance prin metode sofisticate, inclusiv un interviu fals....
Atacurile cibernetice asupra supermarketurilor din Europa cresc
Belgia și Suedia sunt cele mai recente ținte ale atacurilor cibernetice asupra supermarketurilor, după ce Franța a fost ...
Google avertizează cu privire la atacurile LLMjacking
Google avertizează cu privire la LLMjacking, care poate costa companiile până la 1 milion de dolari....
Barracuda avertizează cu privire la vulnerabilități critice de securitate
Barracuda Networks a avertizat cu privire la două vulnerabilități critice care pot permite atacatorilor acces root la di...
comment Kommentare (0)
Noch keine Kommentare. Schreiben Sie den ersten!
Kommentar hinterlassen