
Scoperta una grave vulnerabilità di sicurezza in Ruby on Rails
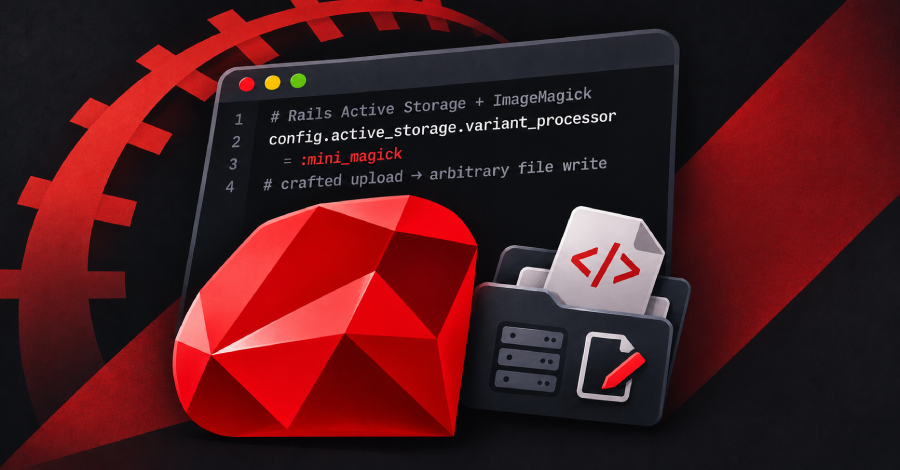
Una grave vulnerabilità di sicurezza in Ruby on Rails consente agli aggressori di scrivere file arbitrari sui server.
È stata scoperta una vulnerabilità critica di sicurezza in Ruby on Rails che consente a aggressori non autorizzati di scrivere file arbitrari su un server. Questa vulnerabilità colpisce in particolare le applicazioni che elaborano caricamenti di file tramite ImageMagick. I responsabili del progetto Rails hanno rivelato la falla in un recente rapporto di sicurezza e hanno pubblicato gli aggiornamenti corrispondenti.
La vulnerabilità si trova nel modulo Active Storage di Ruby on Rails, che è responsabile della gestione dei caricamenti di file. Gli aggressori possono accedere ai file del server caricando un file appositamente progettato, che viene elaborato da ImageMagick. Questo potrebbe portare a gravi incidenti di sicurezza, poiché gli aggressori potrebbero potenzialmente eseguire codice dannoso sul server.
Dettagli sulla vulnerabilità di sicurezza
La vulnerabilità consente agli aggressori di accedere ai file del server senza autenticazione. Ciò significa che non sono necessarie autorizzazioni speciali per sfruttare la falla. Gli sviluppatori di Rails hanno corretto la vulnerabilità nelle versioni 8.1.4.1 e 8.0.5.2. Si raccomanda vivamente a tutti gli utenti di Ruby on Rails di aggiornare le proprie applicazioni alle versioni più recenti per proteggersi da potenziali attacchi.
La vulnerabilità è stata classificata come critica, poiché rappresenta un modo semplice per gli aggressori di infiltrarsi nei sistemi. L'uso di ImageMagick per elaborare file immagine è ampiamente diffuso in molte applicazioni web, il che aumenta notevolmente la portata di questa vulnerabilità. Gli sviluppatori dovrebbero essere consapevoli dei rischi e adottare misure appropriate per garantire la sicurezza delle proprie applicazioni.
Reazioni della comunità degli sviluppatori
La scoperta di questa vulnerabilità di sicurezza ha suscitato preoccupazione nella comunità degli sviluppatori. Molti sviluppatori e aziende che utilizzano Ruby on Rails hanno già reagito all'annuncio e stanno lavorando all'implementazione degli aggiornamenti necessari. Gli sviluppatori di Rails hanno anche raccomandato di adottare ulteriori misure di sicurezza per garantire l'integrità delle applicazioni.
La vulnerabilità evidenzia le sfide che gli sviluppatori affrontano quando si tratta di sicurezza delle applicazioni web. Alla luce delle crescenti minacce degli attacchi informatici, è fondamentale per gli sviluppatori implementare tempestivamente gli aggiornamenti di sicurezza e seguire le migliori pratiche di sicurezza. La comunità di Rails si è impegnata a migliorare continuamente la sicurezza della propria piattaforma.
La vulnerabilità in Ruby on Rails è un ulteriore esempio della necessità di integrare gli aspetti di sicurezza nel processo di sviluppo. Gli sviluppatori dovrebbero eseguire regolarmente controlli di sicurezza e tenersi informati sulle ultime minacce e vulnerabilità. L'identificazione e la risoluzione proattiva delle vulnerabilità di sicurezza sono fondamentali per garantire la sicurezza delle applicazioni web.
Ähnliche Artikel
Binance subisce un furto miliardario da parte di hacker
Gli hacker rubano oltre sei miliardi di dollari da Binance attraverso metodi sofisticati, incluso un colloquio di lavoro...
Gli attacchi informatici ai supermercati in Europa stanno aumentando
Belgio e Svezia sono i più recenti obiettivi di attacchi informatici ai supermercati, dopo che già la Francia era stata ...
Google avverte degli attacchi di LLMjacking
Google avverte del LLMjacking, che può costare alle aziende fino a 1 milione di dollari....
Barracuda avverte di vulnerabilità di sicurezza critiche
Barracuda Networks ha avvertito di due vulnerabilità critiche che possono consentire agli aggressori l'accesso root ai d...
comment Kommentare (0)
Noch keine Kommentare. Schreiben Sie den ersten!
Kommentar hinterlassen