
Oracle veröffentlicht Sicherheitsupdates für Java SE
Oracle hat Sicherheitsupdates für 11 Java SE-Schwachstellen veröffentlicht, darunter eine kritische RCE-Lücke in OpenJDK.
Oracle hat am 17. November 2026 Sicherheitsupdates für insgesamt 11 Schwachstellen in Java SE veröffentlicht. Diese Schwachstellen können potenziell aus der Ferne ohne Authentifizierung ausgenutzt werden. Die Sicherheitswarnung von Oracle weist darauf hin, dass die Schwachstellen eine maximale CVSS 3.1 Schweregradbewertung von 8.1 aufweisen. Dies macht sie zu einem ernsthaften Risiko für Benutzer und Unternehmen, die Java SE in ihren Anwendungen verwenden.
Unter den veröffentlichten Schwachstellen befindet sich eine besonders kritische Remote Code Execution (RCE) Lücke, die als CVE-2026-114938 identifiziert wurde. Diese Schwachstelle betrifft OpenJDK und könnte Angreifern ermöglichen, schädlichen Code auf betroffenen Systemen auszuführen. Die Entdeckung dieser Lücke hat die Aufmerksamkeit von Sicherheitsexperten auf sich gezogen, da sie erhebliche Auswirkungen auf die Sicherheit von Java-Anwendungen haben könnte.
Details zu den Sicherheitsupdates
Die Sicherheitsupdates von Oracle zielen darauf ab, die identifizierten Schwachstellen zu beheben und die Sicherheit der Java SE-Plattform zu erhöhen. Die 11 Schwachstellen decken verschiedene Komponenten ab und betreffen sowohl die Laufzeitumgebung als auch die Entwicklungsumgebung von Java. Oracle empfiehlt allen Benutzern, die Updates so schnell wie möglich zu installieren, um ihre Systeme vor potenziellen Angriffen zu schützen.
Die Sicherheitswarnung von Oracle hebt hervor, dass die Schwachstellen nicht nur in der Java SE-Version, sondern auch in OpenJDK vorhanden sind. Dies ist besonders besorgniserregend, da OpenJDK eine weit verbreitete Open-Source-Implementierung von Java ist, die in vielen Anwendungen und Systemen eingesetzt wird. Die Verbreitung von OpenJDK erhöht das Risiko, dass Angreifer die Schwachstellen ausnutzen könnten.
Die CVSS-Bewertung von 8.1 zeigt, dass die Schwachstellen als hochriskant eingestuft werden. Dies bedeutet, dass die Wahrscheinlichkeit eines erfolgreichen Angriffs hoch ist und die potenziellen Auswirkungen auf die betroffenen Systeme erheblich sein können. Unternehmen und Entwickler, die Java SE oder OpenJDK verwenden, sollten daher besondere Vorsicht walten lassen und die empfohlenen Sicherheitsupdates umgehend anwenden.
Reaktionen der Sicherheitsgemeinschaft
Die Sicherheitsgemeinschaft hat die Entdeckung der kritischen RCE-Lücke in OpenJDK mit Besorgnis zur Kenntnis genommen. Experten warnen davor, dass Angreifer möglicherweise bereits aktiv versuchen, die Schwachstelle auszunutzen, bevor die meisten Benutzer die Updates installiert haben. Dies könnte zu einer Zunahme von Cyberangriffen führen, die auf Java-basierte Anwendungen abzielen.
Einige Sicherheitsexperten empfehlen, dass Unternehmen ihre Sicherheitsrichtlinien überprüfen und sicherstellen, dass alle Systeme, die Java SE oder OpenJDK verwenden, auf dem neuesten Stand sind. Die Implementierung zusätzlicher Sicherheitsmaßnahmen, wie etwa Intrusion Detection Systeme und regelmäßige Sicherheitsüberprüfungen, könnte ebenfalls dazu beitragen, das Risiko von Angriffen zu minimieren.
Die Veröffentlichung der Sicherheitsupdates von Oracle ist ein wichtiger Schritt zur Verbesserung der Sicherheit von Java-Anwendungen. Benutzer und Unternehmen sind jedoch aufgefordert, proaktiv zu handeln und sicherzustellen, dass sie die neuesten Sicherheitsupdates anwenden, um ihre Systeme zu schützen. Die Bedrohung durch Cyberangriffe bleibt ein ernstes Problem, und die Sicherheit von Software ist von größter Bedeutung.
Ähnliche Artikel
CISA warnt vor kritischer Java-Sicherheitslücke
Die CISA fordert zur sofortigen Behebung einer kritischen Sicherheitslücke in Oracle Java auf, die zu Remote-Code-Ausfüh...

N-able veröffentlicht kritisches Sicherheitsupdate für N-central
N-able hat ein wichtiges Update für N-central veröffentlicht, das 17 Sicherheitsanfälligkeiten behebt und die Plattform ...
Sicherheitslücken in Danfoss Kälteanlagensteuerungen
Sechs ungeschützte Schwachstellen in Danfoss AK-SM800A könnten Angreifern den Zugriff ermöglichen....
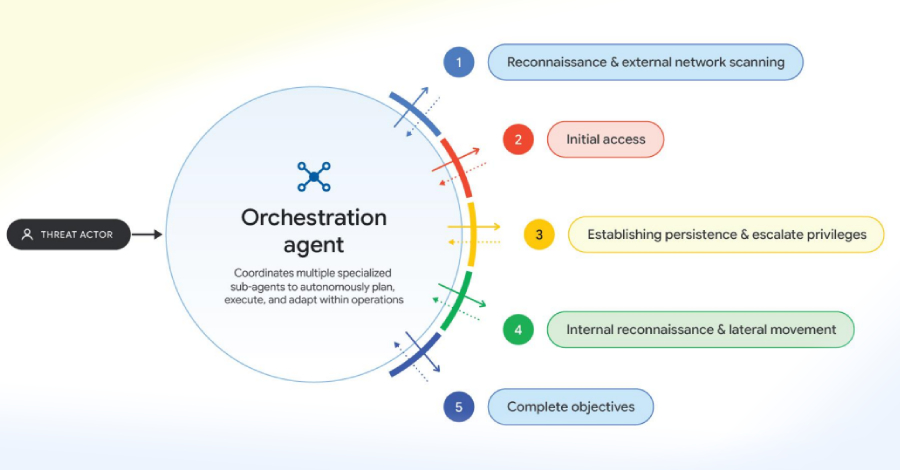
AI-gestützte Cyberangriffe nehmen zu
Google warnt vor dem Einsatz von KI durch Hacker zur Durchführung komplexer Cyberangriffe....
comment Kommentare (0)
Noch keine Kommentare. Schreiben Sie den ersten!
Kommentar hinterlassen