
Oracle publie des mises à jour de sécurité pour Java SE
Oracle a publié des mises à jour de sécurité pour 11 vulnérabilités Java SE, y compris une faille RCE critique dans OpenJDK.
Oracle a publié le 17 novembre 2026 des mises à jour de sécurité pour un total de 11 vulnérabilités dans Java SE. Ces vulnérabilités peuvent potentiellement être exploitées à distance sans authentification. L'avertissement de sécurité d'Oracle indique que les vulnérabilités ont une note de gravité maximale CVSS 3.1 de 8.1. Cela en fait un risque sérieux pour les utilisateurs et les entreprises qui utilisent Java SE dans leurs applications.
Parmi les vulnérabilités publiées, il y a une faille d'exécution de code à distance (RCE) particulièrement critique, identifiée comme CVE-2026-114938. Cette vulnérabilité affecte OpenJDK et pourrait permettre aux attaquants d'exécuter du code malveillant sur les systèmes concernés. La découverte de cette faille a attiré l'attention des experts en sécurité, car elle pourrait avoir des conséquences significatives sur la sécurité des applications Java.
Détails sur les mises à jour de sécurité
Les mises à jour de sécurité d'Oracle visent à corriger les vulnérabilités identifiées et à renforcer la sécurité de la plateforme Java SE. Les 11 vulnérabilités couvrent différentes composantes et affectent à la fois l'environnement d'exécution et l'environnement de développement de Java. Oracle recommande à tous les utilisateurs d'installer les mises à jour dès que possible pour protéger leurs systèmes contre d'éventuelles attaques.
L'avertissement de sécurité d'Oracle souligne que les vulnérabilités sont présentes non seulement dans la version Java SE, mais aussi dans OpenJDK. Cela est particulièrement préoccupant, car OpenJDK est une implémentation open source largement utilisée de Java, déployée dans de nombreuses applications et systèmes. La diffusion d'OpenJDK augmente le risque que des attaquants puissent exploiter les vulnérabilités.
La note CVSS de 8.1 indique que les vulnérabilités sont classées comme hautement risquées. Cela signifie que la probabilité d'une attaque réussie est élevée et que les conséquences potentielles sur les systèmes concernés peuvent être considérables. Les entreprises et les développeurs utilisant Java SE ou OpenJDK doivent donc faire preuve d'une prudence particulière et appliquer immédiatement les mises à jour de sécurité recommandées.
Réactions de la communauté de la sécurité
La communauté de la sécurité a pris note avec inquiétude de la découverte de la faille RCE critique dans OpenJDK. Les experts avertissent que des attaquants pourraient déjà tenter activement d'exploiter la vulnérabilité avant que la plupart des utilisateurs n'aient installé les mises à jour. Cela pourrait entraîner une augmentation des cyberattaques ciblant les applications basées sur Java.
Certains experts en sécurité recommandent aux entreprises de revoir leurs politiques de sécurité et de s'assurer que tous les systèmes utilisant Java SE ou OpenJDK sont à jour. La mise en œuvre de mesures de sécurité supplémentaires, telles que des systèmes de détection d'intrusion et des vérifications de sécurité régulières, pourrait également contribuer à minimiser le risque d'attaques.
La publication des mises à jour de sécurité d'Oracle est une étape importante pour améliorer la sécurité des applications Java. Cependant, les utilisateurs et les entreprises sont appelés à agir de manière proactive et à s'assurer qu'ils appliquent les dernières mises à jour de sécurité pour protéger leurs systèmes. La menace des cyberattaques reste un problème sérieux, et la sécurité des logiciels est d'une importance capitale.
Ähnliche Artikel
La CISA avertit d'une vulnérabilité critique de sécurité Java
La CISA appelle à corriger immédiatement une vulnérabilité critique de sécurité dans Oracle Java, qui peut entraîner une...

N-able publie une mise à jour de sécurité critique pour N-central
N-able a publié une mise à jour importante pour N-central qui corrige 17 vulnérabilités de sécurité et protège la platef...
Vulnérabilités de sécurité dans les contrôleurs de systèmes de réfrigération Danfoss
Six vulnérabilités non protégées dans le Danfoss AK-SM800A pourraient permettre aux attaquants d'accéder au système....
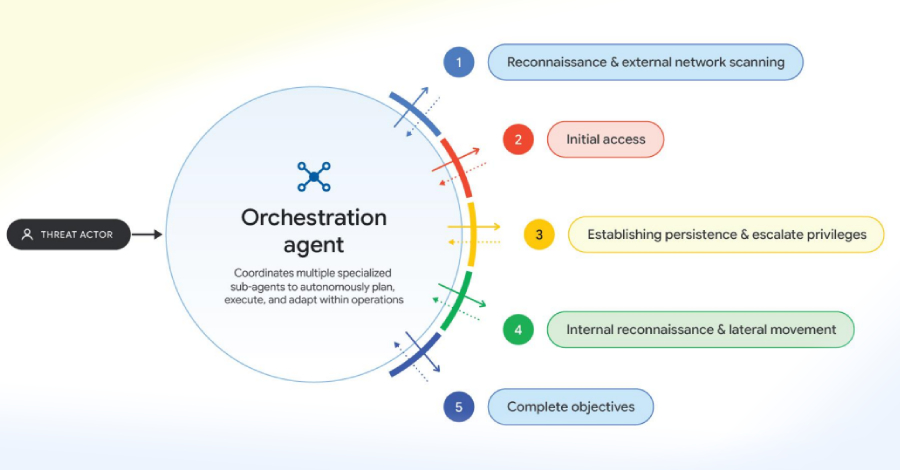
Les cyberattaques soutenues par l'IA augmentent
Google met en garde contre l'utilisation de l'IA par des hackers pour réaliser des cyberattaques complexes....
comment Kommentare (0)
Noch keine Kommentare. Schreiben Sie den ersten!
Kommentar hinterlassen