
Oracle rilascia aggiornamenti di sicurezza per Java SE
Oracle ha rilasciato aggiornamenti di sicurezza per 11 vulnerabilità di Java SE, tra cui una vulnerabilità RCE critica in OpenJDK.
Oracle ha pubblicato il 17 novembre 2026 aggiornamenti di sicurezza per un totale di 11 vulnerabilità in Java SE. Queste vulnerabilità possono potenzialmente essere sfruttate da remoto senza autenticazione. L'avviso di sicurezza di Oracle sottolinea che le vulnerabilità hanno una valutazione di gravità massima CVSS 3.1 di 8.1. Questo le rende un serio rischio per gli utenti e le aziende che utilizzano Java SE nelle loro applicazioni.
Tra le vulnerabilità pubblicate c'è una falla di Remote Code Execution (RCE) particolarmente critica, identificata come CVE-2026-114938. Questa vulnerabilità riguarda OpenJDK e potrebbe consentire agli aggressori di eseguire codice dannoso sui sistemi interessati. La scoperta di questa falla ha attirato l'attenzione degli esperti di sicurezza, poiché potrebbe avere un impatto significativo sulla sicurezza delle applicazioni Java.
Dettagli sugli aggiornamenti di sicurezza
Gli aggiornamenti di sicurezza di Oracle mirano a risolvere le vulnerabilità identificate e a migliorare la sicurezza della piattaforma Java SE. Le 11 vulnerabilità coprono diverse componenti e riguardano sia l'ambiente di runtime che l'ambiente di sviluppo di Java. Oracle raccomanda a tutti gli utenti di installare gli aggiornamenti il prima possibile per proteggere i propri sistemi da potenziali attacchi.
L'avviso di sicurezza di Oracle evidenzia che le vulnerabilità sono presenti non solo nella versione Java SE, ma anche in OpenJDK. Questo è particolarmente preoccupante, poiché OpenJDK è un'implementazione open-source di Java ampiamente utilizzata, impiegata in molte applicazioni e sistemi. La diffusione di OpenJDK aumenta il rischio che gli aggressori possano sfruttare le vulnerabilità.
La valutazione CVSS di 8.1 indica che le vulnerabilità sono classificate come ad alto rischio. Ciò significa che la probabilità di un attacco riuscito è alta e le potenziali conseguenze sui sistemi interessati possono essere significative. Le aziende e gli sviluppatori che utilizzano Java SE o OpenJDK dovrebbero quindi prestare particolare attenzione e applicare immediatamente gli aggiornamenti di sicurezza raccomandati.
Reazioni della comunità di sicurezza
La comunità di sicurezza ha preso atto con preoccupazione della scoperta della critica falla RCE in OpenJDK. Gli esperti avvertono che gli aggressori potrebbero già tentare attivamente di sfruttare la vulnerabilità prima che la maggior parte degli utenti abbia installato gli aggiornamenti. Questo potrebbe portare a un aumento degli attacchi informatici mirati ad applicazioni basate su Java.
Alcuni esperti di sicurezza raccomandano alle aziende di rivedere le proprie politiche di sicurezza e di assicurarsi che tutti i sistemi che utilizzano Java SE o OpenJDK siano aggiornati. L'implementazione di ulteriori misure di sicurezza, come i sistemi di rilevamento delle intrusioni e controlli di sicurezza regolari, potrebbe anche contribuire a ridurre il rischio di attacchi.
La pubblicazione degli aggiornamenti di sicurezza da parte di Oracle è un passo importante per migliorare la sicurezza delle applicazioni Java. Tuttavia, gli utenti e le aziende sono invitati ad agire in modo proattivo e a garantire di applicare gli ultimi aggiornamenti di sicurezza per proteggere i propri sistemi. La minaccia degli attacchi informatici rimane un problema serio e la sicurezza del software è di massima importanza.
Ähnliche Artikel
CISA avverte di una critica vulnerabilità di sicurezza in Java
La CISA chiede di risolvere immediatamente una vulnerabilità critica in Oracle Java che può portare all'esecuzione di co...

N-able pubblica un aggiornamento di sicurezza critico per N-central
N-able ha rilasciato un importante aggiornamento per N-central che risolve 17 vulnerabilità di sicurezza e protegge la p...
Vulnerabilità di sicurezza nei controllori di impianti di refrigerazione Danfoss
Sei vulnerabilità non protette nel Danfoss AK-SM800A potrebbero consentire agli aggressori di accedere....
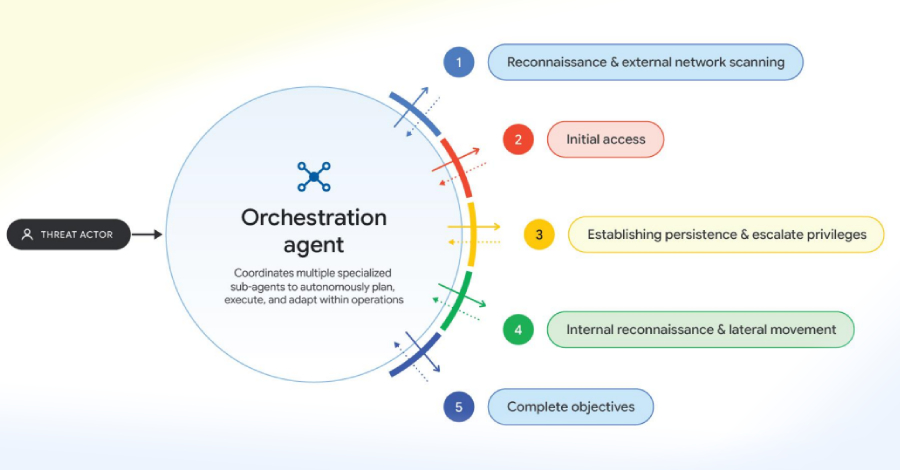
Gli attacchi informatici supportati dall'IA aumentano
Google avverte dell'uso dell'IA da parte degli hacker per eseguire attacchi informatici complessi....
comment Kommentare (0)
Noch keine Kommentare. Schreiben Sie den ersten!
Kommentar hinterlassen