
Vulnérabilité de sécurité découverte dans Barracuda Email Gateway
Deux vulnérabilités critiques dans Barracuda Email Security Gateway permettent un accès root sans connexion. Des correctifs ont été publiés.
Dans un message de sécurité alarmant, des experts ont identifié deux vulnérabilités critiques dans le Barracuda Email Security Gateway, permettant aux attaquants d'obtenir un accès root au système sans avoir besoin de se connecter. Ces vulnérabilités, classées comme CVE-2026-116606 et une autre faille non nommée, peuvent être exploitées en réaction en chaîne pour obtenir un contrôle total sur l'appareil. Barracuda Networks a publié des correctifs lundi pour remédier à ces risques de sécurité.
La première vulnérabilité, CVE-2026-116606, est un contournement d'autorisation qui permet à un attaquant non authentifié de restaurer certaines fonctions du système. Cela signifie qu'un attaquant exploitant cette vulnérabilité est capable d'accéder à des fonctions critiques du système sans avoir besoin de se connecter au préalable. La possibilité d'exécuter des commandes root représente un risque considérable pour l'intégrité et la confidentialité des données traitées par le système Barracuda.
La deuxième vulnérabilité, décrite en détail dans le rapport de la société watchTowr, complète la première et permet aux attaquants d'exploiter davantage les privilèges obtenus par le contournement d'autorisation. Cette réaction en chaîne de vulnérabilités est particulièrement préoccupante, car elle permet aux attaquants de s'introduire profondément dans le système et potentiellement de compromettre d'autres systèmes connectés. La combinaison de ces deux vulnérabilités pourrait entraîner un incident de sécurité majeur.
Réaction de Barracuda Networks
Après la découverte de ces vulnérabilités, Barracuda Networks a réagi rapidement en publiant des mises à jour de sécurité visant à combler les failles identifiées. Les correctifs ont été fournis lundi et doivent être installés immédiatement par tous les utilisateurs du Barracuda Email Security Gateway. L'entreprise a également recommandé de vérifier régulièrement les systèmes pour s'assurer que toutes les mesures de sécurité sont à jour.
La société de sécurité watchTowr a souligné dans son rapport que la découverte de ces vulnérabilités met en évidence la nécessité pour les entreprises de revoir et de mettre à jour régulièrement leurs protocoles de sécurité. La possibilité pour des attaquants d'obtenir un accès root sans authentification représente un risque sérieux qui ne doit pas être ignoré. Les entreprises utilisant des produits Barracuda sont invitées à mettre en œuvre les nouveaux correctifs sans délai pour protéger leurs systèmes.
Impacts sur les entreprises
Les impacts de ces vulnérabilités de sécurité pourraient être considérables pour les entreprises qui dépendent du Barracuda Email Security Gateway. Une attaque réussie pourrait non seulement entraîner une perte de données, mais aussi une perte de confiance de la part des clients et des partenaires. La possibilité que des informations sensibles soient compromises pourrait avoir de vastes conséquences juridiques et financières.
Les experts en sécurité informatique conseillent de revoir et d'ajuster les politiques de sécurité si nécessaire, afin de s'assurer que tous les employés sont informés des risques et savent comment détecter d'éventuelles attaques. La formation des employés en matière de cybersécurité est une étape cruciale pour minimiser le risque d'incidents de sécurité. Les entreprises devraient également envisager de mettre en œuvre des mesures de sécurité supplémentaires pour renforcer la protection de leurs systèmes.
La découverte de ces vulnérabilités souligne la menace constante des cyberattaques et la nécessité pour les entreprises de prendre des mesures proactives pour protéger leurs systèmes. Le paysage de la sécurité évolue constamment, et les entreprises doivent rester vigilantes pour faire face aux menaces changeantes. Barracuda Networks a corrigé les vulnérabilités dans son Email Security Gateway le 7 novembre 2026.
Ähnliche Artikel
La Russie recrute des adolescents pour des attentats ?
Des indices laissent penser que la Russie recrute des jeunes sur Internet pour des actions violentes. Les incendies crim...
Cyberattaques sur les supermarchés : les autorités de sécurité s'activent
Après des cyberattaques sur des installations de réfrigération dans des supermarchés, les autorités de sécurité intervie...
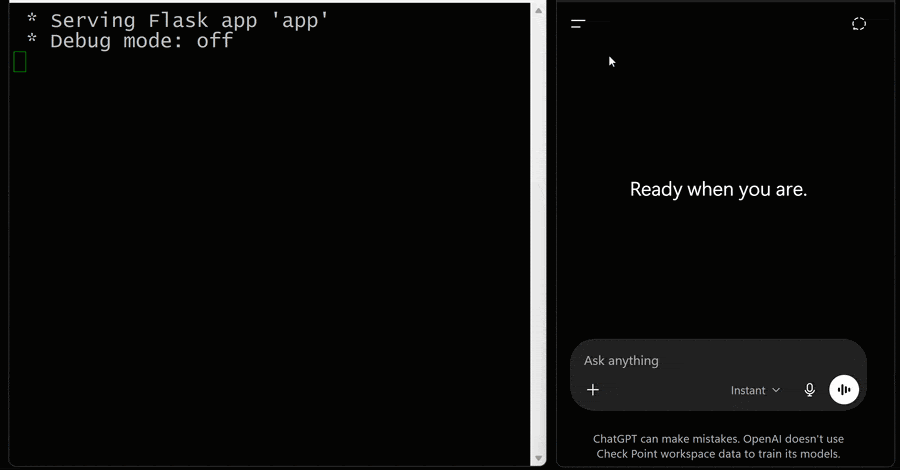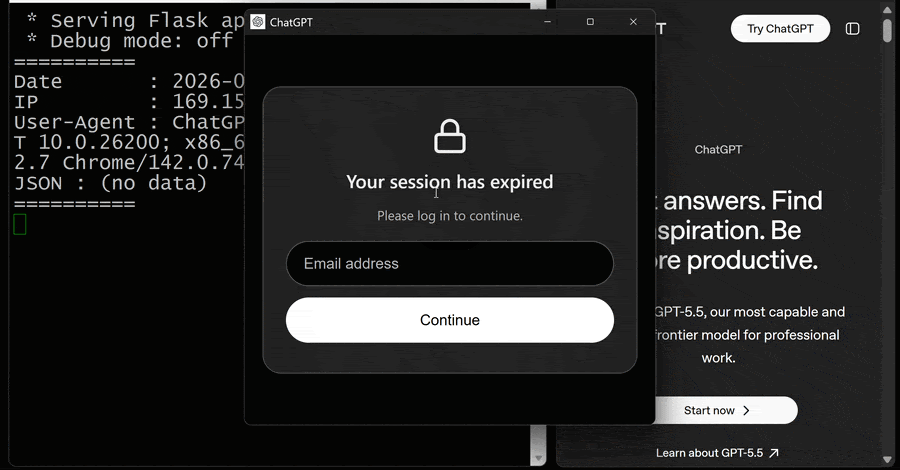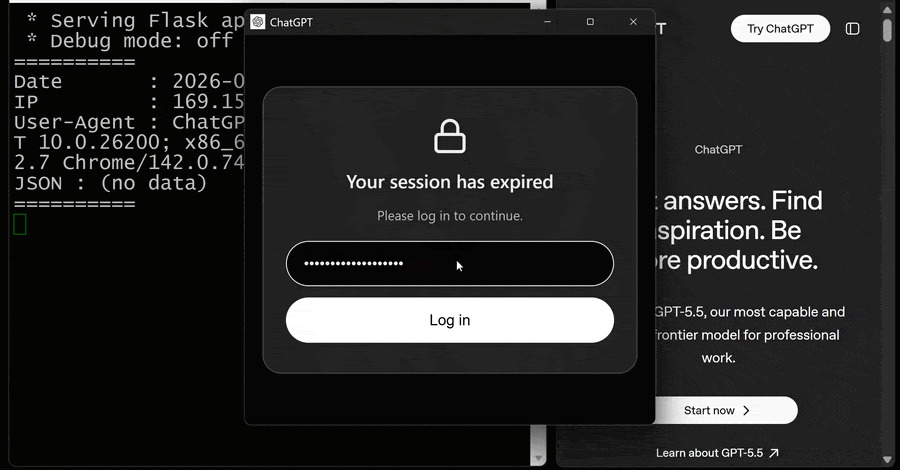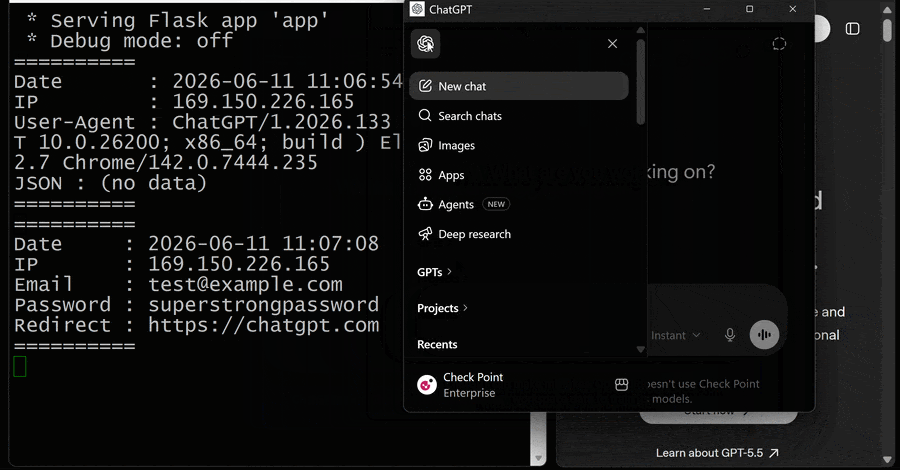
Vulnérabilité dans le mode de confinement de ChatGPT découverte
Des chercheurs ont révélé une vulnérabilité dans le mode de confinement d'OpenAI ChatGPT, qui a maintenant été corrigée....
Le FBI et la CISA avertissent des cyberattaques sur les systèmes de refroidissement
Les autorités américaines mettent en garde contre des cyberattaques ciblées sur les systèmes de refroidissement industri...
comment Kommentare (0)
Noch keine Kommentare. Schreiben Sie den ersten!
Kommentar hinterlassen