
Sicherheitslücken in Danfoss Kälteanlagensteuerungen
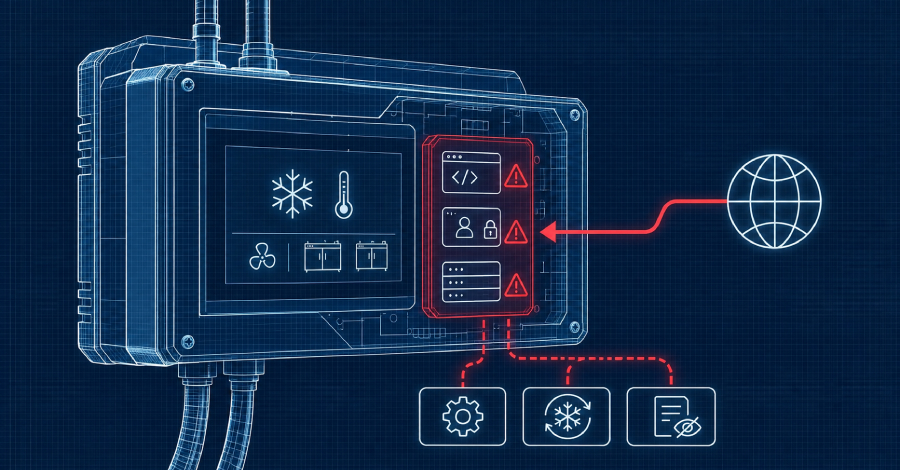
Sechs ungeschützte Schwachstellen in Danfoss AK-SM800A könnten Angreifern den Zugriff ermöglichen.
Sechs Schwachstellen in den Danfoss AK-SM800A Kälteanlagensteuerungen könnten es Angreifern ermöglichen, die Kontrolle über die Geräte zu übernehmen, ohne sich einloggen zu müssen. Dies wurde von der niederländischen Sicherheitsberatung Midnight Blue in dieser Woche bekannt gegeben. Die Schwachstellen sind besonders besorgniserregend, da derzeit kein Patch zur Behebung der Probleme verfügbar ist. Die neueste Firmware-Version 5.4.0 behebt die Schwachstellen nicht.
Die betroffenen Steuerungen werden häufig in gewerblichen Kühlsystemen eingesetzt, was die potenziellen Auswirkungen eines Angriffs erheblich erhöht. Die Möglichkeit eines unbefugten Zugriffs könnte nicht nur zu einem Verlust von Daten führen, sondern auch die Sicherheit der gesamten Kälteanlage gefährden. Die Sicherheitsforscher von Midnight Blue haben die Schwachstellen detailliert untersucht und warnen vor den Risiken, die mit der Nutzung der betroffenen Geräte verbunden sind.
Warnungen von Regierungsbehörden
Regierungsbehörden in Belgien, Irland und Deutschland haben in dieser Woche Betreiber von Kälteanlagen aufgefordert, besondere Vorsicht walten zu lassen. Die Behörden empfehlen, die Systeme zu überwachen und Sicherheitsvorkehrungen zu treffen, um potenzielle Angriffe zu verhindern. Die Warnungen kommen zu einem Zeitpunkt, an dem Cyberangriffe auf kritische Infrastrukturen weltweit zunehmen.
Die Sicherheitslücken in den Danfoss Steuerungen könnten es Angreifern ermöglichen, die Systeme zu manipulieren, was zu schwerwiegenden Störungen führen könnte. Die betroffenen Unternehmen sind aufgefordert, ihre Sicherheitsprotokolle zu überprüfen und gegebenenfalls zusätzliche Schutzmaßnahmen zu implementieren. Die Situation verdeutlicht die Notwendigkeit, Sicherheitsupdates regelmäßig zu überprüfen und anzuwenden.
Technische Details der Schwachstellen
Die Schwachstellen in den Danfoss AK-SM800A Steuerungen sind als kritisch eingestuft. Sie ermöglichen es Angreifern, ohne Authentifizierung auf die Systeme zuzugreifen. Dies könnte zu einer vollständigen Übernahme der Steuerung führen, was erhebliche Risiken für die Betriebssicherheit mit sich bringt. Die genaue technische Funktionsweise der Schwachstellen wurde von Midnight Blue detailliert dokumentiert.
Die Forscher haben festgestellt, dass die Schwachstellen in verschiedenen Modulen der Steuerung vorhanden sind, was die Komplexität der Behebung erhöht. Da kein Patch zur Verfügung steht, bleibt den Betreibern nur die Möglichkeit, ihre Systeme zu isolieren oder zusätzliche Sicherheitsmaßnahmen zu ergreifen, um das Risiko eines Angriffs zu minimieren. Die Situation erfordert schnelles Handeln, um potenzielle Schäden zu verhindern.
Die Entdeckung dieser Schwachstellen wirft Fragen zur allgemeinen Sicherheit von industriellen Steuerungssystemen auf. Viele Unternehmen verlassen sich auf solche Systeme, um ihre Betriebsabläufe zu steuern, und die Möglichkeit eines unbefugten Zugriffs könnte katastrophale Folgen haben. Die Sicherheitslage bleibt angespannt, während die Betreiber auf weitere Informationen und mögliche Lösungen warten.
Ähnliche Artikel

N-able veröffentlicht kritisches Sicherheitsupdate für N-central
N-able hat ein wichtiges Update für N-central veröffentlicht, das 17 Sicherheitsanfälligkeiten behebt und die Plattform ...
AI-gestützte Cyberangriffe nehmen zu
Google warnt vor dem Einsatz von KI durch Hacker zur Durchführung komplexer Cyberangriffe....
Java4Shell: Kritischer Bug in Java entdeckt
Oracle veröffentlicht elf Updates gegen Remote Code Execution in Java, darunter das hochriskante Java4Shell....
Identitätsblindstellen gefährden Sicherheitsoperationen
Ein Webinar beleuchtet, wie Identitätsblindstellen Sicherheitsoperationen gefährden und welche Maßnahmen zur Schließung ...
comment Kommentare (0)
Noch keine Kommentare. Schreiben Sie den ersten!
Kommentar hinterlassen