
Vulnerabilità di sicurezza nei controllori di impianti di refrigerazione Danfoss
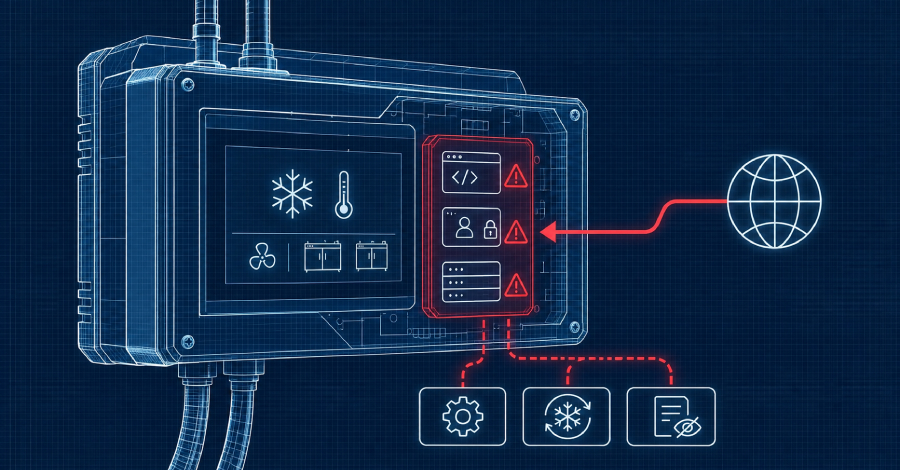
Sei vulnerabilità non protette nel Danfoss AK-SM800A potrebbero consentire agli aggressori di accedere.
Sei vulnerabilità nei controllori di refrigerazione Danfoss AK-SM800A potrebbero consentire agli attaccanti di prendere il controllo dei dispositivi senza dover effettuare il login. Questo è stato annunciato questa settimana dalla società di consulenza sulla sicurezza olandese Midnight Blue. Le vulnerabilità sono particolarmente preoccupanti, poiché attualmente non è disponibile alcuna patch per risolvere i problemi. L'ultima versione del firmware 5.4.0 non risolve le vulnerabilità.
I controllori interessati sono frequentemente utilizzati in sistemi di refrigerazione commerciali, il che aumenta notevolmente le potenziali conseguenze di un attacco. La possibilità di accesso non autorizzato potrebbe non solo portare a una perdita di dati, ma anche compromettere la sicurezza dell'intero impianto di refrigerazione. I ricercatori di sicurezza di Midnight Blue hanno esaminato in dettaglio le vulnerabilità e avvertono dei rischi associati all'uso dei dispositivi interessati.
Avvisi delle autorità governative
Le autorità governative in Belgio, Irlanda e Germania hanno esortato questa settimana gli operatori di impianti di refrigerazione a prestare particolare attenzione. Le autorità raccomandano di monitorare i sistemi e adottare misure di sicurezza per prevenire potenziali attacchi. Gli avvisi arrivano in un momento in cui gli attacchi informatici alle infrastrutture critiche stanno aumentando in tutto il mondo.
Le vulnerabilità nei controllori Danfoss potrebbero consentire agli attaccanti di manipolare i sistemi, portando a gravi interruzioni. Le aziende interessate sono invitate a rivedere i propri protocolli di sicurezza e, se necessario, a implementare ulteriori misure di protezione. La situazione evidenzia la necessità di controllare e applicare regolarmente gli aggiornamenti di sicurezza.
Dettagli tecnici delle vulnerabilità
Le vulnerabilità nei controllori Danfoss AK-SM800A sono classificate come critiche. Consentono agli attaccanti di accedere ai sistemi senza autenticazione. Questo potrebbe portare a un completo takeover del controllo, comportando rischi significativi per la sicurezza operativa. Il funzionamento tecnico esatto delle vulnerabilità è stato documentato in dettaglio da Midnight Blue.
I ricercatori hanno scoperto che le vulnerabilità sono presenti in diversi moduli del controllore, il che aumenta la complessità della risoluzione. Poiché non è disponibile alcuna patch, agli operatori rimane solo la possibilità di isolare i propri sistemi o adottare ulteriori misure di sicurezza per minimizzare il rischio di attacco. La situazione richiede un'azione rapida per prevenire potenziali danni.
La scoperta di queste vulnerabilità solleva interrogativi sulla sicurezza generale dei sistemi di controllo industriale. Molte aziende si affidano a tali sistemi per gestire le proprie operazioni, e la possibilità di accesso non autorizzato potrebbe avere conseguenze catastrofiche. La situazione di sicurezza rimane tesa, mentre gli operatori attendono ulteriori informazioni e possibili soluzioni.
Ähnliche Artikel

N-able pubblica un aggiornamento di sicurezza critico per N-central
N-able ha rilasciato un importante aggiornamento per N-central che risolve 17 vulnerabilità di sicurezza e protegge la p...
Gli attacchi informatici supportati dall'IA aumentano
Google avverte dell'uso dell'IA da parte degli hacker per eseguire attacchi informatici complessi....
Java4Shell: Bug critico in Java scoperto
Oracle rilascia undici aggiornamenti contro l'esecuzione remota di codice in Java, incluso il rischioso Java4Shell....
I punti ciechi dell'identità mettono a rischio le operazioni di sicurezza
Un webinar esplora come i punti ciechi dell'identità mettano a rischio le operazioni di sicurezza e quali misure siano n...
comment Kommentare (0)
Noch keine Kommentare. Schreiben Sie den ersten!
Kommentar hinterlassen