
Vulnerabilități de securitate în sistemele de control pentru instalații frigorifice Danfoss
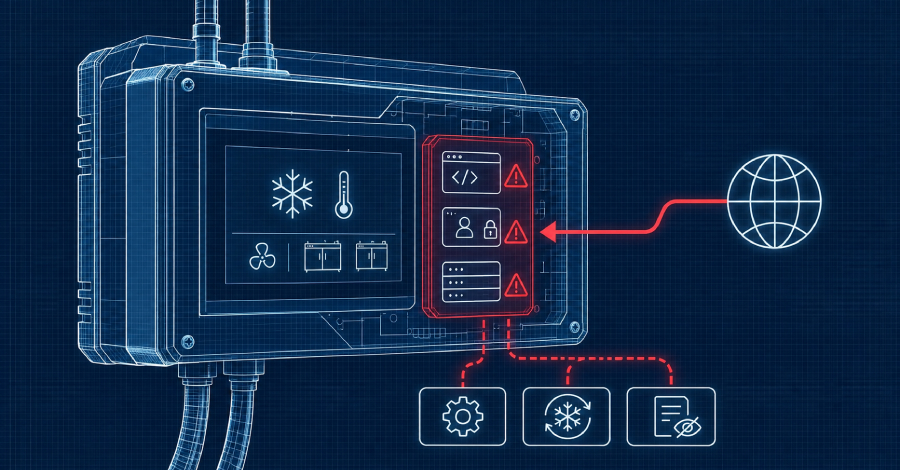
Șase vulnerabilități neprotejate în Danfoss AK-SM800A ar putea permite atacatorilor accesul.
Șase vulnerabilități în sistemele de control pentru refrigerare Danfoss AK-SM800A ar putea permite atacatorilor să preia controlul asupra dispozitivelor fără a fi necesară autentificarea. Acest lucru a fost anunțat de consultanța olandeză în securitate Midnight Blue în această săptămână. Vulnerabilitățile sunt deosebit de îngrijorătoare, deoarece în prezent nu există un patch disponibil pentru a remedia problemele. Cea mai recentă versiune de firmware 5.4.0 nu rezolvă vulnerabilitățile.
Sistemele de control afectate sunt frecvent utilizate în sisteme comerciale de refrigerare, ceea ce crește semnificativ impactul potențial al unui atac. Posibilitatea accesului neautorizat ar putea duce nu doar la pierderi de date, ci și la compromiterea securității întregului sistem de refrigerare. Cercetătorii în securitate de la Midnight Blue au investigat detaliat vulnerabilitățile și avertizează cu privire la riscurile asociate utilizării dispozitivelor afectate.
Avertismente din partea autorităților guvernamentale
Autoritățile guvernamentale din Belgia, Irlanda și Germania au solicitat în această săptămână operatorilor de sisteme de refrigerare să manifeste o atenție deosebită. Autoritățile recomandă monitorizarea sistemelor și luarea de măsuri de securitate pentru a preveni atacurile potențiale. Avertismentele vin într-un moment în care atacurile cibernetice asupra infrastructurilor critice cresc la nivel mondial.
Vulnerabilitățile din sistemele de control Danfoss ar putea permite atacatorilor să manipuleze sistemele, ceea ce ar putea duce la perturbări grave. Companiile afectate sunt sfătuite să-și revizuiască protocoalele de securitate și, dacă este necesar, să implementeze măsuri suplimentare de protecție. Situația subliniază necesitatea de a verifica și aplica regulat actualizările de securitate.
Detalii tehnice ale vulnerabilităților
Vulnerabilitățile din sistemele de control Danfoss AK-SM800A sunt clasificate ca fiind critice. Acestea permit atacatorilor să acceseze sistemele fără autentificare. Acest lucru ar putea duce la o preluare completă a controlului, ceea ce implică riscuri semnificative pentru siguranța operațională. Modul exact de funcționare tehnică a vulnerabilităților a fost documentat detaliat de Midnight Blue.
Cercetătorii au constatat că vulnerabilitățile sunt prezente în diferite module ale sistemului de control, ceea ce crește complexitatea remedierii. Deoarece nu există un patch disponibil, operatorii au la dispoziție doar opțiunea de a-și izola sistemele sau de a lua măsuri suplimentare de securitate pentru a minimiza riscul unui atac. Situația necesită acțiuni rapide pentru a preveni daunele potențiale.
Descoperirea acestor vulnerabilități ridică întrebări cu privire la securitatea generală a sistemelor de control industriale. Multe companii se bazează pe astfel de sisteme pentru a-și gestiona operațiunile, iar posibilitatea accesului neautorizat ar putea avea consecințe catastrofale. Situația de securitate rămâne tensionată, în timp ce operatorii așteaptă informații suplimentare și soluții posibile.
Ähnliche Artikel

N-able publică o actualizare de securitate critică pentru N-central
N-able a lansat o actualizare importantă pentru N-central, care rezolvă 17 vulnerabilități de securitate și protejează p...
Atacuri cibernetice susținute de AI cresc
Google avertizează cu privire la utilizarea AI de către hackeri pentru a efectua atacuri cibernetice complexe....
Java4Shell: Bug critic descoperit în Java
Oracle publică unsprezece actualizări împotriva execuției de cod de la distanță în Java, printre care se numără Java4She...
Punctele oarbe de identitate pun în pericol operațiunile de securitate
Un webinar evidențiază modul în care punctele oarbe de identitate pun în pericol operațiunile de securitate și ce măsuri...
comment Kommentare (0)
Noch keine Kommentare. Schreiben Sie den ersten!
Kommentar hinterlassen