
Cyberangriffe auf Regierungs-Linux-Server entdeckt
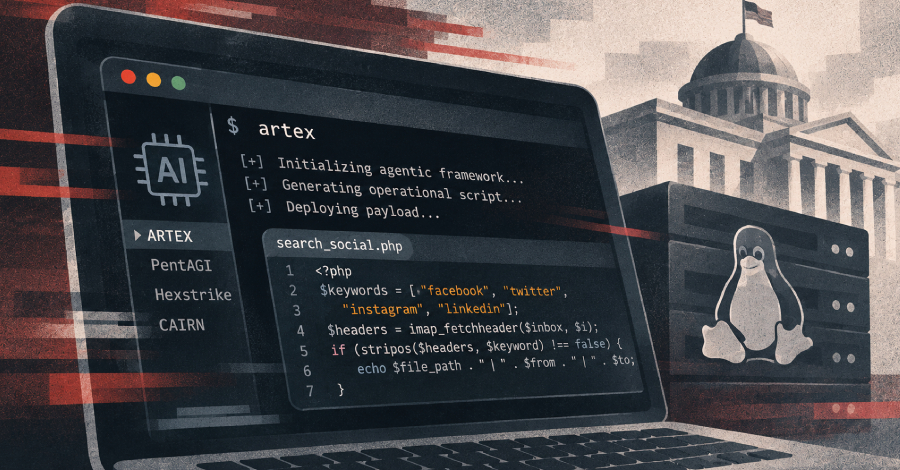
Eine neue Cyberespionage-Kampagne zielt auf Linux-Infrastrukturen von Regierungen ab. Palo Alto Networks hat Details zu den Angriffen veröffentlicht.
Cybersecurity-Forscher haben eine umfassende Cyberespionage-Kampagne aufgedeckt, die gezielt Linux-Infrastrukturen von Regierungsbehörden und staatlich-affilierten Einrichtungen ins Visier nimmt. Diese Aktivitäten wurden von Palo Alto Networks, insbesondere von der Abteilung Unit 42, zwischen Oktober 2025 und April 2026 beobachtet. Die Kampagne trägt den Codenamen CL-UNK-1211, wobei "CL" für Cluster und "UNK" für unbekannt steht.
Details zur Kampagne CL-UNK-1211
Die Angriffe zielen auf spezifische Schwachstellen in der Linux-Umgebung ab und nutzen dabei eine Malware namens SysGoRAT. Diese Remote Access Trojaner (RAT) ermöglichen es Angreifern, unbefugten Zugriff auf die betroffenen Systeme zu erlangen und sensible Daten zu stehlen. Die Forscher von Palo Alto Networks haben festgestellt, dass die Angriffe besonders gut koordiniert und zielgerichtet sind, was auf eine hohe Motivation und Ressourcen der Angreifer hinweist.
Die Malware SysGoRAT wurde entwickelt, um sich unbemerkt in die Systeme einzuschleusen und dort ihre Aktivitäten auszuführen. Die Forscher berichteten, dass die Angreifer auch verdächtige, möglicherweise KI-generierte Skripte verwenden, um ihre Angriffe zu unterstützen. Diese Skripte könnten dazu dienen, die Erkennung durch Sicherheitssoftware zu umgehen und die Effizienz der Angriffe zu erhöhen.
Die Angriffe wurden in mehreren Ländern beobachtet, wobei die genaue Herkunft der Angreifer noch unklar ist. Die Forscher vermuten, dass es sich um staatlich unterstützte Akteure handelt, die an strategischen Informationen interessiert sind. Die gezielte Ausrichtung auf Regierungsinfrastrukturen deutet darauf hin, dass die Angreifer möglicherweise politische oder militärische Ziele verfolgen.
Reaktionen und Sicherheitsmaßnahmen
Die Enthüllungen über die CL-UNK-1211-Kampagne haben in der Cybersecurity-Community Besorgnis ausgelöst. Experten warnen davor, dass solche Angriffe nicht nur die Sicherheit von Regierungsdaten gefährden, sondern auch das Vertrauen in die digitale Infrastruktur untergraben können. Die betroffenen Regierungsbehörden wurden aufgefordert, ihre Sicherheitsprotokolle zu überprüfen und gegebenenfalls zu verstärken.
Einige Organisationen haben bereits Maßnahmen ergriffen, um ihre Systeme zu schützen. Dazu gehören die Implementierung von zusätzlichen Sicherheitslösungen und die Schulung von Mitarbeitern im Umgang mit Cyberbedrohungen. Die Forscher von Palo Alto Networks empfehlen, dass Organisationen ihre Systeme regelmäßig auf Schwachstellen überprüfen und sicherstellen, dass alle Software auf dem neuesten Stand ist.
Die Entdeckung der CL-UNK-1211-Kampagne ist ein weiterer Beweis für die wachsende Bedrohung durch Cyberangriffe auf kritische Infrastrukturen. Die Verwendung von fortschrittlichen Techniken, einschließlich KI-generierter Skripte, zeigt, dass Angreifer immer raffinierter werden. Die Sicherheitslage bleibt angespannt, und es ist zu erwarten, dass solche Angriffe in Zukunft zunehmen werden.
Die Forscher von Palo Alto Networks haben ihre Erkenntnisse in einem detaillierten Bericht veröffentlicht, der die verschiedenen Aspekte der Kampagne beleuchtet. Dieser Bericht enthält auch Empfehlungen für Organisationen, um sich besser gegen solche Bedrohungen zu wappnen. Die Veröffentlichung hat bereits zu einer breiten Diskussion über die Notwendigkeit von verbesserten Sicherheitsmaßnahmen in der öffentlichen Verwaltung geführt.
Ähnliche Artikel
Kunden ziehen Milliarden nach Binance-Hack ab
Nach einem massiven Diebstahl bei Binance haben Kunden 3,6 Milliarden Dollar abgehoben. Der Vorfall hat das Vertrauen in...
Chainalysis bestätigt Cyberangriff auf Kundendaten
Chainalysis meldet einen Cyberangriff, bei dem nicht-sensitive Kundendaten betroffen waren. Wichtige Daten blieben jedoc...
Veeam Management Pack: Sicherheitslücken entdeckt
Das Veeam Management Pack für Microsoft System Center weist kritische Sicherheitslücken auf, die zur Codeausführung führ...
Northflank warnt vor Sicherheitsvorfall bei API-Schlüsseln
Northflank hat Kunden aufgefordert, ihre API-Schlüssel nach einem Sicherheitsvorfall zu rotieren, der zu unbefugtem Zugr...
comment Kommentare (0)
Noch keine Kommentare. Schreiben Sie den ersten!
Kommentar hinterlassen