
Scoperti attacchi informatici ai server Linux governativi
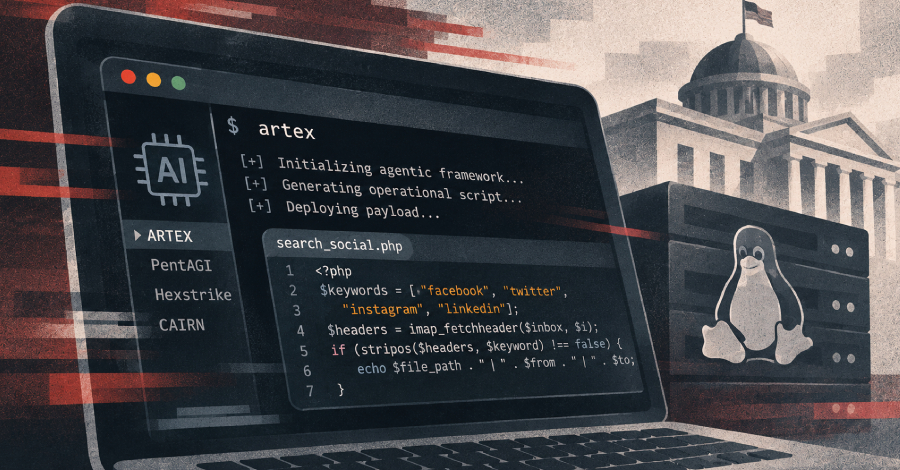
Una nuova campagna di cyber-spionaggio mira alle infrastrutture Linux dei governi. Palo Alto Networks ha pubblicato dettagli sugli attacchi.
I ricercatori di cybersecurity hanno svelato una vasta campagna di cyberspionaggio che prende di mira specificamente le infrastrutture Linux di enti governativi e istituzioni affiliate allo stato. Queste attività sono state osservate da Palo Alto Networks, in particolare dal dipartimento Unit 42, tra ottobre 2025 e aprile 2026. La campagna porta il nome in codice CL-UNK-1211, dove "CL" sta per Cluster e "UNK" per sconosciuto.
Dettagli sulla campagna CL-UNK-1211
Gli attacchi mirano a vulnerabilità specifiche nell'ambiente Linux e utilizzano un malware chiamato SysGoRAT. Questi Trojan di Accesso Remoto (RAT) consentono agli aggressori di ottenere accesso non autorizzato ai sistemi colpiti e di rubare dati sensibili. I ricercatori di Palo Alto Networks hanno riscontrato che gli attacchi sono particolarmente ben coordinati e mirati, il che indica un'alta motivazione e risorse da parte degli aggressori.
Il malware SysGoRAT è stato sviluppato per infiltrarsi nei sistemi senza essere rilevato e per eseguire le proprie attività. I ricercatori hanno riportato che gli aggressori utilizzano anche script sospetti, potenzialmente generati da IA, per supportare i loro attacchi. Questi script potrebbero servire a eludere il rilevamento da parte del software di sicurezza e ad aumentare l'efficienza degli attacchi.
Gli attacchi sono stati osservati in diversi paesi, mentre l'esatta origine degli aggressori rimane poco chiara. I ricercatori sospettano che si tratti di attori sostenuti dallo stato, interessati a informazioni strategiche. L'orientamento mirato verso le infrastrutture governative suggerisce che gli aggressori potrebbero perseguire obiettivi politici o militari.
Reazioni e misure di sicurezza
Le rivelazioni sulla campagna CL-UNK-1211 hanno suscitato preoccupazione nella comunità della cybersecurity. Gli esperti avvertono che tali attacchi non solo mettono a rischio la sicurezza dei dati governativi, ma possono anche minare la fiducia nell'infrastruttura digitale. Le autorità governative colpite sono state invitate a rivedere e, se necessario, rafforzare i propri protocolli di sicurezza.
Alcune organizzazioni hanno già adottato misure per proteggere i propri sistemi. Queste includono l'implementazione di soluzioni di sicurezza aggiuntive e la formazione dei dipendenti nella gestione delle minacce informatiche. I ricercatori di Palo Alto Networks raccomandano che le organizzazioni controllino regolarmente i propri sistemi per vulnerabilità e si assicurino che tutto il software sia aggiornato.
La scoperta della campagna CL-UNK-1211 è un ulteriore prova della crescente minaccia degli attacchi informatici alle infrastrutture critiche. L'uso di tecniche avanzate, inclusi script generati da IA, dimostra che gli aggressori stanno diventando sempre più sofisticati. La situazione della sicurezza rimane tesa, e ci si aspetta che tali attacchi aumenteranno in futuro.
I ricercatori di Palo Alto Networks hanno pubblicato le proprie scoperte in un rapporto dettagliato che illumina i vari aspetti della campagna. Questo rapporto contiene anche raccomandazioni per le organizzazioni su come prepararsi meglio contro tali minacce. La pubblicazione ha già portato a un ampio dibattito sulla necessità di misure di sicurezza migliorate nella pubblica amministrazione.
Ähnliche Artikel
I clienti ritirano miliardi dopo l'hack di Binance
Dopo un furto massiccio su Binance, i clienti hanno ritirato 3,6 miliardi di dollari. L'incidente ha scosso la fiducia n...
Chainalysis conferma attacco informatico ai dati dei clienti
Chainalysis riporta un attacco informatico che ha coinvolto dati dei clienti non sensibili. Tuttavia, i dati importanti ...
Veeam Management Pack: Vulnerabilità scoperte
Il Veeam Management Pack per Microsoft System Center presenta vulnerabilità critiche che possono portare all'esecuzione ...
Northflank avverte di un incidente di sicurezza con le chiavi API
Northflank ha invitato i clienti a ruotare le loro chiavi API dopo un incidente di sicurezza che ha portato ad accessi n...
comment Kommentare (0)
Noch keine Kommentare. Schreiben Sie den ersten!
Kommentar hinterlassen