
Atacuri cibernetice asupra serverelor Linux guvernamentale descoperite
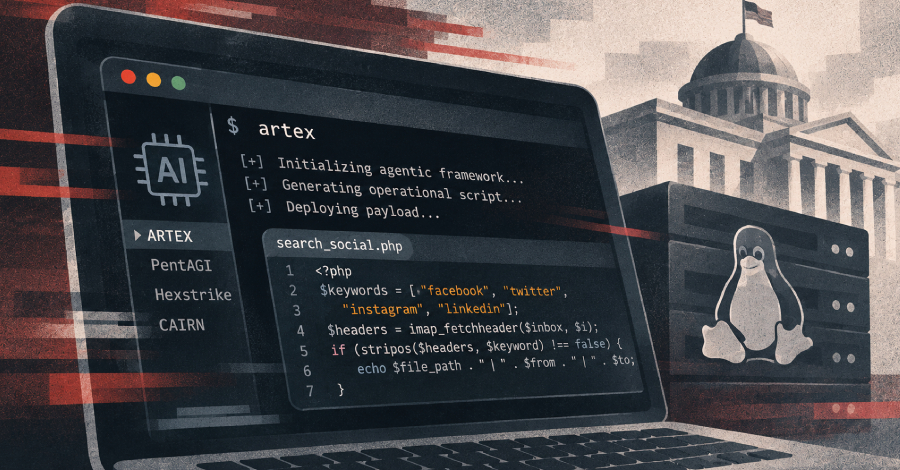
O nouă campanie de spionaj cibernetic vizează infrastructurile Linux ale guvernelor. Palo Alto Networks a publicat detalii despre atacuri.
Cercetătorii în domeniul securității cibernetice au descoperit o campanie cuprinzătoare de spionaj cibernetic care vizează în mod specific infrastructurile Linux ale agențiilor guvernamentale și ale instituțiilor afiliate statului. Aceste activități au fost observate de Palo Alto Networks, în special de departamentul Unit 42, între octombrie 2025 și aprilie 2026. Campania poartă numele de cod CL-UNK-1211, unde "CL" înseamnă Cluster și "UNK" înseamnă necunoscut.
Detalii despre campania CL-UNK-1211
Atacurile vizează vulnerabilități specifice în mediul Linux și utilizează un malware numit SysGoRAT. Acești troieni de acces la distanță (RAT) permit atacatorilor să obțină acces neautorizat la sistemele afectate și să fure date sensibile. Cercetătorii de la Palo Alto Networks au constatat că atacurile sunt coordonate și bine direcționate, ceea ce indică o motivație și resurse ridicate din partea atacatorilor.
Malware-ul SysGoRAT a fost dezvoltat pentru a se infiltra neobservat în sisteme și a-și desfășura activitățile acolo. Cercetătorii au raportat că atacatorii folosesc, de asemenea, scripturi suspecte, posibil generate de inteligența artificială, pentru a-și susține atacurile. Aceste scripturi ar putea fi folosite pentru a ocoli detectarea de către software-ul de securitate și pentru a crește eficiența atacurilor.
Atacurile au fost observate în mai multe țări, iar originea exactă a atacatorilor rămâne neclară. Cercetătorii suspectează că este vorba despre actori susținuți de stat, interesați de informații strategice. Direcționarea specifică către infrastructurile guvernamentale sugerează că atacatorii ar putea urmări obiective politice sau militare.
Reacții și măsuri de securitate
Dezvăluirile despre campania CL-UNK-1211 au stârnit îngrijorare în comunitatea de securitate cibernetică. Experții avertizează că astfel de atacuri nu doar că pun în pericol securitatea datelor guvernamentale, dar pot, de asemenea, să submineze încrederea în infrastructura digitală. Agențiile guvernamentale afectate au fost îndemnate să-și revizuiască protocoalele de securitate și, dacă este necesar, să le întărească.
Unele organizații au luat deja măsuri pentru a-și proteja sistemele. Acestea includ implementarea de soluții de securitate suplimentare și instruirea angajaților în gestionarea amenințărilor cibernetice. Cercetătorii de la Palo Alto Networks recomandă organizațiilor să-și verifice regulat sistemele pentru vulnerabilități și să se asigure că toate software-urile sunt actualizate.
Descoperirea campaniei CL-UNK-1211 este o dovadă suplimentară a amenințării în creștere reprezentate de atacurile cibernetice asupra infrastructurilor critice. Utilizarea tehnicilor avansate, inclusiv scripturi generate de inteligența artificială, arată că atacatorii devin din ce în ce mai rafinați. Situația de securitate rămâne tensionată, iar se așteaptă ca astfel de atacuri să crească în viitor.
Cercetătorii de la Palo Alto Networks și-au publicat concluziile într-un raport detaliat care evidențiază diferitele aspecte ale campaniei. Acest raport conține, de asemenea, recomandări pentru organizații pentru a se pregăti mai bine împotriva acestor amenințări. Publicarea a dus deja la o discuție amplă despre necesitatea unor măsuri de securitate îmbunătățite în administrația publică.
Ähnliche Artikel
Clienții retrag miliarde după hack-ul Binance
După un furt masiv la Binance, clienții au retras 3,6 miliarde de dolari. Incidentul a zguduit încrederea în platformă....
Chainalysis confirmă atacul cibernetic asupra datelor clienților
Chainalysis raportează un atac cibernetic în care au fost afectate datele clienților nesensibile. Totuși, datele importa...
Veeam Management Pack: Vulnerabilități descoperite
Pachetul de management Veeam pentru Microsoft System Center prezintă vulnerabilități critice care pot duce la executarea...
Northflank avertizează cu privire la un incident de securitate legat de cheile API
Northflank a solicitat clienților să își rotească cheile API după un incident de securitate care a dus la acces neautori...
comment Kommentare (0)
Noch keine Kommentare. Schreiben Sie den ersten!
Kommentar hinterlassen