
Des cyberattaques sur des serveurs Linux gouvernementaux détectées
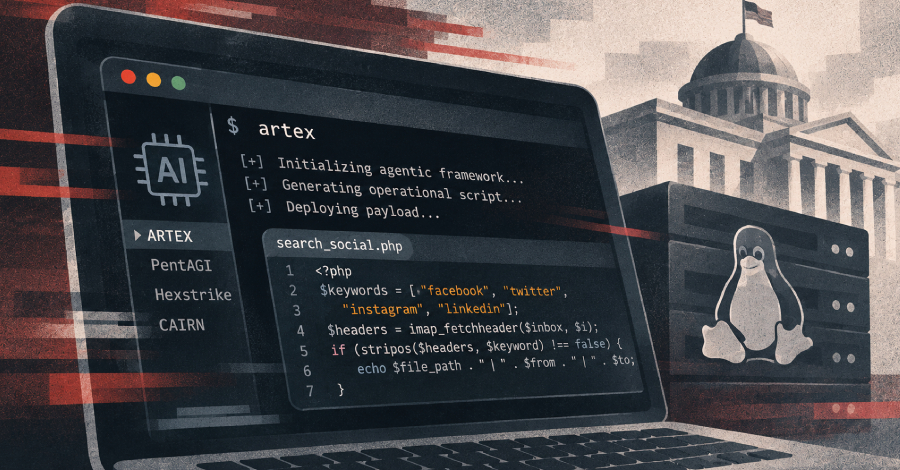
Une nouvelle campagne de cyberespionnage cible les infrastructures Linux des gouvernements. Palo Alto Networks a publié des détails sur les attaques.
Des chercheurs en cybersécurité ont révélé une campagne de cyberespionnage complète ciblant spécifiquement les infrastructures Linux des agences gouvernementales et des établissements affiliés à l'État. Ces activités ont été observées par Palo Alto Networks, en particulier par le département Unit 42, entre octobre 2025 et avril 2026. La campagne porte le nom de code CL-UNK-1211, où "CL" signifie Cluster et "UNK" signifie inconnu.
Détails sur la campagne CL-UNK-1211
Les attaques visent des vulnérabilités spécifiques dans l'environnement Linux et exploitent un logiciel malveillant nommé SysGoRAT. Ces chevaux de Troie d'accès à distance (RAT) permettent aux attaquants d'accéder sans autorisation aux systèmes concernés et de voler des données sensibles. Les chercheurs de Palo Alto Networks ont constaté que les attaques sont particulièrement bien coordonnées et ciblées, ce qui indique une forte motivation et des ressources de la part des attaquants.
Le logiciel malveillant SysGoRAT a été conçu pour s'infiltrer discrètement dans les systèmes et y exécuter ses activités. Les chercheurs ont rapporté que les attaquants utilisent également des scripts suspects, potentiellement générés par l'IA, pour soutenir leurs attaques. Ces scripts pourraient servir à contourner la détection par les logiciels de sécurité et à augmenter l'efficacité des attaques.
Les attaques ont été observées dans plusieurs pays, bien que l'origine exacte des attaquants reste floue. Les chercheurs soupçonnent qu'il s'agit d'acteurs soutenus par l'État, intéressés par des informations stratégiques. L'orientation ciblée vers les infrastructures gouvernementales suggère que les attaquants pourraient poursuivre des objectifs politiques ou militaires.
Réactions et mesures de sécurité
Les révélations concernant la campagne CL-UNK-1211 ont suscité des inquiétudes au sein de la communauté de la cybersécurité. Les experts avertissent que de telles attaques mettent non seulement en danger la sécurité des données gouvernementales, mais peuvent également saper la confiance dans l'infrastructure numérique. Les agences gouvernementales concernées ont été invitées à revoir et, si nécessaire, à renforcer leurs protocoles de sécurité.
Certaines organisations ont déjà pris des mesures pour protéger leurs systèmes. Cela inclut la mise en œuvre de solutions de sécurité supplémentaires et la formation des employés à la gestion des menaces cybernétiques. Les chercheurs de Palo Alto Networks recommandent aux organisations de vérifier régulièrement leurs systèmes pour détecter des vulnérabilités et de s'assurer que tous les logiciels sont à jour.
La découverte de la campagne CL-UNK-1211 est une autre preuve de la menace croissante des cyberattaques sur les infrastructures critiques. L'utilisation de techniques avancées, y compris des scripts générés par l'IA, montre que les attaquants deviennent de plus en plus sophistiqués. La situation de sécurité reste tendue, et il est à prévoir que de telles attaques augmenteront à l'avenir.
Les chercheurs de Palo Alto Networks ont publié leurs conclusions dans un rapport détaillé qui met en lumière les différents aspects de la campagne. Ce rapport contient également des recommandations pour aider les organisations à mieux se protéger contre de telles menaces. La publication a déjà conduit à une large discussion sur la nécessité d'améliorer les mesures de sécurité dans l'administration publique.
Ähnliche Artikel
Les clients retirent des milliards après le piratage de Binance
Après un vol massif chez Binance, les clients ont retiré 3,6 milliards de dollars. L'incident a ébranlé la confiance dan...
Chainalysis confirme une cyberattaque sur les données clients
Chainalysis signale une cyberattaque impliquant des données clients non sensibles. Cependant, des données importantes so...
Veeam Management Pack : Vulnérabilités découvertes
Le Veeam Management Pack pour Microsoft System Center présente des vulnérabilités critiques pouvant conduire à une exécu...
Northflank avertit d'un incident de sécurité concernant les clés API
Northflank a demandé à ses clients de faire tourner leurs clés API après un incident de sécurité ayant entraîné un accès...
comment Kommentare (0)
Noch keine Kommentare. Schreiben Sie den ersten!
Kommentar hinterlassen