
Google avverte degli attacchi di LLMjacking
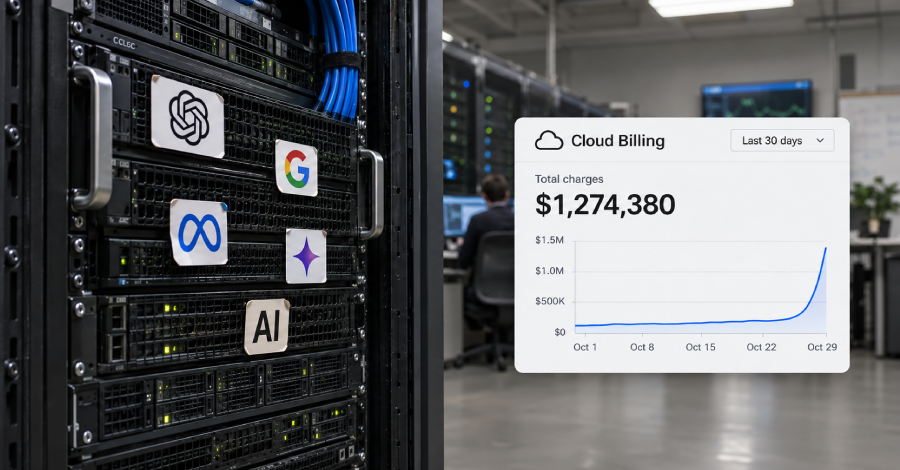
Google avverte del LLMjacking, che può costare alle aziende fino a 1 milione di dollari.
Google ha avvertito lunedì di una nuova minaccia che può gravare notevolmente sulle aziende. Questa minaccia, nota come LLMjacking, si riferisce ad attacchi in cui i criminali prendono il controllo di grandi modelli linguistici (LLM) per sfruttare costose risorse di calcolo e servizi di intelligenza artificiale. Secondo Google, i costi per le aziende colpite possono arrivare fino a 1 milione di dollari.
LLMjacking è una forma di hijacking delle risorse, sviluppata specificamente per l'era dei grandi modelli linguistici. Gli aggressori ottengono accesso a chiavi API attraverso vari metodi, tra cui phishing, perdite di codice sorgente, ambienti mal configurati o tramite codice client esposto. Queste tecniche consentono agli aggressori di utilizzare la potenza di calcolo e i servizi delle aziende senza il loro consenso.
Metodi di LLMjacking
Gli aggressori utilizzano spesso attacchi di phishing per indurre i dipendenti delle aziende a rivelare le proprie credenziali. Questo metodo si è dimostrato particolarmente efficace, poiché molti dipendenti non sono adeguatamente formati per riconoscere tali attacchi. Inoltre, anche le perdite di codice sorgente, che si verificano in repository pubblici o a causa di pratiche insicure, possono consentire agli aggressori di accedere alle chiavi API.
Un altro rischio è rappresentato da ambienti mal configurati, che facilitano l'accesso degli aggressori a dati sensibili. Se le aziende non proteggono adeguatamente i propri servizi cloud, possono facilmente diventare vittime di LLMjacking. Il codice client esposto, che non è sufficientemente protetto, rappresenta anch'esso un rischio significativo, poiché può fornire agli aggressori accesso diretto alle risorse necessarie.
Le conseguenze finanziarie del LLMjacking possono essere devastanti per le aziende. Google riporta che alcune aziende hanno già perso fino a 1 milione di dollari in costi cloud a causa di questi attacchi. Questi costi elevati derivano dall'uso non autorizzato di risorse di calcolo, che sono generalmente costose, soprattutto quando vengono utilizzate su larga scala.
Reazioni e misure di prevenzione
In risposta a questa minaccia, Google ha esortato le aziende a rivedere e migliorare le proprie pratiche di sicurezza. Si raccomanda di effettuare formazione per i dipendenti al fine di aumentare la consapevolezza riguardo agli attacchi di phishing e sottolineare l'importanza di una gestione sicura delle credenziali. Inoltre, le aziende dovrebbero controllare regolarmente le proprie ambienti cloud per vulnerabilità di sicurezza e assicurarsi che tutte le configurazioni siano conformi alle migliori pratiche di sicurezza.
In aggiunta, le aziende dovrebbero garantire che le proprie chiavi API e altre informazioni sensibili non siano memorizzate in repository pubblicamente accessibili. L'implementazione dell'autenticazione a più fattori può anche contribuire a ridurre il rischio di un attacco di LLMjacking. Attraverso queste misure, le aziende possono migliorare significativamente la propria posizione di sicurezza e prepararsi meglio contro tali attacchi.
L'avvertimento di Google arriva in un momento in cui l'uso di grandi modelli linguistici nel mondo degli affari sta aumentando. Le aziende si stanno sempre più orientando verso soluzioni basate su intelligenza artificiale per aumentare la propria efficienza e sviluppare prodotti innovativi. Tuttavia, questo sviluppo porta anche nuove sfide, in particolare per quanto riguarda la sicurezza e la protezione dei dati sensibili.
La minaccia del LLMjacking è un esempio di come la criminalità informatica si adatti alle nuove tecnologie. Le aziende devono rimanere vigili e adottare misure proattive per proteggersi da tali attacchi. I costi che possono derivare dal LLMjacking evidenziano la necessità di aggiornare e migliorare continuamente le strategie di sicurezza.
Ähnliche Artikel
Barracuda avverte di vulnerabilità di sicurezza critiche
Barracuda Networks ha avvertito di due vulnerabilità critiche che possono consentire agli aggressori l'accesso root ai d...
Attacco informatico ai sistemi di refrigerazione nei supermercati europei
Un attacco informatico ha disturbato i sistemi di refrigerazione nei supermercati in Europa, causando problemi significa...
Hacker cinesi utilizzano ARTEX AI per attacchi
Hacker cinesi hanno utilizzato il framework ARTEX AI per attacchi automatizzati a oltre 200 organizzazioni in 14 paesi....
La Grecia introduce un divieto di social media per i bambini
La Grecia prevede un divieto di social media per i minori di 15 anni, che responsabilizza genitori e piattaforme....
comment Kommentare (0)
Noch keine Kommentare. Schreiben Sie den ersten!
Kommentar hinterlassen