
Google warnt vor LLMjacking-Angriffen
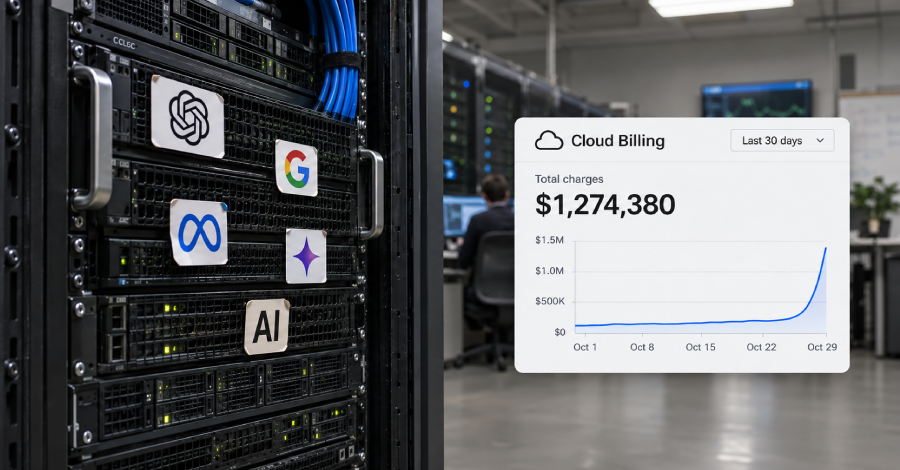
Google warnt vor LLMjacking, das Unternehmen bis zu 1 Million Dollar kosten kann.
Google hat am Montag vor einer neuen Bedrohung gewarnt, die Unternehmen erheblich belasten kann. Diese Bedrohung, bekannt als LLMjacking, bezieht sich auf Angriffe, bei denen Kriminelle den Zugang zu großen Sprachmodellen (LLMs) übernehmen, um teure Rechenressourcen und KI-Dienste auszunutzen. Laut Google können die Kosten für betroffene Unternehmen bis zu 1 Million Dollar betragen.
LLMjacking ist eine Form des Ressourcen-Hijackings, die speziell für die Ära der großen Sprachmodelle entwickelt wurde. Angreifer erlangen Zugang zu API-Schlüsseln durch verschiedene Methoden, darunter Phishing, Leaks von Quellcode, falsch konfigurierte Umgebungen oder durch exponierten Client-Code. Diese Techniken ermöglichen es den Angreifern, die Rechenleistung und die Dienste der Unternehmen ohne deren Wissen zu nutzen.
Methoden des LLMjacking
Die Angreifer nutzen oft Phishing-Angriffe, um Mitarbeiter in Unternehmen dazu zu bringen, ihre Zugangsdaten preiszugeben. Diese Methode hat sich als besonders effektiv erwiesen, da viele Mitarbeiter nicht ausreichend geschult sind, um solche Angriffe zu erkennen. Darüber hinaus können auch Leaks von Quellcode, die in öffentlichen Repositories oder durch unsichere Praktiken entstehen, Angreifern den Zugang zu API-Schlüsseln ermöglichen.
Ein weiteres Risiko besteht in falsch konfigurierten Umgebungen, die es Angreifern erleichtern, auf sensible Daten zuzugreifen. Wenn Unternehmen ihre Cloud-Dienste nicht ordnungsgemäß absichern, können sie leicht Opfer von LLMjacking werden. Exponierter Client-Code, der nicht ausreichend geschützt ist, stellt ebenfalls ein erhebliches Risiko dar, da er Angreifern direkten Zugang zu den benötigten Ressourcen verschaffen kann.
Die finanziellen Auswirkungen von LLMjacking können für Unternehmen verheerend sein. Google berichtet, dass einige Unternehmen durch diese Angriffe bereits bis zu 1 Million Dollar an Cloud-Kosten verloren haben. Diese hohen Kosten resultieren aus der unautorisierten Nutzung von Rechenressourcen, die in der Regel teuer sind, insbesondere wenn sie in großem Umfang genutzt werden.
Reaktionen und Präventionsmaßnahmen
In Reaktion auf diese Bedrohung hat Google Unternehmen dazu aufgerufen, ihre Sicherheitspraktiken zu überprüfen und zu verbessern. Es wird empfohlen, Schulungen für Mitarbeiter durchzuführen, um das Bewusstsein für Phishing-Angriffe zu schärfen und die Bedeutung der sicheren Handhabung von Zugangsdaten zu betonen. Zudem sollten Unternehmen ihre Cloud-Umgebungen regelmäßig auf Sicherheitslücken überprüfen und sicherstellen, dass alle Konfigurationen den besten Sicherheitspraktiken entsprechen.
Zusätzlich sollten Unternehmen sicherstellen, dass ihre API-Schlüssel und andere sensible Informationen nicht in öffentlich zugänglichen Repositories gespeichert werden. Die Implementierung von Multi-Faktor-Authentifizierung kann ebenfalls dazu beitragen, das Risiko eines LLMjacking-Angriffs zu verringern. Durch diese Maßnahmen können Unternehmen ihre Sicherheitslage erheblich verbessern und sich besser gegen solche Angriffe wappnen.
Die Warnung von Google kommt zu einem Zeitpunkt, an dem die Nutzung von großen Sprachmodellen in der Geschäftswelt zunimmt. Unternehmen setzen zunehmend auf KI-gestützte Lösungen, um ihre Effizienz zu steigern und innovative Produkte zu entwickeln. Diese Entwicklung bringt jedoch auch neue Herausforderungen mit sich, insbesondere in Bezug auf die Sicherheit und den Schutz sensibler Daten.
Die Bedrohung durch LLMjacking ist ein Beispiel dafür, wie Cyberkriminalität sich an neue Technologien anpasst. Unternehmen müssen wachsam bleiben und proaktive Maßnahmen ergreifen, um sich vor solchen Angriffen zu schützen. Die Kosten, die durch LLMjacking entstehen können, verdeutlichen die Notwendigkeit, Sicherheitsstrategien kontinuierlich zu aktualisieren und zu verbessern.
Ähnliche Artikel
Barracuda warnt vor kritischen Sicherheitslücken
Barracuda Networks hat vor zwei kritischen Schwachstellen gewarnt, die Angreifern Root-Zugriff auf Geräte ermöglichen kö...
Cyberangriff auf Kühlsysteme in europäischen Supermärkten
Ein Cyberangriff hat Kühlsysteme in Supermärkten in Europa gestört, was zu erheblichen Problemen führte....
Chinesische Hacker nutzen ARTEX AI für Angriffe
Chinesische Hacker haben das ARTEX AI-Framework für automatisierte Angriffe auf über 200 Organisationen in 14 Ländern ei...
Griechenland führt Social-Media-Verbot für Kinder ein
Griechenland plant ein Social-Media-Verbot für unter 15-Jährige, das Eltern und Plattformen in die Verantwortung nimmt....
comment Kommentare (0)
Noch keine Kommentare. Schreiben Sie den ersten!
Kommentar hinterlassen