
Google avertizează cu privire la atacurile LLMjacking
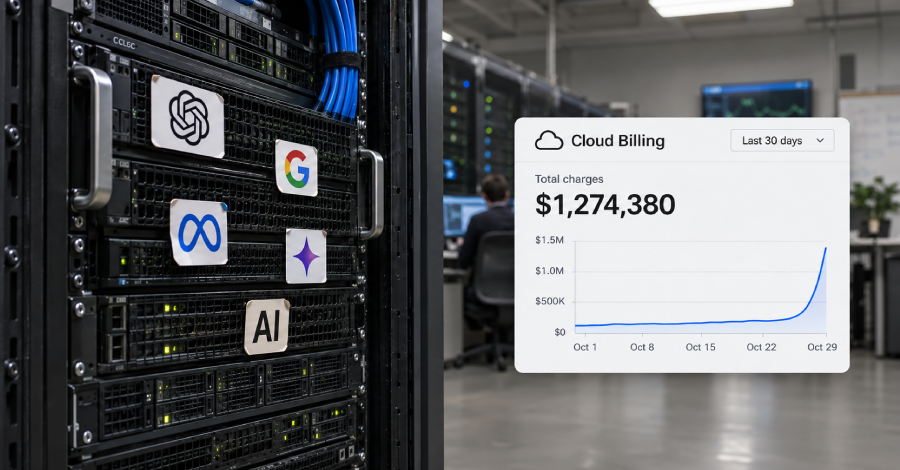
Google avertizează cu privire la LLMjacking, care poate costa companiile până la 1 milion de dolari.
Google a avertizat luni cu privire la o nouă amenințare care poate afecta semnificativ companiile. Această amenințare, cunoscută sub numele de LLMjacking, se referă la atacuri în care criminalii preiau accesul la modele lingvistice mari (LLM-uri) pentru a profita de resursele de calcul costisitoare și de serviciile de inteligență artificială. Potrivit Google, costurile pentru companiile afectate pot ajunge până la 1 milion de dolari.
LLMjacking este o formă de deturnare a resurselor, dezvoltată special pentru era modelelor lingvistice mari. Atacatorii obțin acces la cheile API prin diverse metode, inclusiv phishing, scurgeri de cod sursă, medii configurate greșit sau prin cod client expus. Aceste tehnici le permit atacatorilor să utilizeze puterea de calcul și serviciile companiilor fără cunoștința acestora.
Metodele de LLMjacking
Atacatorii folosesc adesea atacuri de phishing pentru a determina angajații din companii să își dezvăluie datele de acces. Această metodă s-a dovedit a fi deosebit de eficientă, deoarece mulți angajați nu sunt suficient instruiți pentru a recunoaște astfel de atacuri. În plus, scurgerile de cod sursă, care apar în repositoare publice sau prin practici nesigure, pot permite atacatorilor accesul la cheile API.
Un alt risc constă în medii configurate greșit, care facilitează accesul atacatorilor la date sensibile. Dacă companiile nu își securizează corespunzător serviciile cloud, pot deveni ușor victime ale LLMjacking-ului. Codul client expus, care nu este suficient protejat, reprezintă de asemenea un risc semnificativ, deoarece poate oferi atacatorilor acces direct la resursele necesare.
Impactul financiar al LLMjacking-ului poate fi devastator pentru companii. Google raportează că unele companii au pierdut deja până la 1 milion de dolari din cauza acestor atacuri. Aceste costuri ridicate rezultă din utilizarea neautorizată a resurselor de calcul, care sunt de obicei costisitoare, în special atunci când sunt utilizate pe scară largă.
Reacții și măsuri de prevenire
Ca reacție la această amenințare, Google a îndemnat companiile să își revizuiască și să își îmbunătățească practicile de securitate. Se recomandă desfășurarea de cursuri de formare pentru angajați pentru a crește conștientizarea cu privire la atacurile de phishing și pentru a sublinia importanța gestionării sigure a datelor de acces. De asemenea, companiile ar trebui să își verifice regulat mediile cloud pentru vulnerabilități de securitate și să se asigure că toate configurațiile respectă cele mai bune practici de securitate.
În plus, companiile ar trebui să se asigure că cheile lor API și alte informații sensibile nu sunt stocate în repositoare accesibile publicului. Implementarea autentificării cu mai mulți factori poate contribui de asemenea la reducerea riscului unui atac LLMjacking. Prin aceste măsuri, companiile își pot îmbunătăți semnificativ situația de securitate și se pot pregăti mai bine împotriva acestor atacuri.
Avertizarea Google vine într-un moment în care utilizarea modelelor lingvistice mari în lumea afacerilor este în creștere. Companiile se bazează din ce în ce mai mult pe soluții bazate pe inteligență artificială pentru a-și crește eficiența și a dezvolta produse inovatoare. Această dezvoltare aduce însă și noi provocări, în special în ceea ce privește securitatea și protecția datelor sensibile.
Amenințarea reprezentată de LLMjacking este un exemplu despre cum criminalitatea cibernetică se adaptează la noile tehnologii. Companiile trebuie să rămână vigilente și să ia măsuri proactive pentru a se proteja împotriva acestor atacuri. Costurile care pot apărea din LLMjacking subliniază necesitatea de a actualiza și îmbunătăți continuu strategiile de securitate.
Ähnliche Artikel
Barracuda avertizează cu privire la vulnerabilități critice de securitate
Barracuda Networks a avertizat cu privire la două vulnerabilități critice care pot permite atacatorilor acces root la di...
Atac cibernetic asupra sistemelor de răcire în supermarketurile europene
Un atac cibernetic a perturbat sistemele de răcire în supermarketurile din Europa, ceea ce a dus la probleme semnificati...
Hackeri chinezi folosesc ARTEX AI pentru atacuri
Hackeri chinezi au folosit cadrul ARTEX AI pentru atacuri automatizate asupra a peste 200 de organizații din 14 țări....
Grecia introduce un interdicție a rețelelor sociale pentru copii
Grecia plănuiește o interdicție a rețelelor sociale pentru cei sub 15 ani, care va responsabiliza părinții și platformel...
comment Kommentare (0)
Noch keine Kommentare. Schreiben Sie den ersten!
Kommentar hinterlassen