
Phishing-Kampagne stiehlt Google-Sitzungen
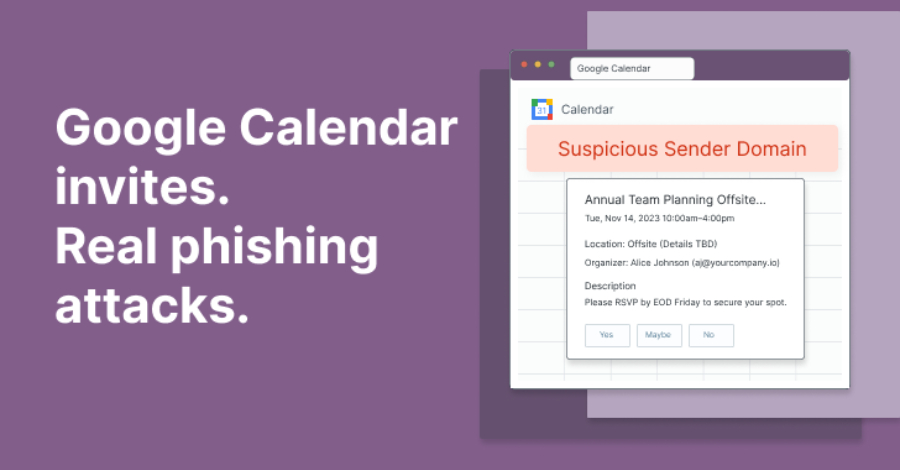
Eine neue Phishing-Kampagne zielt auf Google-Sitzungen von Unternehmensnutzern ab. Operation CloudFire hat bereits Hunderte von Angreifer-Domains entfernt.
Seit Mitte August 2026 hat eine Phishing-Operation, die auf Google-Sitzungen von Unternehmensnutzern abzielt, erheblichen Schaden angerichtet. Die Bedrohung wurde von dem Threat Research Team bei Material Security entdeckt, das die Kampagne als besonders raffiniert beschreibt. Die Angreifer haben es geschafft, ihre Links so zu gestalten, dass sie bei herkömmlichen Sicherheitsüberprüfungen als sicher eingestuft werden. Dies hat es ihnen ermöglicht, unbemerkt in die Konten von Nutzern einzudringen.
Die Kampagne nutzt eine Vielzahl von Techniken, um die Authentifizierung von Nutzern zu umgehen. Dazu gehören gefälschte Kalender-Einladungen und Live-Proxys, die es den Angreifern ermöglichen, sich als legitime Nutzer auszugeben. Diese Methoden haben die Sicherheitsmaßnahmen vieler Unternehmen überlistet, die sich auf automatisierte Systeme verlassen, um Phishing-Versuche zu erkennen.
Operation CloudFire
Im Rahmen ihrer Reaktion auf die Bedrohung hat das Team von Material Security eine Initiative namens Operation CloudFire ins Leben gerufen. Diese Operation zielt darauf ab, die Infrastruktur der Angreifer zu identifizieren und zu neutralisieren. Bislang wurden Hunderte von Domains, die mit der Kampagne in Verbindung stehen, erfolgreich abgeschaltet. Diese Maßnahme soll verhindern, dass weitere Nutzer Opfer der Phishing-Angriffe werden.
Die Angreifer haben sich darauf spezialisiert, die Schwächen in den Sicherheitsprotokollen von Google auszunutzen. Indem sie Links erstellen, die bei einer Überprüfung als sicher erscheinen, können sie die Aufmerksamkeit der Nutzer ablenken. Dies hat zu einer alarmierenden Zunahme von Vorfällen geführt, bei denen Unternehmensdaten kompromittiert wurden.
Material Security hat auch betont, dass die Angreifer nicht nur auf große Unternehmen abzielen, sondern auch kleinere Firmen und Einzelpersonen ins Visier nehmen. Die Flexibilität der Kampagne ermöglicht es den Angreifern, ihre Taktiken schnell anzupassen und neue Ziele zu finden. Dies stellt eine erhebliche Herausforderung für die Cybersicherheitsgemeinschaft dar.
Die Entdeckung dieser Kampagne hat zu einem verstärkten Bewusstsein für die Gefahren von Phishing geführt. Unternehmen werden ermutigt, ihre Sicherheitsprotokolle zu überprüfen und sicherzustellen, dass ihre Mitarbeiter über die neuesten Bedrohungen informiert sind. Schulungen zur Erkennung von Phishing-Versuchen sind ein wichtiger Bestandteil dieser Bemühungen.
Die laufenden Ermittlungen von Material Security zeigen, dass die Bedrohung durch Phishing-Kampagnen weiterhin besteht und sich weiterentwickelt. Die Angreifer nutzen immer ausgeklügeltere Methoden, um ihre Ziele zu erreichen. Dies erfordert eine ständige Anpassung der Sicherheitsstrategien von Unternehmen, um den Schutz ihrer Daten zu gewährleisten.
Die Kampagne hat bereits zu einer Vielzahl von Sicherheitsvorfällen geführt, die sowohl finanzielle als auch reputative Schäden für die betroffenen Unternehmen nach sich gezogen haben. Die schnelle Reaktion von Material Security und die Schließung von Angreifer-Domains sind entscheidende Schritte im Kampf gegen diese Bedrohung.
Ähnliche Artikel
eMudhra widerruft weitere CA-Zertifikate nach Sicherheitsvorfall
eMudhra hat acht zusätzliche CA-Zertifikate widerrufen, nachdem ein Sicherheitsvorfall im Zusammenhang mit der Handhabun...
Cyberkriminalität: Fake AI-Domains im Visier
Cybersecurity-Forscher warnen vor 186 gefälschten AI-Domains, die Nutzer in die Irre führen und Malware verbreiten....
Frankreich beschuldigt Iran nach Cyberattacken
Frankreich macht Iran für Cyberangriffe auf Supermarkt-Kühlanlagen verantwortlich. Außenminister kündigt Konsequenzen an...
Notion meldet Sicherheitsvorfall bei Fireworks AI
Notion hat einen Sicherheitsvorfall bei Fireworks AI bekannt gegeben, der zu einer Offenlegung von Chat-Transkripten füh...
comment Kommentare (0)
Noch keine Kommentare. Schreiben Sie den ersten!
Kommentar hinterlassen