
Campagna di phishing ruba sessioni Google
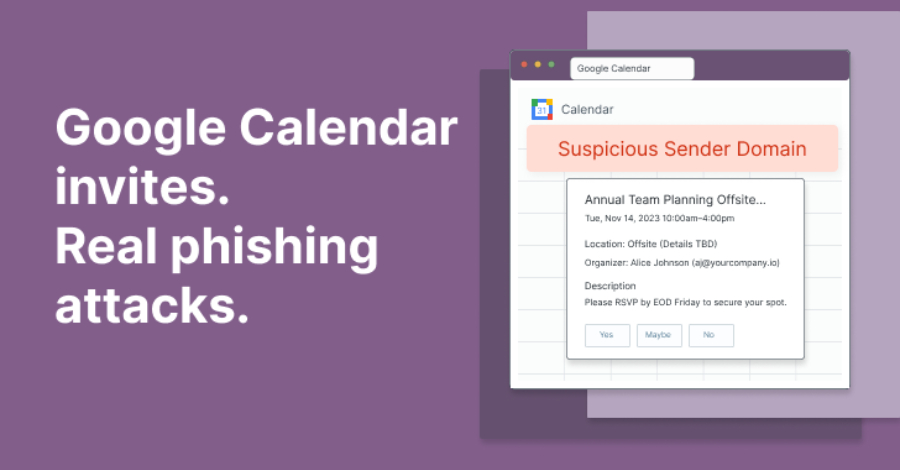
Una nuova campagna di phishing mira alle sessioni Google degli utenti aziendali. L'Operazione CloudFire ha già rimosso centinaia di domini degli aggressori.
Da metà agosto 2026, un'operazione di phishing mirata alle sessioni Google degli utenti aziendali ha causato danni significativi. La minaccia è stata scoperta dal Threat Research Team di Material Security, che descrive la campagna come particolarmente raffinata. Gli aggressori sono riusciti a progettare i loro link in modo che venissero classificati come sicuri durante le normali verifiche di sicurezza. Questo ha permesso loro di infiltrarsi negli account degli utenti senza essere notati.
La campagna utilizza una varietà di tecniche per eludere l'autenticazione degli utenti. Queste includono inviti a calendario falsi e proxy live, che consentono agli aggressori di spacciarsi per utenti legittimi. Questi metodi hanno ingannato le misure di sicurezza di molte aziende che si affidano a sistemi automatizzati per rilevare i tentativi di phishing.
Operazione CloudFire
Nell'ambito della loro risposta alla minaccia, il team di Material Security ha avviato un'iniziativa chiamata Operazione CloudFire. Questa operazione mira a identificare e neutralizzare l'infrastruttura degli aggressori. Fino ad ora, centinaia di domini associati alla campagna sono stati disattivati con successo. Questa misura è volta a prevenire che ulteriori utenti diventino vittime degli attacchi di phishing.
Gli aggressori si sono specializzati nello sfruttare le vulnerabilità nei protocolli di sicurezza di Google. Creando link che appaiono sicuri durante una verifica, possono distogliere l'attenzione degli utenti. Questo ha portato a un allarmante aumento degli incidenti in cui i dati aziendali sono stati compromessi.
Material Security ha anche sottolineato che gli aggressori non mirano solo a grandi aziende, ma prendono di mira anche piccole imprese e singoli individui. La flessibilità della campagna consente agli aggressori di adattare rapidamente le loro tattiche e trovare nuovi obiettivi. Questo rappresenta una sfida significativa per la comunità della cybersicurezza.
La scoperta di questa campagna ha portato a una maggiore consapevolezza dei pericoli del phishing. Le aziende sono incoraggiate a rivedere i loro protocolli di sicurezza e a garantire che i loro dipendenti siano informati sulle ultime minacce. La formazione per il riconoscimento dei tentativi di phishing è una parte importante di questi sforzi.
Le indagini in corso di Material Security mostrano che la minaccia delle campagne di phishing persiste e si evolve. Gli aggressori utilizzano metodi sempre più sofisticati per raggiungere i loro obiettivi. Questo richiede un costante adeguamento delle strategie di sicurezza delle aziende per garantire la protezione dei loro dati.
La campagna ha già portato a una serie di incidenti di sicurezza che hanno causato danni sia finanziari che reputazionali per le aziende coinvolte. La rapida reazione di Material Security e la chiusura dei domini degli aggressori sono passi fondamentali nella lotta contro questa minaccia.
Ähnliche Artikel
eMudhra revoca ulteriori certificati CA dopo un incidente di sicurezza
eMudhra ha revocato otto ulteriori certificati CA dopo che è emerso un incidente di sicurezza relativo alla gestione del...
Cybercriminalità: Domini AI falsi nel mirino
I ricercatori di cybersecurity avvertono riguardo a 186 domini AI falsi che ingannano gli utenti e diffondono malware....
La Francia accusa l'Iran dopo gli attacchi informatici
La Francia attribuisce all'Iran gli attacchi informatici ai sistemi di refrigerazione dei supermercati. Il ministro degl...
Notion segnala un incidente di sicurezza presso Fireworks AI
Notion ha annunciato un incidente di sicurezza presso Fireworks AI, che ha portato a una divulgazione di trascrizioni di...
comment Kommentare (0)
Noch keine Kommentare. Schreiben Sie den ersten!
Kommentar hinterlassen