
Campanie de phishing fură sesiuni Google
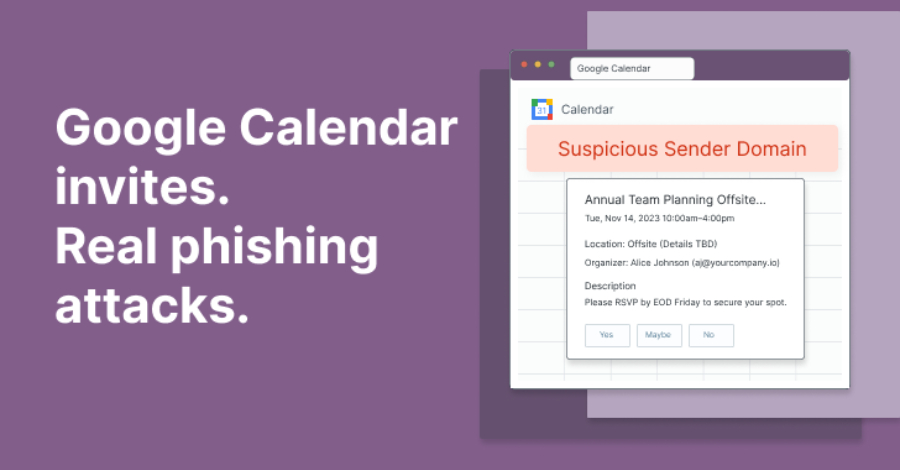
O nouă campanie de phishing vizează sesiuni Google ale utilizatorilor de afaceri. Operațiunea CloudFire a eliminat deja sute de domenii ale atacatorilor.
Începând cu mijlocul lunii august 2026, o operațiune de phishing care vizează sesiunile Google ale utilizatorilor de afaceri a provocat daune semnificative. Amenințarea a fost descoperită de echipa de cercetare a amenințărilor de la Material Security, care descrie campania ca fiind deosebit de rafinată. Atacatorii au reușit să își configureze linkurile astfel încât să fie clasificate ca fiind sigure în timpul verificărilor de securitate convenționale. Acest lucru le-a permis să pătrundă neobservați în conturile utilizatorilor.
Campania utilizează o varietate de tehnici pentru a ocoli autentificarea utilizatorilor. Acestea includ invitații false la întâlniri și proxys live, care le permit atacatorilor să se prezinte ca utilizatori legitimi. Aceste metode au păcălit măsurile de securitate ale multor companii care se bazează pe sisteme automatizate pentru a detecta încercările de phishing.
Operațiunea CloudFire
Ca parte a reacției lor la amenințare, echipa de la Material Security a lansat o inițiativă numită Operațiunea CloudFire. Această operațiune are ca scop identificarea și neutralizarea infrastructurii atacatorilor. Până în prezent, sute de domenii asociate cu campania au fost închise cu succes. Această măsură are rolul de a preveni ca alți utilizatori să devină victime ale atacurilor de phishing.
Atacatorii s-au specializat în exploatarea slăbiciunilor din protocoalele de securitate ale Google. Creând linkuri care apar ca fiind sigure în timpul unei verificări, ei pot distrage atenția utilizatorilor. Acest lucru a dus la o creștere alarmantă a incidentelor în care datele de afaceri au fost compromise.
Material Security a subliniat, de asemenea, că atacatorii nu vizează doar mari companii, ci și firme mai mici și persoane fizice. Flexibilitatea campaniei le permite atacatorilor să își adapteze rapid tacticile și să găsească noi ținte. Aceasta reprezintă o provocare semnificativă pentru comunitatea de securitate cibernetică.
Descoperirea acestei campanii a dus la o conștientizare crescută a pericolelor phishing-ului. Companiile sunt încurajate să își revizuiască protocoalele de securitate și să se asigure că angajații lor sunt informați despre cele mai recente amenințări. Instruirile pentru recunoașterea încercărilor de phishing sunt o parte importantă a acestor eforturi.
Investigațiile în curs de desfășurare de la Material Security arată că amenințarea reprezentată de campaniile de phishing continuă să existe și să se dezvolte. Atacatorii utilizează metode din ce în ce mai sofisticate pentru a-și atinge obiectivele. Acest lucru necesită o adaptare constantă a strategiilor de securitate ale companiilor pentru a asigura protecția datelor lor.
Campania a dus deja la o varietate de incidente de securitate care au avut ca rezultat daune financiare și reputaționale pentru companiile afectate. Reacția rapidă a Material Security și închiderea domeniilor atacatorilor sunt pași esențiali în lupta împotriva acestei amenințări.
Ähnliche Artikel
eMudhra anulează alte certificate CA după un incident de securitate
eMudhra a anulat opt certificate CA suplimentare, după ce a fost descoperit un incident de securitate legat de gestionar...
Criminalitate cibernetică: Domenii false AI în vizor
Cercetătorii în securitate cibernetică avertizează cu privire la 186 de domenii AI false care induc utilizatorii în eroa...
Franța acuză Iranul după atacuri cibernetice
Franța face Iranul responsabil pentru atacurile cibernetice asupra instalațiilor de răcire ale supermarketurilor. Minist...
Notion raportează un incident de securitate la Fireworks AI
Notion a anunțat un incident de securitate la Fireworks AI, care a dus la divulgarea transcrierilor de chat....
comment Kommentare (0)
Noch keine Kommentare. Schreiben Sie den ersten!
Kommentar hinterlassen