
Campagne de phishing vole des sessions Google
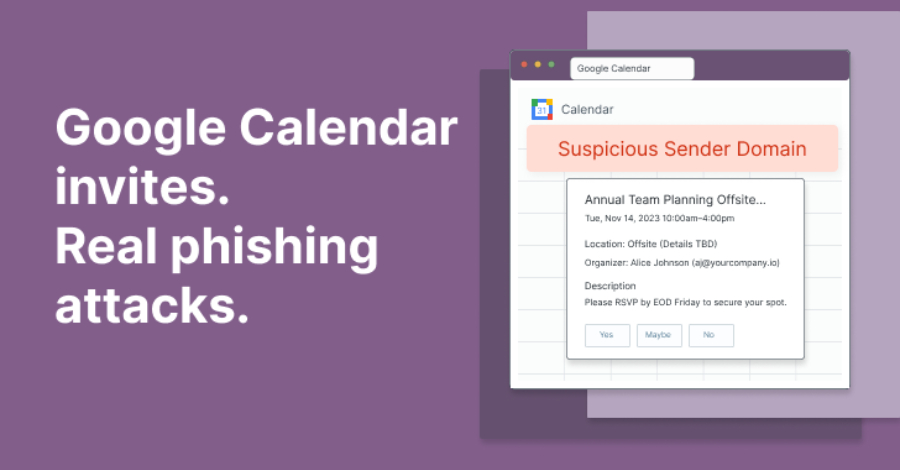
Une nouvelle campagne de phishing cible les sessions Google des utilisateurs professionnels. L'opération CloudFire a déjà supprimé des centaines de domaines d'attaquants.
Depuis mi-août 2026, une opération de phishing ciblant les sessions Google des utilisateurs professionnels a causé des dommages considérables. La menace a été découverte par l'équipe de recherche sur les menaces de Material Security, qui décrit la campagne comme particulièrement sophistiquée. Les attaquants ont réussi à concevoir leurs liens de manière à ce qu'ils soient classés comme sûrs lors des vérifications de sécurité traditionnelles. Cela leur a permis de pénétrer dans les comptes des utilisateurs sans être détectés.
La campagne utilise une variété de techniques pour contourner l'authentification des utilisateurs. Cela inclut de fausses invitations de calendrier et des proxys en direct, permettant aux attaquants de se faire passer pour des utilisateurs légitimes. Ces méthodes ont trompé les mesures de sécurité de nombreuses entreprises qui s'appuient sur des systèmes automatisés pour détecter les tentatives de phishing.
Opération CloudFire
Dans le cadre de sa réponse à la menace, l'équipe de Material Security a lancé une initiative appelée Opération CloudFire. Cette opération vise à identifier et neutraliser l'infrastructure des attaquants. Jusqu'à présent, des centaines de domaines liés à la campagne ont été fermés avec succès. Cette mesure vise à empêcher d'autres utilisateurs de devenir des victimes des attaques de phishing.
Les attaquants se sont spécialisés dans l'exploitation des faiblesses des protocoles de sécurité de Google. En créant des liens qui semblent sûrs lors d'une vérification, ils peuvent détourner l'attention des utilisateurs. Cela a conduit à une augmentation alarmante des incidents où des données d'entreprise ont été compromises.
Material Security a également souligné que les attaquants ne ciblent pas seulement les grandes entreprises, mais s'attaquent également aux petites entreprises et aux particuliers. La flexibilité de la campagne permet aux attaquants d'adapter rapidement leurs tactiques et de trouver de nouvelles cibles. Cela représente un défi considérable pour la communauté de la cybersécurité.
La découverte de cette campagne a conduit à une sensibilisation accrue aux dangers du phishing. Les entreprises sont encouragées à revoir leurs protocoles de sécurité et à s'assurer que leurs employés sont informés des dernières menaces. Les formations sur la détection des tentatives de phishing sont un élément clé de ces efforts.
Les enquêtes en cours de Material Security montrent que la menace des campagnes de phishing persiste et évolue. Les attaquants utilisent des méthodes de plus en plus sophistiquées pour atteindre leurs objectifs. Cela nécessite une adaptation constante des stratégies de sécurité des entreprises pour garantir la protection de leurs données.
La campagne a déjà conduit à une variété d'incidents de sécurité, entraînant des dommages financiers et réputationnels pour les entreprises concernées. La réaction rapide de Material Security et la fermeture des domaines des attaquants sont des étapes cruciales dans la lutte contre cette menace.
Ähnliche Artikel
eMudhra révoque d'autres certificats CA après un incident de sécurité
eMudhra a révoqué huit certificats CA supplémentaires après qu'un incident de sécurité lié à la gestion des clés privées...
Cybercriminalité : Faux domaines AI dans le viseur
Les chercheurs en cybersécurité avertissent de 186 faux domaines AI qui induisent les utilisateurs en erreur et propagen...
La France accuse l'Iran après des cyberattaques
La France rend l'Iran responsable des cyberattaques contre les systèmes de réfrigération des supermarchés. Le ministre d...
Notion signale un incident de sécurité chez Fireworks AI
Notion a annoncé un incident de sécurité chez Fireworks AI, qui a conduit à une divulgation de transcriptions de chat....
comment Kommentare (0)
Noch keine Kommentare. Schreiben Sie den ersten!
Kommentar hinterlassen