
Blind Eagle nutzt gefälschte Gerichtsdokumente für Cyberangriffe
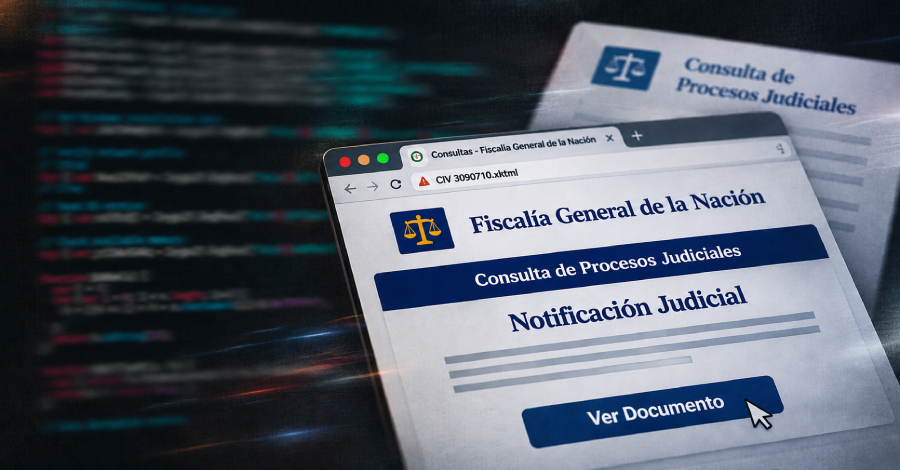
Die Bedrohungsakteure von Blind Eagle haben eine neue Kampagne gestartet, die Organisationen in Lateinamerika über gefälschte Gerichtsdokumente angreift.
Die Cyber-Bedrohungsgruppe, die unter dem Namen Blind Eagle bekannt ist, hat kürzlich eine neue Kampagne gestartet, die sich gegen Organisationen in Lateinamerika richtet. Diese Kampagne nutzt gefälschte gerichtliche und administrative Dokumente, um einen Remote Access Trojan (RAT) zu verbreiten. Die verwendeten Phishing-Methoden sind darauf ausgelegt, ahnungslose Nutzer zu täuschen und sie dazu zu bringen, schädliche Software herunterzuladen.
Die Angriffe erfolgen durch den Versand von E-Mails, die als offizielle Mitteilungen von Gerichten oder anderen Behörden erscheinen. Diese E-Mails enthalten oft gefälschte Benachrichtigungen über Gerichtsverfahren, steuerliche Mitteilungen oder andere rechtliche Angelegenheiten, die in den jeweiligen Ländern von Bedeutung sind. Die Bedrohungsakteure verwenden sowohl Portugiesisch als auch Spanisch, um ihre Zielgruppen effektiv anzusprechen.
Technische Details der Malware
Der Remote Access Trojan, der in dieser Kampagne eingesetzt wird, hat Verbindungen zu bekannten Malware-Familien wie AsyncRAT und DCRat. Diese Art von Malware ermöglicht es Angreifern, die Kontrolle über die betroffenen Systeme zu übernehmen und sensible Daten zu stehlen. Die Malware kann auch für weitere Angriffe auf Netzwerke und Systeme innerhalb der Organisationen verwendet werden.
Die Verwendung von gefälschten Gerichtsdokumenten ist eine bewährte Methode, um das Vertrauen der Opfer zu gewinnen. Die Angreifer nutzen die Angst vor rechtlichen Konsequenzen, um die Empfänger dazu zu bringen, die angehängten Dateien zu öffnen oder auf Links zu klicken, die zu schädlichen Downloads führen. Diese Taktik hat sich als besonders effektiv erwiesen, da viele Menschen in Lateinamerika eine hohe Achtung vor rechtlichen Institutionen haben.
Die Kampagne von Blind Eagle ist nicht die erste ihrer Art, aber sie zeigt eine zunehmende Raffinesse in der Vorgehensweise der Angreifer. Die Verwendung von lokalisierten Inhalten und spezifischen rechtlichen Begriffen erhöht die Glaubwürdigkeit der Phishing-Versuche erheblich. Sicherheitsforscher warnen, dass solche Angriffe in der Region zunehmen könnten, da die Bedrohungsakteure ihre Techniken weiter verfeinern.
Reaktionen und Sicherheitsmaßnahmen
IT-Sicherheitsexperten raten Organisationen in Lateinamerika, besonders wachsam zu sein und ihre Mitarbeiter über die Gefahren von Phishing-Angriffen aufzuklären. Die Sensibilisierung für solche Bedrohungen ist entscheidend, um die Wahrscheinlichkeit zu verringern, dass Mitarbeiter auf gefälschte E-Mails hereinfallen. Unternehmen sollten auch sicherstellen, dass ihre Systeme mit aktuellen Sicherheitslösungen ausgestattet sind, um potenzielle Angriffe abzuwehren.
Die Behörden in mehreren lateinamerikanischen Ländern haben bereits begonnen, die Öffentlichkeit über diese Art von Cyberangriffen zu informieren. Es werden Kampagnen gestartet, um das Bewusstsein für die Gefahren von Phishing und Malware zu schärfen. Die Zusammenarbeit zwischen den Behörden und der Privatwirtschaft wird als entscheidend angesehen, um die Cyber-Sicherheitslage in der Region zu verbessern.
Die Bedrohung durch Blind Eagle und ähnliche Gruppen bleibt ein ernstes Problem für die Cybersicherheit in Lateinamerika. Die Kombination aus lokalisierten Angriffen und der Nutzung von rechtlichen Themen macht es für viele Organisationen schwierig, sich zu schützen. Die laufenden Entwicklungen in der Cyberkriminalität erfordern ständige Aufmerksamkeit und Anpassung der Sicherheitsstrategien.
Ähnliche Artikel
Railway-Hack verursacht $740.000 Betrugsschaden
Ein Sicherheitsvorfall bei Railway führte zu $740.000 an betrügerischen AI-Nutzungsgebühren, nachdem Hacker Schwachstell...
Apple behebt iMessage-Sicherheitslücken
Apple hat Sicherheitsupdates veröffentlicht, um iMessage-Fehler zu beheben, die die Privatsphäre von Gruppenchats gefähr...
SEGA-Datenleck betrifft 2,2 Millionen E-Mail-Adressen
Ein Datenleck bei SEGA's Newsletter-Anbieter ARARA hat 2,2 Millionen E-Mail-Adressen offengelegt....
US verhängt Sanktionen gegen MEXC Krypto-Börse
Die US-Regierung hat die MEXC Global Krypto-Börse wegen Verstößen gegen Sanktionen und Verbindungen zu Cyberkriminalität...
comment Kommentare (0)
Noch keine Kommentare. Schreiben Sie den ersten!
Kommentar hinterlassen