
Blind Eagle folosește documente judiciare false pentru atacuri cibernetice
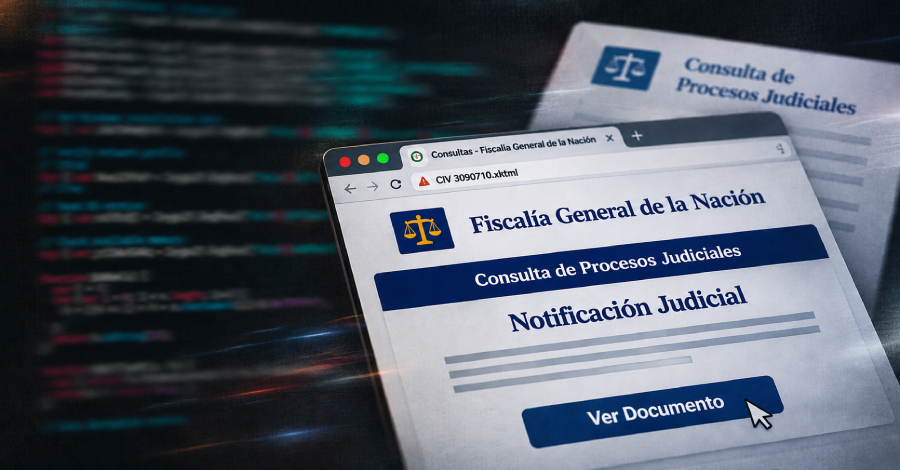
Actorii de amenințare de la Blind Eagle au lansat o nouă campanie care atacă organizațiile din America Latină prin intermediul documentelor judiciare false.
Grupul de amenințări cibernetice cunoscut sub numele de Blind Eagle a lansat recent o nouă campanie care vizează organizațiile din America Latină. Această campanie folosește documente judiciare și administrative false pentru a răspândi un Trojan de Acces de la Distanță (RAT). Metodele de phishing utilizate sunt concepute pentru a înșela utilizatorii neavizați și a-i determina să descarce software dăunător.
Atacurile se desfășoară prin trimiterea de e-mailuri care apar ca fiind comunicări oficiale de la instanțe sau alte autorități. Aceste e-mailuri conțin adesea notificări false despre procese judiciare, comunicări fiscale sau alte chestiuni legale relevante în țările respective. Actorii amenințării folosesc atât portugheza, cât și spaniola pentru a se adresa eficient publicului țintă.
Detalii tehnice ale malware-ului
Trojanul de Acces de la Distanță utilizat în această campanie are legături cu familii de malware cunoscute, cum ar fi AsyncRAT și DCRat. Acest tip de malware permite atacatorilor să preia controlul asupra sistemelor afectate și să fure date sensibile. Malware-ul poate fi, de asemenea, utilizat pentru atacuri suplimentare asupra rețelelor și sistemelor din cadrul organizațiilor.
Utilizarea documentelor judiciare false este o metodă bine cunoscută pentru a câștiga încrederea victimelor. Atacatorii profită de teama de consecințe legale pentru a-i determina pe destinatari să deschidă fișierele atașate sau să facă clic pe linkuri care duc la descărcări dăunătoare. Această tactică s-a dovedit a fi deosebit de eficientă, deoarece mulți oameni din America Latină au o mare considerație pentru instituțiile legale.
Campania Blind Eagle nu este prima de acest fel, dar arată o sofisticare în creștere în abordarea atacatorilor. Utilizarea conținutului localizat și a termenilor legali specifici crește semnificativ credibilitatea încercărilor de phishing. Cercetătorii în securitate avertizează că astfel de atacuri ar putea crește în regiune, pe măsură ce actorii amenințării își rafinează tehnicile.
Reacții și măsuri de securitate
Experții în securitate IT recomandă organizațiilor din America Latină să fie deosebit de vigilente și să-și educe angajații cu privire la pericolele atacurilor de phishing. Conștientizarea acestor amenințări este esențială pentru a reduce probabilitatea ca angajații să cadă victime e-mailurilor false. Companiile ar trebui, de asemenea, să se asigure că sistemele lor sunt echipate cu soluții de securitate actualizate pentru a respinge posibilele atacuri.
Autoritățile din mai multe țări din America Latină au început deja să informeze publicul despre acest tip de atacuri cibernetice. Se lansează campanii pentru a crește conștientizarea cu privire la pericolele phishing-ului și malware-ului. Colaborarea între autorități și sectorul privat este considerată esențială pentru îmbunătățirea situației de securitate cibernetică din regiune.
Amenințarea reprezentată de Blind Eagle și grupuri similare rămâne o problemă serioasă pentru securitatea cibernetică în America Latină. Combinația dintre atacurile localizate și utilizarea temelor legale face dificil pentru multe organizații să se protejeze. Evoluțiile continue în criminalitatea cibernetică necesită o atenție constantă și adaptarea strategiilor de securitate.
Ähnliche Artikel
Hack-ul Railway a cauzat daune de $740.000 din fraudă
Un incident de securitate la Railway a dus la $740.000 în taxe de utilizare frauduloase ale AI, după ce hackerii au expl...
Apple remediază vulnerabilitățile de securitate iMessage
Apple a lansat actualizări de securitate pentru a remedia erorile iMessage care ar putea compromite confidențialitatea g...
Scurgerea de date SEGA afectează 2,2 milioane de adrese de email
O scurgere de date la furnizorul de newslettere ARARA al SEGA a expus 2,2 milioane de adrese de email....
SUA impune sancțiuni împotriva bursei de criptomonede MEXC
Guvernul SUA a exclus bursa de criptomonede MEXC Global din sistemul financiar american din cauza încălcărilor sancțiuni...
comment Kommentare (0)
Noch keine Kommentare. Schreiben Sie den ersten!
Kommentar hinterlassen