
Blind Eagle utilizza documenti giudiziari falsi per attacchi informatici
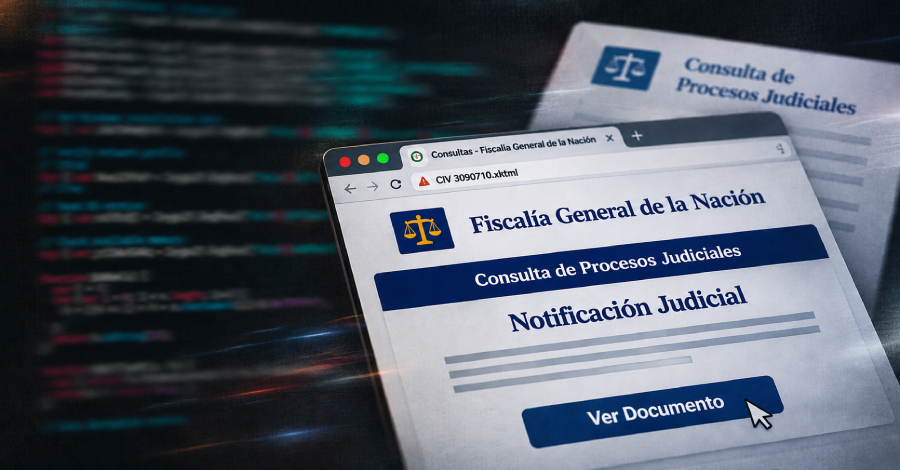
Gli attori della minaccia di Blind Eagle hanno avviato una nuova campagna che attacca le organizzazioni in America Latina tramite documenti giudiziari falsi.
Il gruppo di minaccia informatica noto come Blind Eagle ha recentemente avviato una nuova campagna mirata contro le organizzazioni in America Latina. Questa campagna utilizza documenti giudiziari e amministrativi falsificati per diffondere un Remote Access Trojan (RAT). Le metodologie di phishing utilizzate sono progettate per ingannare gli utenti ignari e indurli a scaricare software dannoso.
Gli attacchi avvengono tramite l'invio di e-mail che appaiono come comunicazioni ufficiali da parte di tribunali o altre autorità. Queste e-mail contengono spesso notifiche false riguardanti procedimenti giudiziari, comunicazioni fiscali o altre questioni legali rilevanti nei rispettivi paesi. Gli attori della minaccia utilizzano sia il portoghese che lo spagnolo per rivolgersi efficacemente ai loro target.
Dettagli tecnici del malware
Il Remote Access Trojan utilizzato in questa campagna ha collegamenti con famiglie di malware noti come AsyncRAT e DCRat. Questo tipo di malware consente agli aggressori di prendere il controllo dei sistemi compromessi e rubare dati sensibili. Il malware può anche essere utilizzato per ulteriori attacchi a reti e sistemi all'interno delle organizzazioni.
L'uso di documenti giudiziari falsificati è una pratica consolidata per guadagnare la fiducia delle vittime. Gli aggressori sfruttano la paura delle conseguenze legali per indurre i destinatari ad aprire i file allegati o a cliccare su link che portano a download dannosi. Questa tattica si è dimostrata particolarmente efficace, poiché molte persone in America Latina hanno un alto rispetto per le istituzioni legali.
La campagna di Blind Eagle non è la prima del suo genere, ma mostra una crescente sofisticazione nelle modalità operative degli aggressori. L'uso di contenuti localizzati e termini legali specifici aumenta notevolmente la credibilità dei tentativi di phishing. I ricercatori di sicurezza avvertono che tali attacchi potrebbero aumentare nella regione, poiché gli attori della minaccia affinano ulteriormente le loro tecniche.
Reazioni e misure di sicurezza
Gli esperti di sicurezza IT consigliano alle organizzazioni in America Latina di essere particolarmente vigili e di educare i propri dipendenti sui pericoli degli attacchi di phishing. La sensibilizzazione su tali minacce è fondamentale per ridurre la probabilità che i dipendenti cadano vittime di e-mail falsificate. Le aziende dovrebbero anche assicurarsi che i loro sistemi siano dotati di soluzioni di sicurezza aggiornate per difendersi da potenziali attacchi.
Le autorità in diversi paesi dell'America Latina hanno già iniziato a informare il pubblico su questo tipo di attacchi informatici. Vengono avviate campagne per aumentare la consapevolezza sui pericoli del phishing e del malware. La collaborazione tra le autorità e il settore privato è considerata cruciale per migliorare la situazione della sicurezza informatica nella regione.
La minaccia rappresentata da Blind Eagle e gruppi simili rimane un serio problema per la sicurezza informatica in America Latina. La combinazione di attacchi localizzati e l'uso di temi legali rende difficile per molte organizzazioni proteggersi. Gli sviluppi in corso nella criminalità informatica richiedono attenzione costante e adattamento delle strategie di sicurezza.
Ähnliche Artikel
Il hack di Railway causa un danno fraudolento di $740.000
Un incidente di sicurezza presso Railway ha portato a $740.000 di spese fraudolente per l'uso dell'AI, dopo che gli hack...
Apple risolve le vulnerabilità di sicurezza di iMessage
Apple ha rilasciato aggiornamenti di sicurezza per risolvere i bug di iMessage che potrebbero compromettere la privacy d...
La violazione dei dati di SEGA riguarda 2,2 milioni di indirizzi email
Una violazione dei dati presso il fornitore di newsletter di SEGA, ARARA, ha esposto 2,2 milioni di indirizzi email....
Gli Stati Uniti impongono sanzioni contro l'exchange di criptovalute MEXC
Il governo degli Stati Uniti ha escluso l'exchange di criptovalute MEXC Global dal sistema finanziario statunitense a ca...
comment Kommentare (0)
Noch keine Kommentare. Schreiben Sie den ersten!
Kommentar hinterlassen