
L'Aigle Aveugle utilise de faux documents judiciaires pour des cyberattaques
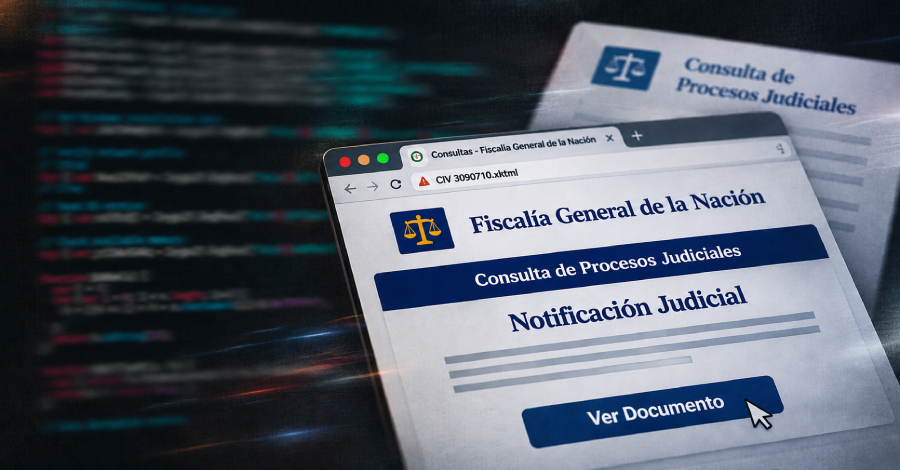
Les acteurs de la menace de L'Aigle Aveugle ont lancé une nouvelle campagne qui cible les organisations en Amérique latine avec de faux documents judiciaires.
Le groupe de menaces cybernétiques connu sous le nom de Blind Eagle a récemment lancé une nouvelle campagne ciblant des organisations en Amérique latine. Cette campagne utilise de faux documents judiciaires et administratifs pour propager un Trojan d'accès à distance (RAT). Les méthodes de phishing utilisées sont conçues pour tromper les utilisateurs sans méfiance et les inciter à télécharger des logiciels malveillants.
Les attaques se déroulent par l'envoi d'e-mails qui apparaissent comme des communications officielles de tribunaux ou d'autres autorités. Ces e-mails contiennent souvent de fausses notifications concernant des procédures judiciaires, des avis fiscaux ou d'autres affaires juridiques pertinentes dans les pays concernés. Les acteurs de la menace utilisent à la fois le portugais et l'espagnol pour s'adresser efficacement à leurs cibles.
Détails techniques du malware
Le Trojan d'accès à distance utilisé dans cette campagne a des liens avec des familles de malware connues telles que AsyncRAT et DCRat. Ce type de malware permet aux attaquants de prendre le contrôle des systèmes affectés et de voler des données sensibles. Le malware peut également être utilisé pour d'autres attaques sur les réseaux et systèmes au sein des organisations.
L'utilisation de faux documents judiciaires est une méthode éprouvée pour gagner la confiance des victimes. Les attaquants exploitent la peur des conséquences juridiques pour inciter les destinataires à ouvrir les fichiers joints ou à cliquer sur des liens menant à des téléchargements malveillants. Cette tactique s'est révélée particulièrement efficace, car de nombreuses personnes en Amérique latine ont une grande estime pour les institutions juridiques.
La campagne de Blind Eagle n'est pas la première de ce type, mais elle montre une sophistication croissante dans l'approche des attaquants. L'utilisation de contenus localisés et de termes juridiques spécifiques augmente considérablement la crédibilité des tentatives de phishing. Les chercheurs en sécurité avertissent que de telles attaques pourraient augmenter dans la région, car les acteurs de la menace continuent de perfectionner leurs techniques.
Réactions et mesures de sécurité
Les experts en sécurité informatique conseillent aux organisations en Amérique latine d'être particulièrement vigilantes et de sensibiliser leurs employés aux dangers des attaques de phishing. La sensibilisation à de telles menaces est essentielle pour réduire la probabilité que les employés tombent dans le piège des e-mails frauduleux. Les entreprises devraient également s'assurer que leurs systèmes sont équipés de solutions de sécurité à jour pour repousser les attaques potentielles.
Les autorités de plusieurs pays d'Amérique latine ont déjà commencé à informer le public sur ce type d'attaques cybernétiques. Des campagnes sont lancées pour sensibiliser aux dangers du phishing et des malwares. La collaboration entre les autorités et le secteur privé est considérée comme essentielle pour améliorer la situation de la cybersécurité dans la région.
La menace de Blind Eagle et de groupes similaires reste un problème sérieux pour la cybersécurité en Amérique latine. La combinaison d'attaques localisées et de l'utilisation de thèmes juridiques rend difficile la protection pour de nombreuses organisations. Les évolutions continues de la cybercriminalité nécessitent une attention constante et une adaptation des stratégies de sécurité.
Ähnliche Artikel
Le piratage de Railway cause 740 000 $ de dommages frauduleux
Un incident de sécurité chez Railway a entraîné 740 000 $ de frais d'utilisation frauduleux d'IA, après que des hackers ...
Apple corrige des failles de sécurité d'iMessage
Apple a publié des mises à jour de sécurité pour corriger des erreurs d'iMessage qui pourraient compromettre la vie priv...
La fuite de données de SEGA concerne 2,2 millions d'adresses e-mail
Une fuite de données chez le fournisseur de newsletters de SEGA, ARARA, a exposé 2,2 millions d'adresses e-mail....
Les États-Unis imposent des sanctions contre la bourse de crypto-monnaies MEXC
Le gouvernement américain a exclu la bourse de crypto-monnaies MEXC Global du système financier américain en raison de v...
comment Kommentare (0)
Noch keine Kommentare. Schreiben Sie den ersten!
Kommentar hinterlassen