
DNS-Hijacking durch China-aligned Hacker entdeckt
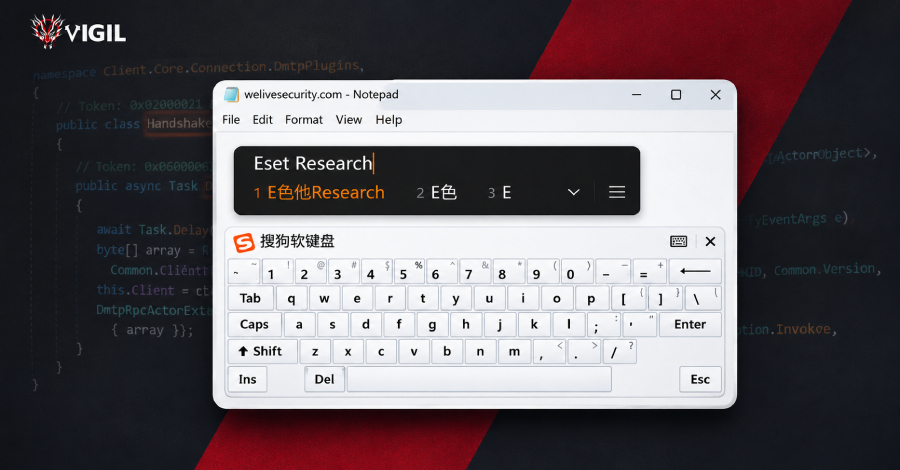
Eine neue Bedrohung durch SlippyNunchucks zielt auf Sogou Input Method ab, um DarkVigil zu implementieren.
Eine Gruppe von Hackern, die mit China in Verbindung steht, hat eine DNS-Hijacking-Operation ins Leben gerufen, die sich gegen die Sogou Input Method richtet. Diese Operation wird der Bedrohungsgruppe SlippyNunchucks zugeschrieben und ist Teil einer umfassenden Überwachungskampagne. Die Angriffe nutzen unsichere HTTP-Kommunikationen in Windows-Versionen der Sogou Input Method, um ein Implantat namens DarkVigil zu implementieren.
Die Kampagne wurde erstmals am 1. Juli 2026 beobachtet und hat sich seitdem auf verschiedene Organisationen konzentriert. Die Angreifer nutzen Schwachstellen in der DNS-Architektur, um die Kommunikation zwischen den Nutzern und den Servern zu manipulieren. Dies ermöglicht es ihnen, schadhafte Software einzuschleusen, die für Überwachungszwecke verwendet wird.
Technische Details der Attacke
Die Angreifer zielen darauf ab, die DNS-Anfragen der Sogou Input Method umzuleiten, um die Kontrolle über die Datenströme zu erlangen. Diese Technik ermöglicht es ihnen, legitime Anfragen zu fälschen und die Benutzer auf bösartige Server umzuleiten. Die Verwendung von unsicheren HTTP-Verbindungen macht die Angriffe besonders effektiv, da sie die Sicherheitsmaßnahmen der Nutzer umgehen.
DarkVigil, auch bekannt als FDMTP, ist ein Implantat, das speziell entwickelt wurde, um Daten zu stehlen und die Aktivitäten der Benutzer zu überwachen. Die Malware kann in der Lage sein, Tastatureingaben aufzuzeichnen, Screenshots zu erstellen und andere sensible Informationen zu sammeln. Die Bedrohung durch DarkVigil ist besonders besorgniserregend, da sie sich unbemerkt im System einnisten kann.
Die Sogou Input Method ist eine weit verbreitete Software zur Eingabe chinesischer Schriftzeichen und wird von Millionen von Nutzern weltweit verwendet. Die Popularität dieser Software macht sie zu einem attraktiven Ziel für Cyberangriffe. Die Angreifer nutzen die hohe Verbreitung, um eine größere Anzahl von Opfern zu erreichen und ihre Überwachungsziele zu erweitern.
Reaktionen und Sicherheitsmaßnahmen
Die Entdeckung dieser Angriffe hat Besorgnis unter Sicherheitsexperten ausgelöst, die die Notwendigkeit betonen, die Sicherheitsprotokolle für Software wie die Sogou Input Method zu verbessern. Experten raten dazu, auf sichere Kommunikationsprotokolle umzusteigen, um das Risiko von DNS-Hijacking zu minimieren. Die Verwendung von HTTPS anstelle von HTTP kann dazu beitragen, die Integrität der Datenübertragung zu gewährleisten.
Die betroffenen Organisationen werden aufgefordert, ihre Systeme auf Anzeichen von Kompromittierung zu überprüfen und geeignete Maßnahmen zu ergreifen, um ihre Netzwerke zu schützen. Dazu gehört die Implementierung von Intrusion Detection Systems (IDS) und regelmäßige Sicherheitsüberprüfungen. Die Sensibilisierung der Benutzer für die Risiken von unsicheren Verbindungen ist ebenfalls ein wichtiger Schritt zur Verbesserung der Cybersicherheit.
Die Bedrohung durch SlippyNunchucks und die Verwendung von DarkVigil verdeutlichen die anhaltenden Herausforderungen im Bereich der Cybersicherheit. Angesichts der zunehmenden Komplexität und Raffinesse von Cyberangriffen müssen sowohl Unternehmen als auch Einzelpersonen wachsam bleiben und proaktive Maßnahmen ergreifen, um ihre Daten zu schützen.
Ähnliche Artikel
Vercel führt Schutz gegen gestohlene Session-Cookies ein
Vercel hat Device Bound Session Credentials eingeführt, um Nutzer vor Malware-Angriffen zu schützen....
Kritische Sicherheitslücke in Ruby on Rails entdeckt
Eine schwerwiegende Sicherheitsanfälligkeit in Ruby on Rails ermöglicht es Angreifern, beliebige Dateien auf Servern zu ...
Binance erleidet Milliardenraub durch Hacker
Hacker erbeuten über sechs Milliarden US-Dollar von Binance durch ausgeklügelte Methoden, einschließlich eines falschen ...
Cyberangriffe auf Supermärkte in Europa nehmen zu
Belgien und Schweden sind die neuesten Ziele von Cyberangriffen auf Supermärkte, nachdem bereits Frankreich betroffen wa...
comment Kommentare (0)
Noch keine Kommentare. Schreiben Sie den ersten!
Kommentar hinterlassen