
DNS-Hijacking descoperit de hackeri aliniați cu China
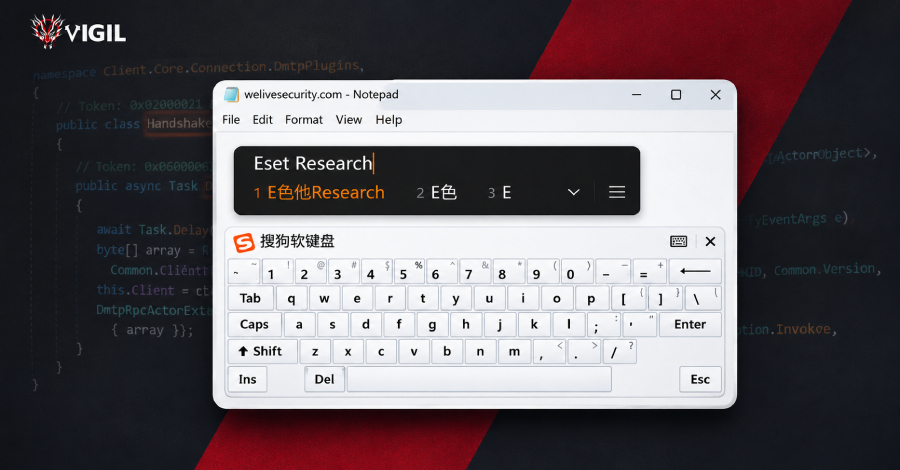
O nouă amenințare din partea SlippyNunchucks vizează Sogou Input Method pentru a implementa DarkVigil.
Un grup de hackeri, care are legături cu China, a lansat o operațiune de hijacking DNS care vizează Sogou Input Method. Această operațiune este atribuită grupului de amenințări SlippyNunchucks și face parte dintr-o campanie de supraveghere extinsă. Atacurile folosesc comunicații HTTP nesigure în versiunile Windows ale Sogou Input Method pentru a implementa un implant numit DarkVigil.
Campania a fost observată pentru prima dată pe 1 iulie 2026 și de atunci s-a concentrat asupra diferitelor organizații. Atacatorii exploatează vulnerabilitățile din arhitectura DNS pentru a manipula comunicația dintre utilizatori și servere. Acest lucru le permite să injecteze software malițios, care este folosit în scopuri de supraveghere.
Detalii tehnice ale atacului
Atacatorii își propun să redirecționeze cererile DNS ale Sogou Input Method pentru a obține controlul asupra fluxurilor de date. Această tehnică le permite să falsifice cereri legitime și să redirecționeze utilizatorii către servere malițioase. Utilizarea conexiunilor HTTP nesigure face ca atacurile să fie deosebit de eficiente, deoarece ocolesc măsurile de securitate ale utilizatorilor.
DarkVigil, cunoscut și sub numele de FDMTP, este un implant dezvoltat special pentru a fura date și a supraveghea activitățile utilizatorilor. Malware-ul poate fi capabil să înregistreze apăsările de taste, să facă capturi de ecran și să colecteze alte informații sensibile. Amenințarea reprezentată de DarkVigil este deosebit de îngrijorătoare, deoarece se poate instala neobservat în sistem.
Sogou Input Method este un software foarte utilizat pentru introducerea caracterelor chinezești și este folosit de milioane de utilizatori din întreaga lume. Popularitatea acestui software o face o țintă atractivă pentru atacurile cibernetice. Atacatorii profită de răspândirea sa mare pentru a ajunge la un număr mai mare de victime și pentru a-și extinde obiectivele de supraveghere.
Reacții și măsuri de securitate
Descoperirea acestor atacuri a stârnit îngrijorare în rândul experților în securitate, care subliniază necesitatea de a îmbunătăți protocoalele de securitate pentru software-ul precum Sogou Input Method. Experții recomandă trecerea la protocoale de comunicație sigure pentru a minimiza riscul de hijacking DNS. Utilizarea HTTPS în loc de HTTP poate contribui la asigurarea integrității transferului de date.
Organizațiile afectate sunt încurajate să își verifice sistemele pentru semne de compromitere și să ia măsuri adecvate pentru a-și proteja rețelele. Acest lucru include implementarea sistemelor de detecție a intruziunilor (IDS) și verificări de securitate regulate. Conștientizarea utilizatorilor cu privire la riscurile conexiunilor nesigure este, de asemenea, un pas important pentru îmbunătățirea securității cibernetice.
Amenințarea reprezentată de SlippyNunchucks și utilizarea DarkVigil subliniază provocările continue în domeniul securității cibernetice. Având în vedere complexitatea și sofisticarea în creștere a atacurilor cibernetice, atât companiile, cât și persoanele fizice trebuie să rămână vigilente și să ia măsuri proactive pentru a-și proteja datele.
Ähnliche Artikel
Vercel introduce protecție împotriva cookie-urilor de sesiune furate
Vercel a introdus Credentialele de Sesiune Legate de Dispozitiv pentru a proteja utilizatorii împotriva atacurilor malwa...
Vulnerabilitate critică de securitate descoperită în Ruby on Rails
O vulnerabilitate gravă de securitate în Ruby on Rails permite atacatorilor să scrie fișiere arbitrare pe servere....
Binance suferă un jaf de miliarde din partea hackerilor
Hackerii fură peste șase miliarde de dolari americani de la Binance prin metode sofisticate, inclusiv un interviu fals....
Atacurile cibernetice asupra supermarketurilor din Europa cresc
Belgia și Suedia sunt cele mai recente ținte ale atacurilor cibernetice asupra supermarketurilor, după ce Franța a fost ...
comment Kommentare (0)
Noch keine Kommentare. Schreiben Sie den ersten!
Kommentar hinterlassen