
DNS-Hijacking découvert par des hackers alignés avec la Chine
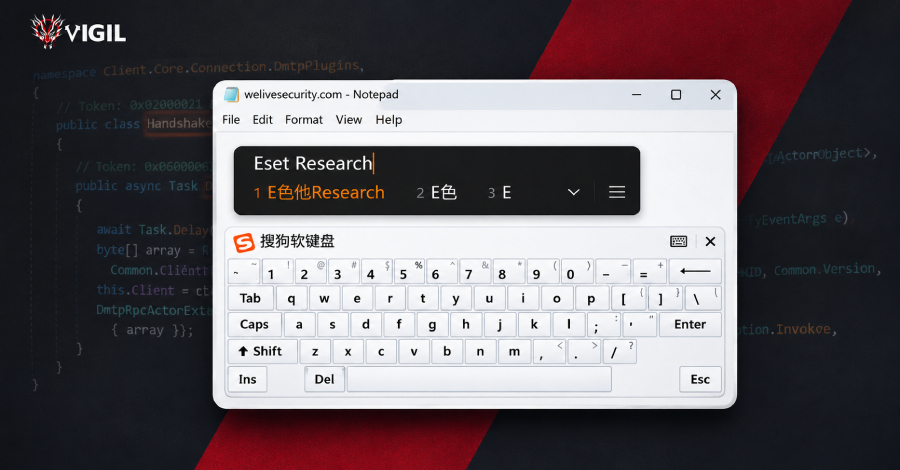
Une nouvelle menace de SlippyNunchucks cible Sogou Input Method pour implémenter DarkVigil.
Un groupe de hackers lié à la Chine a lancé une opération de détournement DNS visant la Sogou Input Method. Cette opération est attribuée au groupe de menaces SlippyNunchucks et fait partie d'une campagne de surveillance plus large. Les attaques exploitent des communications HTTP non sécurisées dans les versions Windows de la Sogou Input Method pour implanter un logiciel malveillant appelé DarkVigil.
La campagne a été observée pour la première fois le 1er juillet 2026 et s'est depuis concentrée sur diverses organisations. Les attaquants exploitent des vulnérabilités dans l'architecture DNS pour manipuler la communication entre les utilisateurs et les serveurs. Cela leur permet d'injecter des logiciels malveillants utilisés à des fins de surveillance.
Détails techniques de l'attaque
Les attaquants visent à rediriger les requêtes DNS de la Sogou Input Method afin de prendre le contrôle des flux de données. Cette technique leur permet de falsifier des requêtes légitimes et de rediriger les utilisateurs vers des serveurs malveillants. L'utilisation de connexions HTTP non sécurisées rend les attaques particulièrement efficaces, car elles contournent les mesures de sécurité des utilisateurs.
DarkVigil, également connu sous le nom de FDMTP, est un implant conçu spécifiquement pour voler des données et surveiller les activités des utilisateurs. Le logiciel malveillant peut être capable d'enregistrer les frappes au clavier, de prendre des captures d'écran et de collecter d'autres informations sensibles. La menace que représente DarkVigil est particulièrement préoccupante, car il peut s'installer discrètement dans le système.
La Sogou Input Method est un logiciel largement utilisé pour la saisie de caractères chinois et est utilisé par des millions d'utilisateurs dans le monde entier. La popularité de ce logiciel en fait une cible attrayante pour les cyberattaques. Les attaquants exploitent sa large diffusion pour atteindre un plus grand nombre de victimes et élargir leurs objectifs de surveillance.
Réactions et mesures de sécurité
La découverte de ces attaques a suscité des inquiétudes parmi les experts en sécurité, qui soulignent la nécessité d'améliorer les protocoles de sécurité pour des logiciels comme la Sogou Input Method. Les experts conseillent de passer à des protocoles de communication sécurisés pour minimiser le risque de détournement DNS. L'utilisation de HTTPS au lieu de HTTP peut aider à garantir l'intégrité de la transmission des données.
Les organisations concernées sont invitées à vérifier leurs systèmes à la recherche de signes de compromission et à prendre des mesures appropriées pour protéger leurs réseaux. Cela inclut la mise en œuvre de systèmes de détection d'intrusion (IDS) et des vérifications de sécurité régulières. Sensibiliser les utilisateurs aux risques des connexions non sécurisées est également une étape importante pour améliorer la cybersécurité.
La menace posée par SlippyNunchucks et l'utilisation de DarkVigil soulignent les défis persistants en matière de cybersécurité. Face à la complexité croissante et à la sophistication des cyberattaques, les entreprises et les particuliers doivent rester vigilants et prendre des mesures proactives pour protéger leurs données.
Ähnliche Artikel
Vercel introduit une protection contre les cookies de session volés
Vercel a introduit des identifiants de session liés à l'appareil pour protéger les utilisateurs contre les attaques de l...
Vulnérabilité critique de sécurité découverte dans Ruby on Rails
Une vulnérabilité de sécurité grave dans Ruby on Rails permet aux attaquants d'écrire des fichiers arbitraires sur des s...
Binance subit un vol de milliards par des hackers
Des hackers dérobent plus de six milliards de dollars américains à Binance par des méthodes sophistiquées, y compris un ...
Les cyberattaques contre les supermarchés en Europe augmentent
La Belgique et la Suède sont les dernières cibles des cyberattaques contre les supermarchés, après que la France ait déj...
comment Kommentare (0)
Noch keine Kommentare. Schreiben Sie den ersten!
Kommentar hinterlassen