
DNS-Hijacking scoperto da hacker allineati alla Cina
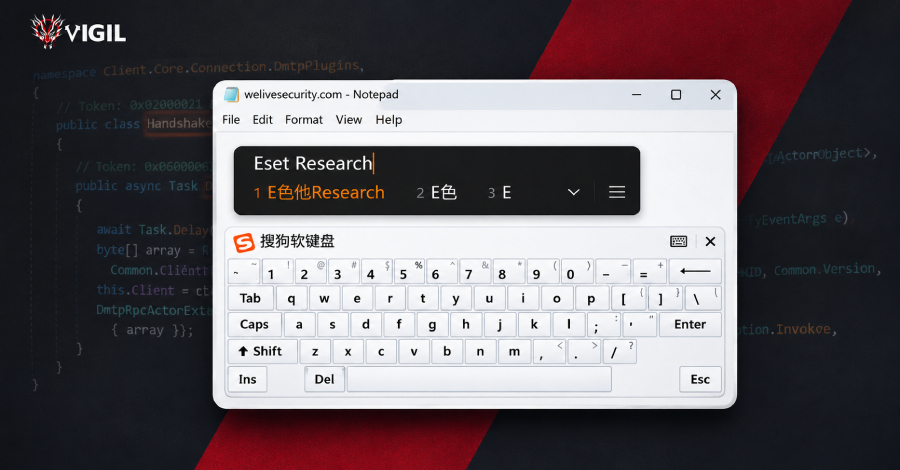
Una nuova minaccia da SlippyNunchucks prende di mira Sogou Input Method per implementare DarkVigil.
Un gruppo di hacker legato alla Cina ha avviato un'operazione di hijacking DNS mirata al Sogou Input Method. Questa operazione è attribuita al gruppo di minaccia SlippyNunchucks ed è parte di una campagna di sorveglianza più ampia. Gli attacchi sfruttano comunicazioni HTTP insicure nelle versioni Windows del Sogou Input Method per implementare un impianto chiamato DarkVigil.
La campagna è stata osservata per la prima volta il 1° luglio 2026 e da allora si è concentrata su diverse organizzazioni. Gli aggressori sfruttano vulnerabilità nell'architettura DNS per manipolare la comunicazione tra gli utenti e i server. Questo consente loro di infiltrare software dannoso utilizzato per scopi di sorveglianza.
Dettagli tecnici dell'attacco
Gli aggressori mirano a reindirizzare le richieste DNS del Sogou Input Method per ottenere il controllo sui flussi di dati. Questa tecnica consente loro di falsificare richieste legittime e reindirizzare gli utenti a server malevoli. L'uso di connessioni HTTP insicure rende gli attacchi particolarmente efficaci, poiché aggirano le misure di sicurezza degli utenti.
DarkVigil, noto anche come FDMTP, è un impianto progettato specificamente per rubare dati e monitorare le attività degli utenti. Il malware può essere in grado di registrare input da tastiera, catturare screenshot e raccogliere altre informazioni sensibili. La minaccia di DarkVigil è particolarmente preoccupante, poiché può annidarsi nel sistema senza essere rilevata.
Il Sogou Input Method è un software ampiamente utilizzato per l'immissione di caratteri cinesi ed è utilizzato da milioni di utenti in tutto il mondo. La popolarità di questo software lo rende un obiettivo attraente per gli attacchi informatici. Gli aggressori sfruttano l'ampia diffusione per raggiungere un numero maggiore di vittime e ampliare i loro obiettivi di sorveglianza.
Reazioni e misure di sicurezza
La scoperta di questi attacchi ha suscitato preoccupazione tra gli esperti di sicurezza, che sottolineano la necessità di migliorare i protocolli di sicurezza per software come il Sogou Input Method. Gli esperti consigliano di passare a protocolli di comunicazione sicuri per ridurre al minimo il rischio di hijacking DNS. L'uso di HTTPS invece di HTTP può contribuire a garantire l'integrità della trasmissione dei dati.
Le organizzazioni colpite sono invitate a controllare i propri sistemi per segni di compromissione e adottare misure appropriate per proteggere le proprie reti. Ciò include l'implementazione di sistemi di rilevamento delle intrusioni (IDS) e controlli di sicurezza regolari. Aumentare la consapevolezza degli utenti sui rischi delle connessioni insicure è anche un passo importante per migliorare la cybersicurezza.
La minaccia di SlippyNunchucks e l'uso di DarkVigil evidenziano le sfide persistenti nel campo della cybersicurezza. Di fronte alla crescente complessità e sofisticatezza degli attacchi informatici, sia le aziende che gli individui devono rimanere vigili e adottare misure proattive per proteggere i propri dati.
Ähnliche Artikel
Vercel introduce protezione contro i cookie di sessione rubati
Vercel ha introdotto le credenziali di sessione legate al dispositivo per proteggere gli utenti dagli attacchi malware....
Scoperta una grave vulnerabilità di sicurezza in Ruby on Rails
Una grave vulnerabilità di sicurezza in Ruby on Rails consente agli aggressori di scrivere file arbitrari sui server....
Binance subisce un furto miliardario da parte di hacker
Gli hacker rubano oltre sei miliardi di dollari da Binance attraverso metodi sofisticati, incluso un colloquio di lavoro...
Gli attacchi informatici ai supermercati in Europa stanno aumentando
Belgio e Svezia sono i più recenti obiettivi di attacchi informatici ai supermercati, dopo che già la Francia era stata ...
comment Kommentare (0)
Noch keine Kommentare. Schreiben Sie den ersten!
Kommentar hinterlassen