
OpenAI entwickelt KI zur Behebung von Linux-Sicherheitslücken
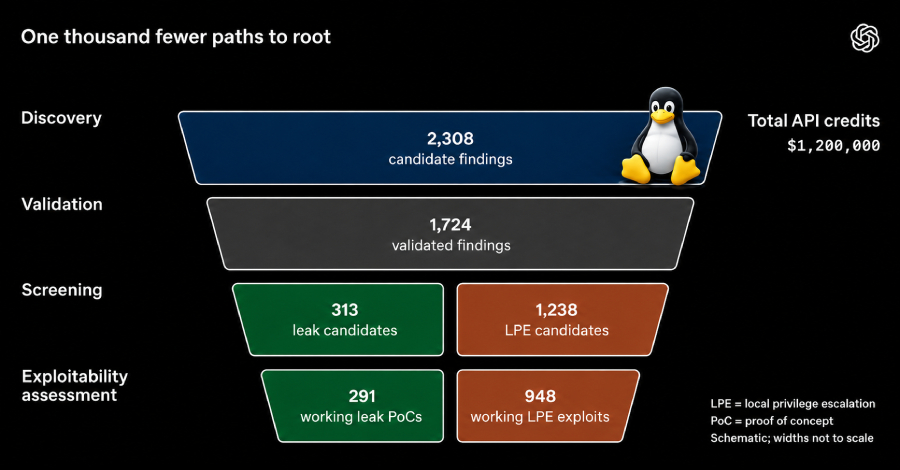
OpenAI hat eine KI-Pipeline vorgestellt, die 948 Sicherheitslücken in Linux identifiziert und behoben hat.
OpenAI hat am Mittwoch eine neuartige Pipeline vorgestellt, die mithilfe eines kommenden KI-Modells zur Cybersicherheit 948 lokale Privilegien-Eskalationsanfälligkeiten (LPE) im Linux-Betriebssystem identifiziert und behoben hat. Die Kosten für die Nutzung dieser API beliefen sich auf 1,2 Millionen Dollar. Diese Entwicklung könnte weitreichende Auswirkungen auf die Sicherheit von Linux-basierten Systemen haben, die in vielen Unternehmen und Organisationen weltweit eingesetzt werden.
Die Pipeline von OpenAI analysierte insgesamt 2.308 potenzielle Sicherheitsanfälligkeiten im Linux-Kernel. Von diesen wurden 1.724 Schwachstellen dynamisch reproduziert, was die Effizienz und Leistungsfähigkeit des KI-gestützten Ansatzes unter Beweis stellt. Die Fähigkeit, eine so große Anzahl von Schwachstellen zu identifizieren und zu reproduzieren, zeigt das Potenzial von KI in der Cybersicherheit.
Technische Details der KI-Pipeline
Die KI-Pipeline nutzt fortschrittliche Algorithmen, um Sicherheitsanfälligkeiten im Linux-Kernel zu erkennen. Durch maschinelles Lernen und Datenanalyse kann die Pipeline nicht nur bestehende Schwachstellen identifizieren, sondern auch Lösungen zur Behebung dieser Probleme generieren. Dies geschieht in einem automatisierten Prozess, der die Notwendigkeit menschlicher Eingriffe minimiert und die Geschwindigkeit der Sicherheitsupdates erhöht.
Die Identifizierung und Behebung von LPE-Anfälligkeiten ist besonders wichtig, da solche Schwachstellen es Angreifern ermöglichen, höhere Berechtigungen auf einem System zu erlangen. Dies kann zu schwerwiegenden Sicherheitsvorfällen führen, die die Integrität und Vertraulichkeit von Daten gefährden. OpenAI's Ansatz könnte dazu beitragen, die Sicherheit von Linux-Distributionen erheblich zu verbessern.
Die Kosten von 1,2 Millionen Dollar für die API-Nutzung spiegeln die Komplexität und den Ressourcenaufwand wider, der mit der Entwicklung und dem Betrieb solcher KI-gestützten Systeme verbunden ist. OpenAI hat betont, dass die Investition in diese Technologie notwendig ist, um den ständig wachsenden Bedrohungen im Bereich der Cybersicherheit entgegenzuwirken.
Auswirkungen auf die Cybersicherheitslandschaft
Die Einführung dieser KI-Pipeline könnte die Art und Weise revolutionieren, wie Unternehmen Sicherheitsanfälligkeiten in ihren Systemen identifizieren und beheben. Traditionell erfordert die Analyse von Sicherheitslücken umfangreiche manuelle Prüfungen und Tests, was zeitaufwendig und fehleranfällig sein kann. Mit der Automatisierung durch KI können Unternehmen schneller auf neue Bedrohungen reagieren und ihre Systeme besser schützen.
Die Relevanz von OpenAI's Pipeline erstreckt sich über den Linux-Kernel hinaus. Die Technologien und Methoden, die in diesem Projekt entwickelt wurden, könnten auch auf andere Betriebssysteme und Softwareanwendungen angewendet werden. Dies könnte zu einer umfassenderen Verbesserung der Cybersicherheit in verschiedenen Bereichen führen, von Unternehmensnetzwerken bis hin zu Cloud-Diensten.
OpenAI plant, die Ergebnisse dieser Initiative weiter zu analysieren und die Pipeline kontinuierlich zu verbessern. Die Organisation hat bereits angekündigt, dass sie in Zukunft weitere Funktionen und Verbesserungen implementieren wird, um die Effizienz und Effektivität der Sicherheitslösungen zu steigern. Die Entwicklungen in diesem Bereich werden von Experten genau beobachtet, da sie potenziell die gesamte Branche beeinflussen könnten.
Die KI-Pipeline von OpenAI ist ein bedeutender Schritt in Richtung einer sichereren digitalen Zukunft. Die Fähigkeit, Sicherheitsanfälligkeiten schnell zu identifizieren und zu beheben, könnte dazu beitragen, die Risiken für Unternehmen und Einzelpersonen zu minimieren. Die Technologie wird voraussichtlich in den kommenden Monaten weiter verfeinert und optimiert.
Ähnliche Artikel
Netflix testet KI-gestützte Empfehlungen
Netflix führt AI Discover ein, eine KI-Funktion für personalisierte Streaming-Empfehlungen, die auf die Stimmung der Nut...
Versteckte KI-Schulden der Tech-Konzerne steigen dramatisch
Die KI-Investitionen der großen Tech-Konzerne haben zu einer Verdopplung der versteckten Schulden geführt. Die finanziel...
HPE schickt Spaceborne Computer-4 auf den Mond
Hewlett Packard Enterprise plant den Einsatz des Spaceborne Computer-4 auf dem Mond, um Hochleistungsrechnen und KI-Anwe...
TD Synnex eröffnet neues KI-Labor für Partner
Das DACH AI Lab von TD Synnex bietet Partnern Zugang zu AMD-Workstations für KI-Projekte....
comment Kommentare (0)
Noch keine Kommentare. Schreiben Sie den ersten!
Kommentar hinterlassen