
OpenAI sviluppa un'IA per risolvere le vulnerabilità di sicurezza di Linux
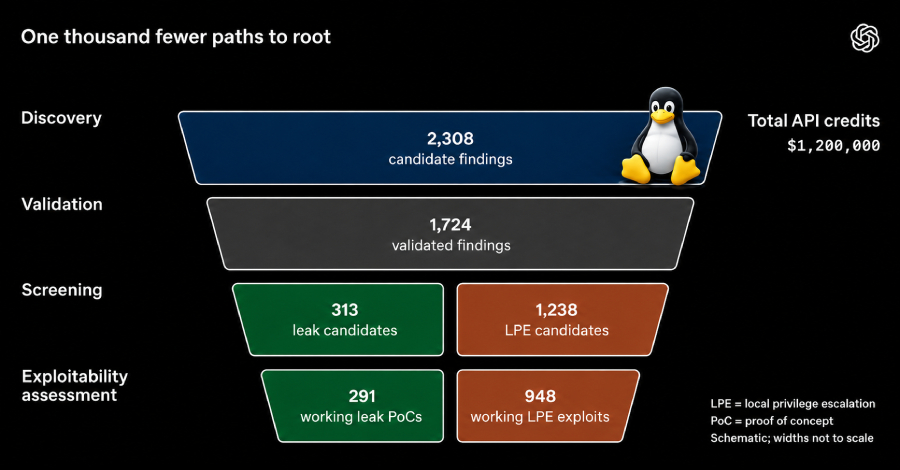
OpenAI ha presentato una pipeline di IA che ha identificato e risolto 948 vulnerabilità di sicurezza in Linux.
OpenAI ha presentato mercoledì una nuova pipeline che, utilizzando un prossimo modello di intelligenza artificiale per la cybersicurezza, ha identificato e risolto 948 vulnerabilità di escalation dei privilegi locali (LPE) nel sistema operativo Linux. I costi per l'utilizzo di questa API ammontano a 1,2 milioni di dollari. Questo sviluppo potrebbe avere ampie ripercussioni sulla sicurezza dei sistemi basati su Linux, utilizzati in molte aziende e organizzazioni in tutto il mondo.
La pipeline di OpenAI ha analizzato un totale di 2.308 potenziali vulnerabilità di sicurezza nel kernel di Linux. Di queste, 1.724 vulnerabilità sono state riprodotte dinamicamente, dimostrando l'efficienza e la potenza dell'approccio basato sull'IA. La capacità di identificare e riprodurre un numero così elevato di vulnerabilità mostra il potenziale dell'IA nella cybersicurezza.
Dettagli tecnici della pipeline IA
La pipeline IA utilizza algoritmi avanzati per rilevare vulnerabilità di sicurezza nel kernel di Linux. Attraverso l'apprendimento automatico e l'analisi dei dati, la pipeline può non solo identificare le vulnerabilità esistenti, ma anche generare soluzioni per risolvere questi problemi. Questo avviene in un processo automatizzato che minimizza la necessità di interventi umani e aumenta la velocità degli aggiornamenti di sicurezza.
L'identificazione e la risoluzione delle vulnerabilità LPE sono particolarmente importanti, poiché tali vulnerabilità consentono agli aggressori di ottenere privilegi più elevati su un sistema. Questo può portare a gravi incidenti di sicurezza che mettono a rischio l'integrità e la riservatezza dei dati. L'approccio di OpenAI potrebbe contribuire a migliorare significativamente la sicurezza delle distribuzioni Linux.
I costi di 1,2 milioni di dollari per l'utilizzo dell'API riflettono la complessità e le risorse necessarie per lo sviluppo e il funzionamento di tali sistemi basati sull'IA. OpenAI ha sottolineato che l'investimento in questa tecnologia è necessario per affrontare le minacce in continua crescita nel campo della cybersicurezza.
Impatto sul panorama della cybersicurezza
L'introduzione di questa pipeline IA potrebbe rivoluzionare il modo in cui le aziende identificano e risolvono le vulnerabilità di sicurezza nei loro sistemi. Tradizionalmente, l'analisi delle vulnerabilità richiede ampie verifiche e test manuali, che possono essere dispendiosi in termini di tempo e soggetti a errori. Con l'automazione tramite IA, le aziende possono rispondere più rapidamente alle nuove minacce e proteggere meglio i loro sistemi.
La rilevanza della pipeline di OpenAI si estende oltre il kernel di Linux. Le tecnologie e i metodi sviluppati in questo progetto potrebbero essere applicati anche ad altri sistemi operativi e applicazioni software. Questo potrebbe portare a un miglioramento più ampio della cybersicurezza in vari settori, dalle reti aziendali ai servizi cloud.
OpenAI prevede di analizzare ulteriormente i risultati di questa iniziativa e di migliorare continuamente la pipeline. L'organizzazione ha già annunciato che in futuro implementerà ulteriori funzionalità e miglioramenti per aumentare l'efficienza e l'efficacia delle soluzioni di sicurezza. Gli sviluppi in questo campo sono seguiti da vicino dagli esperti, poiché potrebbero influenzare potenzialmente l'intero settore.
La pipeline IA di OpenAI rappresenta un passo significativo verso un futuro digitale più sicuro. La capacità di identificare e risolvere rapidamente le vulnerabilità di sicurezza potrebbe contribuire a ridurre i rischi per le aziende e gli individui. La tecnologia dovrebbe essere ulteriormente affinata e ottimizzata nei prossimi mesi.
Ähnliche Artikel
Netflix testa raccomandazioni basate sull'IA
Netflix introduce AI Discover, una funzione IA per raccomandazioni di streaming personalizzate che si adatta all'umore d...
I debiti nascosti dell'IA delle aziende tecnologiche aumentano drammaticamente
Gli investimenti in IA delle grandi aziende tecnologiche hanno portato a un raddoppio dei debiti nascosti. La situazione...
HPE invia il Spaceborne Computer-4 sulla Luna
Hewlett Packard Enterprise prevede di utilizzare il Spaceborne Computer-4 sulla Luna per testare il calcolo ad alte pres...
TD Synnex apre un nuovo laboratorio di IA per i partner
Il DACH AI Lab di TD Synnex offre ai partner accesso a workstation AMD per progetti di IA....
comment Kommentare (0)
Noch keine Kommentare. Schreiben Sie den ersten!
Kommentar hinterlassen