
OpenAI dezvoltă IA pentru remedierea vulnerabilităților de securitate Linux
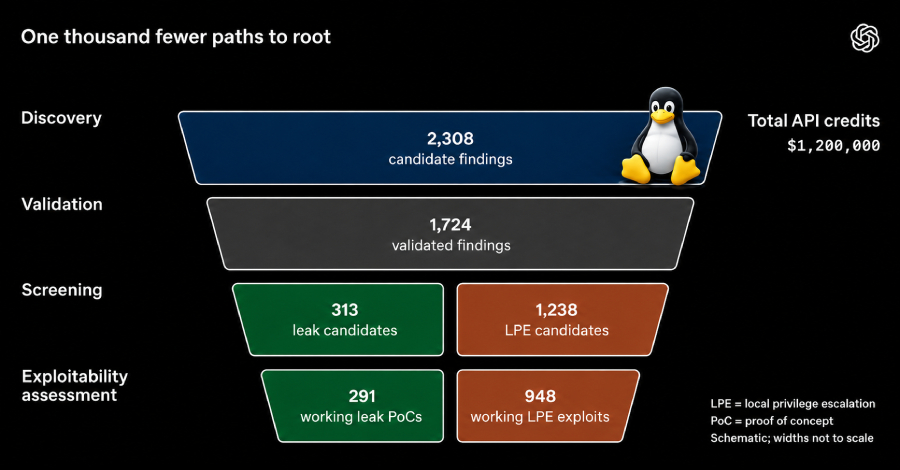
OpenAI a prezentat un pipeline de IA care a identificat și remediat 948 de vulnerabilități de securitate în Linux.
OpenAI a prezentat miercuri un nou pipeline care, cu ajutorul unui model de inteligență artificială viitor pentru securitatea cibernetică, a identificat și remediat 948 de vulnerabilități de escaladare a privilegiilor locale (LPE) în sistemul de operare Linux. Costurile pentru utilizarea acestei API s-au ridicat la 1,2 milioane de dolari. Această dezvoltare ar putea avea implicații de amploare asupra securității sistemelor bazate pe Linux, care sunt utilizate în multe companii și organizații din întreaga lume.
Pipeline-ul OpenAI a analizat un total de 2.308 potențiale vulnerabilități de securitate în kernelul Linux. Dintre acestea, 1.724 de vulnerabilități au fost reproduse dinamic, demonstrând eficiența și performanța abordării bazate pe inteligență artificială. Capacitatea de a identifica și reproduce un număr atât de mare de vulnerabilități arată potențialul inteligenței artificiale în securitatea cibernetică.
Detalii tehnice ale pipeline-ului AI
Pipeline-ul AI utilizează algoritmi avansați pentru a detecta vulnerabilitățile de securitate în kernelul Linux. Prin învățare automată și analiză de date, pipeline-ul poate nu doar să identifice vulnerabilitățile existente, ci și să genereze soluții pentru remedierea acestor probleme. Acest lucru se realizează într-un proces automatizat, care minimizează necesitatea intervențiilor umane și crește viteza actualizărilor de securitate.
Identificarea și remedierea vulnerabilităților LPE este deosebit de importantă, deoarece astfel de vulnerabilități permit atacatorilor să obțină privilegii mai mari pe un sistem. Acest lucru poate duce la incidente grave de securitate care pun în pericol integritatea și confidențialitatea datelor. Abordarea OpenAI ar putea contribui la îmbunătățirea semnificativă a securității distribuțiilor Linux.
Costurile de 1,2 milioane de dolari pentru utilizarea API reflectă complexitatea și resursele necesare pentru dezvoltarea și operarea unor astfel de sisteme bazate pe inteligență artificială. OpenAI a subliniat că investiția în această tehnologie este necesară pentru a contracara amenințările în continuă creștere în domeniul securității cibernetice.
Impact asupra peisajului securității cibernetice
Introducerea acestui pipeline AI ar putea revoluționa modul în care companiile identifică și remediază vulnerabilitățile de securitate în sistemele lor. În mod tradițional, analiza vulnerabilităților de securitate necesită verificări și teste manuale extinse, ceea ce poate fi consumator de timp și predispus la erori. Cu automatizarea prin inteligență artificială, companiile pot reacționa mai rapid la noile amenințări și își pot proteja mai bine sistemele.
Relevanța pipeline-ului OpenAI se extinde dincolo de kernelul Linux. Tehnologiile și metodele dezvoltate în acest proiect ar putea fi aplicate și altor sisteme de operare și aplicații software. Acest lucru ar putea duce la o îmbunătățire mai cuprinzătoare a securității cibernetice în diverse domenii, de la rețelele de întreprindere până la serviciile cloud.
OpenAI plănuiește să analizeze în continuare rezultatele acestei inițiative și să îmbunătățească constant pipeline-ul. Organizația a anunțat deja că va implementa în viitor funcții și îmbunătățiri suplimentare pentru a crește eficiența și eficacitatea soluțiilor de securitate. Dezvoltările din acest domeniu sunt urmărite cu atenție de experți, deoarece ar putea influența potențial întreaga industrie.
Pipeline-ul AI de la OpenAI este un pas semnificativ către un viitor digital mai sigur. Capacitatea de a identifica și remedia rapid vulnerabilitățile de securitate ar putea contribui la minimizarea riscurilor pentru companii și indivizi. Tehnologia este de așteptat să fie rafinată și optimizată în lunile următoare.
Ähnliche Artikel
Netflix testează recomandări bazate pe inteligență artificială
Netflix introduce AI Discover, o funcție de inteligență artificială pentru recomandări personalizate de streaming, care ...
Datoriile ascunse în domeniul AI ale gigantilor tehnologici cresc dramatic
Investițiile în AI ale marilor companii tehnologice au dus la o dublare a datoriilor ascunse. Situația financiară devine...
HPE trimite Spaceborne Computer-4 pe Lună
Hewlett Packard Enterprise plănuiește utilizarea Spaceborne Computer-4 pe Lună pentru a testa calculul de înaltă perform...
TD Synnex deschide un nou laborator de IA pentru parteneri
Laboratorul de IA DACH de la TD Synnex oferă partenerilor acces la stații de lucru AMD pentru proiecte de IA....
comment Kommentare (0)
Noch keine Kommentare. Schreiben Sie den ersten!
Kommentar hinterlassen