
OpenAI développe une IA pour corriger les vulnérabilités de sécurité de Linux
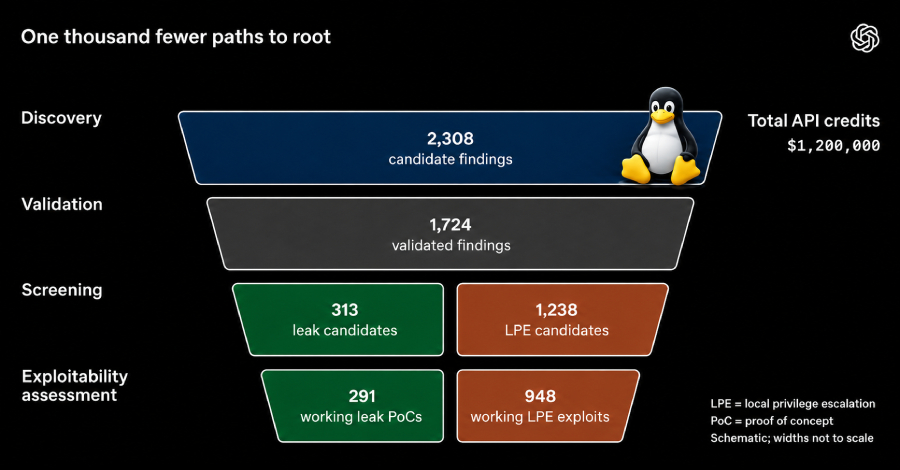
OpenAI a présenté une pipeline d'IA qui a identifié et corrigé 948 vulnérabilités de sécurité dans Linux.
OpenAI a présenté mercredi un pipeline novateur qui, grâce à un futur modèle d'IA pour la cybersécurité, a identifié et corrigé 948 vulnérabilités d'escalade de privilèges locaux (LPE) dans le système d'exploitation Linux. Le coût d'utilisation de cette API s'élevait à 1,2 million de dollars. Ce développement pourrait avoir des répercussions considérables sur la sécurité des systèmes basés sur Linux, qui sont utilisés dans de nombreuses entreprises et organisations à travers le monde.
Le pipeline d'OpenAI a analysé au total 2 308 vulnérabilités potentielles dans le noyau Linux. Parmi celles-ci, 1 724 failles ont été reproduites dynamiquement, prouvant l'efficacité et la performance de l'approche basée sur l'IA. La capacité d'identifier et de reproduire un si grand nombre de vulnérabilités démontre le potentiel de l'IA dans la cybersécurité.
Détails techniques du pipeline d'IA
Le pipeline d'IA utilise des algorithmes avancés pour détecter les vulnérabilités dans le noyau Linux. Grâce à l'apprentissage automatique et à l'analyse de données, le pipeline peut non seulement identifier les failles existantes, mais aussi générer des solutions pour résoudre ces problèmes. Cela se fait dans un processus automatisé qui minimise la nécessité d'interventions humaines et augmente la rapidité des mises à jour de sécurité.
L'identification et la correction des vulnérabilités LPE sont particulièrement importantes, car de telles failles permettent aux attaquants d'obtenir des privilèges plus élevés sur un système. Cela peut entraîner des incidents de sécurité graves qui compromettent l'intégrité et la confidentialité des données. L'approche d'OpenAI pourrait contribuer à améliorer considérablement la sécurité des distributions Linux.
Le coût de 1,2 million de dollars pour l'utilisation de l'API reflète la complexité et les ressources nécessaires au développement et à l'exploitation de tels systèmes basés sur l'IA. OpenAI a souligné que l'investissement dans cette technologie est nécessaire pour faire face aux menaces croissantes dans le domaine de la cybersécurité.
Impacts sur le paysage de la cybersécurité
L'introduction de ce pipeline d'IA pourrait révolutionner la manière dont les entreprises identifient et corrigent les vulnérabilités de sécurité dans leurs systèmes. Traditionnellement, l'analyse des failles de sécurité nécessite des vérifications et des tests manuels approfondis, ce qui peut être long et sujet à erreurs. Avec l'automatisation par l'IA, les entreprises peuvent réagir plus rapidement aux nouvelles menaces et mieux protéger leurs systèmes.
La pertinence du pipeline d'OpenAI s'étend au-delà du noyau Linux. Les technologies et méthodes développées dans ce projet pourraient également être appliquées à d'autres systèmes d'exploitation et applications logicielles. Cela pourrait conduire à une amélioration plus globale de la cybersécurité dans divers domaines, des réseaux d'entreprise aux services cloud.
OpenAI prévoit d'analyser davantage les résultats de cette initiative et d'améliorer continuellement le pipeline. L'organisation a déjà annoncé qu'elle mettrait en œuvre d'autres fonctionnalités et améliorations à l'avenir pour accroître l'efficacité et l'efficience des solutions de sécurité. Les développements dans ce domaine sont suivis de près par des experts, car ils pourraient potentiellement influencer l'ensemble de l'industrie.
Le pipeline d'IA d'OpenAI est un pas significatif vers un avenir numérique plus sûr. La capacité d'identifier et de corriger rapidement les vulnérabilités de sécurité pourrait contribuer à minimiser les risques pour les entreprises et les particuliers. La technologie devrait être encore affinée et optimisée dans les mois à venir.
Ähnliche Artikel
Netflix teste des recommandations basées sur l'IA
Netflix lance AI Discover, une fonctionnalité d'IA pour des recommandations de streaming personnalisées qui s'adaptent à...
Les dettes cachées en IA des entreprises technologiques augmentent de manière dramatique
Les investissements en IA des grandes entreprises technologiques ont conduit à un doublement des dettes cachées. La situ...
HPE envoie le Spaceborne Computer-4 sur la Lune
Hewlett Packard Enterprise prévoit d'utiliser le Spaceborne Computer-4 sur la Lune pour tester le calcul haute performan...
TD Synnex ouvre un nouveau laboratoire d'IA pour les partenaires
Le DACH AI Lab de TD Synnex offre aux partenaires un accès aux stations de travail AMD pour des projets d'IA....
comment Kommentare (0)
Noch keine Kommentare. Schreiben Sie den ersten!
Kommentar hinterlassen